
暗号化ファイル転送
暗号化ファイル転送を正しく理解する
今ではほぼすべてのファイル転送サービスが「暗号化済み」をうたい、ほぼすべてが何かしらの点では本当のことを言っています。問題は、どの点についてかです。リンクはサーバーまでの経路で HTTPS に守られているだけかもしれませんし、事業者が開けられるディスクに暗号化して置かれているだけかもしれません。あるいは、事業者が一度も目にしない鍵で端末上でロックされているかもしれません。最後の方式だけが、会社そのもの、その会社に侵入した攻撃者、そして提出を強制できる相手からファイルを守ります。このガイドでは3種類の暗号化を切り分け、どのサービスでも1分で見抜けるチェック方法を示し、仲介者に読めないファイルを送る7つの方法をランキングし、暗号化で隠せないことを自社製品も含めて率直に説明します。自社の BIShare も7つに含まれます。無料で MIT ライセンス、ブラウザ内で AES-256-GCM によりリンクを暗号化し、端末同士が合意した鍵で端末から端末へ直接送ります。アカウントは不要です。
BIShare は自社製品です。ランキングはその前提で読んでください。暗号化のコードは公開しており、このページでは他のサービスと同じ率直さで BIShare が守らないことも記載しています。
結論
- 「暗号化」ではなく「エンドツーエンド」を探す:HTTPS と保存時の暗号化だけなら、事業者はファイルを開けます。エンドツーエンドとは、鍵を持つのが送信者と受信者だけという意味です。
- 1分でできるチェック:Web アプリでファイルのプレビューを表示できる、またはリンクを失くしてもアクセスを復旧できるなら、エンドツーエンドではありません。
- ブラウザで一番手軽:BIShare か Wormhole はアップロード前に暗号化して鍵をリンクに入れるので、受信者はクリックするだけです。
- 数週間置いておくファイル:Proton Drive はエンドツーエンド暗号化したファイルをアカウントに保存し、任意のパスワード付きリンクで共有します。
- 送信者の身元も隠したい:OnionShare は自分のパソコンから Tor 経由でファイルを配信します。
- 普通のメールを含むどんな経路でも:ファイルを AES-256 と強いパスワードの 7-Zip アーカイブに入れ、パスワードは別の経路で伝えます。
ひとつの言葉に隠れた3種類の暗号化
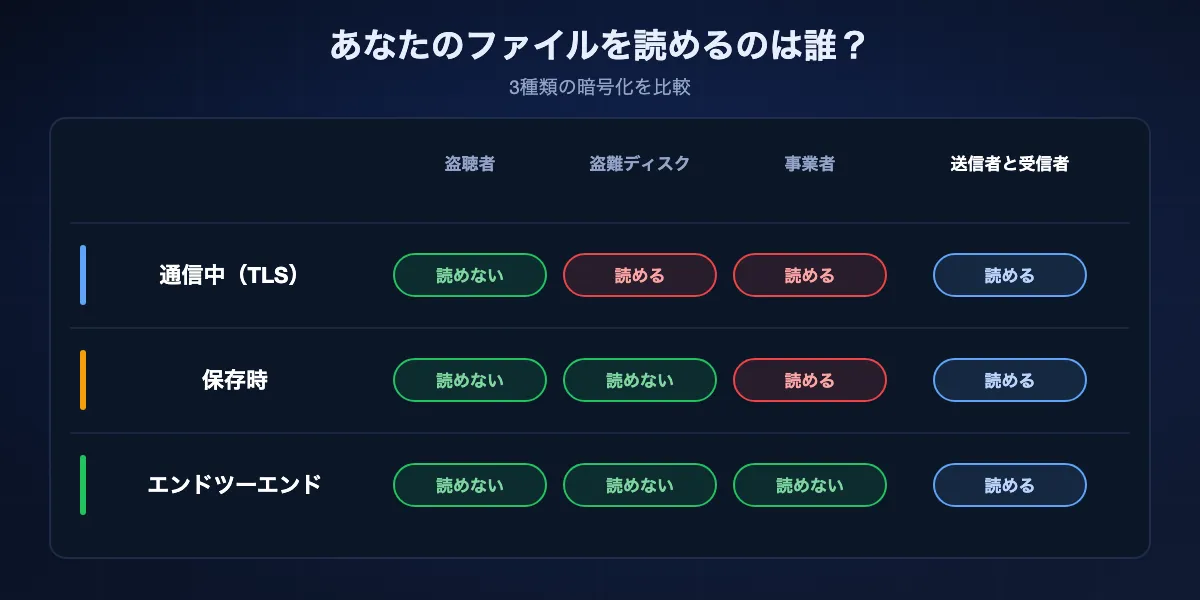
サービスが「ファイルは暗号化されています」と言うとき、たいていは3つの異なる意味のどれかです。それぞれ守る相手が違います。
通信中の暗号化
ブラウザやアプリとサーバーの間の接続を TLS で包みます。アドレスバーの鍵マークです。カフェの Wi-Fi やプロバイダーでアップロード内容を読まれることは防げます。ただしファイルが届いた後は役に立ちません。サーバーは受け取るために接続を復号するからです。まともなサービスならどこでも行っているので、特長ではなく最低条件です。
保存時の暗号化
事業者が自社のディスク上でファイルを暗号化し、盗まれたディスクや管理の甘いバックアップから漏れないようにします。しかし鍵は事業者が持っており、プレビュー、ウイルススキャン、検索、法的な要求など、システムが必要とするたびに復号します。十分な権限を持つ社員、ネットワーク内部の攻撃者、裁判所の命令はいずれも読める状態のファイルに届きます。
エンドツーエンド暗号化
ファイルは送信者の端末を出る前に暗号化され、受信者の端末だけが復号できます。サービスは意味のないバイト列を保存・中継するだけで、鍵を持つことはありません。会社が侵入されても、提出を命じられても、渡せる読めるデータがありません。仲介者そのものから守れるのはこの方式だけです。
宣伝文句で混同される理由
「銀行レベル」「軍事グレード」「256ビット」といった表現は暗号方式の強さを表すもので、鍵を誰が持つかは示しません。保存時に AES-256 を使いながら、すべてのファイルを読めるサービスもあります。本当に問うべきはいつも「鍵はどこにあるのか」です。
本当にエンドツーエンドかを見分ける方法
ソースコードを読まなくても十分な答えは得られます。どの転送サイトでも以下の確認は1分で済みます。
プレビューを表示できるか
Web アプリで写真のサムネイルや PDF の1ページ目が表示されるなら、サーバーはファイルを読めます。エンドツーエンドのサービスは、ブラウザ内でプレビューを復号するか、プレビューを出しません。
アクセスを復旧できるか
リンクを失くしたりパスワードを忘れたりしてもサポートがファイルを取り戻せるなら、事業者は鍵を持っています。本物のエンドツーエンドでは鍵を失えばファイルも失われ、良いサービスはそれを明記しています。
リンクのどこに鍵があるか
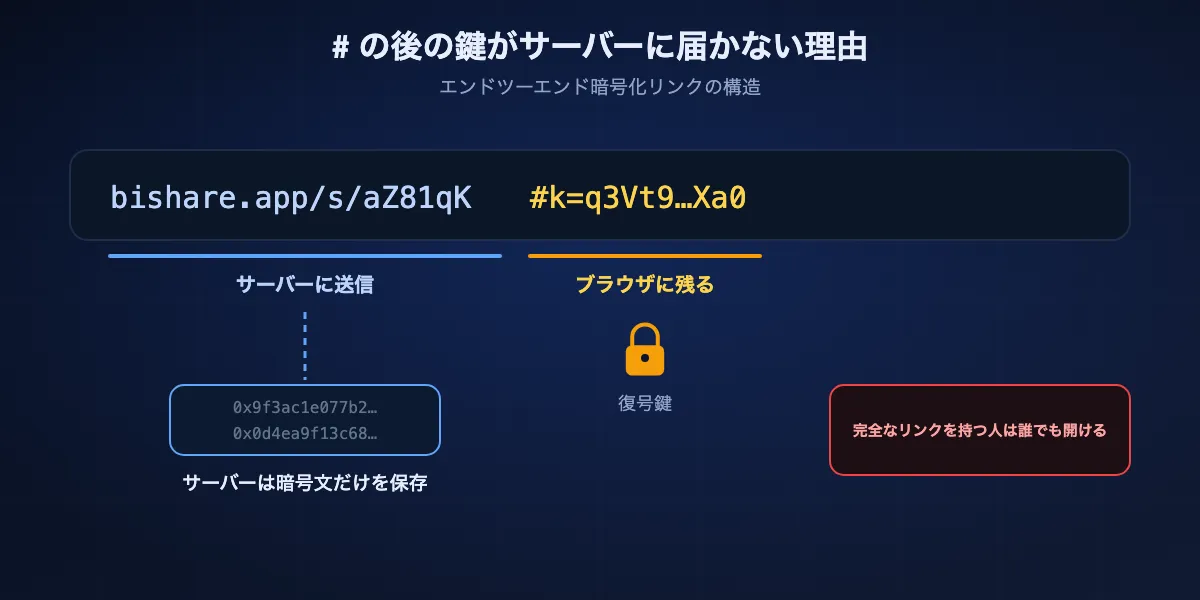
エンドツーエンドのリンク共有サービスの多くは、URL の # の後ろに鍵を置きます。ブラウザはこの部分をサーバーに送らないため、サービスは開ける手段を持たないままファイルを保存します。フラグメントも別のパスワードもないリンクは、たいていサーバー側で復号できることを意味します。
セキュリティページで設計を説明しているか
信頼できるサービスはアルゴリズム名を挙げ、鍵がどこで生成されるかを説明し、コードや監査結果を公開しています。鍵に触れないあいまいな主張は警告サインです。
メタデータについてどう書いているか
強力なエンドツーエンドのサービスでも、通常はファイル名、サイズ、IP アドレス、時刻を把握しています。それを率直に書くサービスのほうが、何も見ないと約束するサービスより信頼できます。
エンドツーエンド暗号化でファイルを送る7つの方法(ランキング)
以下のどの選択肢も、仲介するサービスにはファイルを読めない状態に保ちます。違いは、何をインストールする必要があるか、ファイルがいつまで取得できるか、ほかに何を守るかです。
BIShare
総合ベスト:ブラウザで暗号化するリンクと端末間の直接転送
ブラウザ(bishare.app)、Android、iPhone、Windows、macOS、Linux アプリ · MIT · リンク:ブラウザ内 AES-256-GCM、鍵は URL の #k= の後、最大 100 GB を24時間 · 直接転送:X25519 鍵合意、HKDF-SHA256、AES-256-GCM · アカウント不要
BIShare はファイルを送る2つの方法の両方に対応します。リンクでは、ブラウザやアプリが256ビットのランダムな鍵を生成し、ファイルを 1 MiB のブロック単位で AES-GCM により暗号化して暗号文だけをアップロードし、鍵はサーバーに届かないリンクのフラグメントに入れます。近くの端末へは、アプリ同士が X25519 で鍵を合意し、HKDF-SHA256 で導出して、各ブロックを AES-256-GCM で暗号化します。各端末は照合用の短いフィンガープリントを表示します。暗号処理は公開された Rust ライブラリにあります。
注意点: リンクでアップロードしたファイルの名前とサイズはサーバーから見えます。プロトコルのコードはまだ正式な外部監査を受けておらず、リンクは24時間で失効します。
Wormhole
どのブラウザからでもすぐ使える暗号化リンクならこれ
ブラウザ · 無料 · 最大 10 GB · RFC 8188 ベースの128ビット鍵 AES-GCM、アップロード前に暗号化 · 5 GB までは24時間保存、それより大きいファイルは P2P · 暗号ライブラリはオープンソース
Wormhole はデータが出ていく前にブラウザ内ですべてを暗号化するため、サーバーが保持するのは最長1日の暗号文だけです。借りたパソコンでもすぐ使え、どちら側も何もインストールする必要がありません。FAQ で仕組みを明確に説明しており、ストリーミング暗号ライブラリは公開していますが、サービス全体は公開していません。
注意点: クライアントとサーバーのコード全体は非公開、上限は 10 GB で、5 GB を超える転送ではタブを開いたままにする必要があります。
Proton Drive
数週間ダウンロード可能にしておくファイルに最適
Web、Windows、macOS、Android、iOS · エンドツーエンド暗号化ストレージ · 5 GB の無料プラン · 任意のパスワードと有効期限付き共有リンク · 受信者はアカウント不要 · アプリはオープンソースで監査済み
Proton Drive は、Proton Mail を開発する会社によるエンドツーエンド暗号化前提のクラウドストレージです。一度アップロードしてリンクを作り、パスワードや有効期限を設定すれば、受信者は登録せずにブラウザで開けます。ファイルはアカウントに残るので、24時間のタイマーと競うことなく、必要な期間いつでも取得できます。
注意点: Proton アカウントが必要で、無料プランの 5 GB は他のデータと共有されます。一回きりのさっと送る用途ではなく保存向けの設計です。
OnionShare
匿名性も必要なときに最適
Windows、macOS、Linux · オープンソース · 自分のパソコン上で Tor オニオンサービスとして Web サーバーを起動 · アドレスと秘密鍵 · 第三者のサーバーにファイルを置かない
OnionShare は自分のパソコンを、Tor からしか開けない一時的な非公開サイトに変えます。オニオンアドレスと秘密鍵を送ると、受信者は Tor Browser に入力し、あなたのマシンから直接ファイルを取得します。ファイルを保持する会社はなく、誰がどこから接続しているかは Tor が隠します。
注意点: ダウンロードが終わるまでパソコンを起動してオンラインにしておく必要があり、受信者には Tor Browser が必要です。Tor は直接接続より遅くなります。
magic-wormhole
パソコン間でファイルを動かす技術者に最適
macOS、Linux、Windows のコマンドライン · MIT · 短い使い捨てコード · パスワード認証付き鍵交換によるエンドツーエンド暗号化 · メールボックスサーバーと中継リレー · サイズ無制限、ファイルもフォルダも
wormhole send とファイル名を入力し、表示された短いコードを相手に伝えると、相手は wormhole receive とそのコードを入力します。2台のマシンはそのコードから鍵を合意するので、途中のリレーが運ぶのは暗号化されたデータだけです。どんなサイズのファイルやディレクトリも扱え、サーバー間のデータ移動でよく使われています。
注意点: 両側でツールのインストールとターミナル操作が必要で、技術に詳しくない人に送る用途には向きません。
LocalSend
同じネットワーク上の端末同士、インターネット不要ならこれ
Android、iOS、Windows、macOS、Linux · Apache 2.0 · 端末ごとの証明書による端末間 HTTPS · ローカルネットワークのみ · サーバーなし
送信者と受信者が同じ Wi-Fi にいるとき、LocalSend はサーバーを介さず暗号化された HTTPS で端末同士に直接ファイルを送ります。どこにもアップロードしないので、事業者に何が読めるかという問題そのものが生じません。
注意点: 届くのは同じローカルネットワーク上の端末だけで、各端末にアプリが必要です。
AES-256 の 7-Zip アーカイブ
メールや信頼できない経路を使うしかないときに最適
Windows 用の無料 7-Zip、macOS と Linux では互換ツール · AES-256 とパスワード付きの 7z 形式 · メールから USB メモリまでどの手段でも使える
ファイルそのものを暗号化すれば、送る経路は問題でなくなります。7-Zip で 7z アーカイブを作り、AES-256 と長いパスフレーズを選んで、メール、クラウドストレージなど好きな方法で送ります。パスフレーズは電話や暗号化メッセンジャーで別に伝えます。リストで最も古い方法ですが、今でも最も確実な方法のひとつです。
注意点: 安全性はすべてパスフレーズ次第です。受信者には 7z を開けるソフトが必要で、パスフレーズを安全に届けるのは送信者の責任です。
比較表
| 項目 | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | 7-Zip アーカイブ |
|---|---|---|---|---|---|---|
| サービスがファイルを読めない | ||||||
| 受信者のインストール不要 | ||||||
| 送信後に送信者がオフラインにできる | ||||||
| 10 GB を超えるファイルに対応 | ||||||
| 送信者の身元を隠す | ||||||
| オープンソースのクライアント |
2026年9月時点。BIShare のリンクを受け取る側はブラウザだけで済みます。端末間の直接送信には両側にアプリが必要です。Wormhole は 5 GB までのファイルを24時間保存し、それより大きいファイルは 10 GB までブラウザ間で送信します。公開しているのはクライアント全体ではなく暗号ライブラリです。Proton Drive の無料プランは 5 GB です。OnionShare の受信者には Tor Browser が必要です。magic-wormhole は両方のマシンにコマンドラインツールが必要です。7-Zip アーカイブの強さはパスフレーズ次第で、受信者には 7z を開けるツールが必要です。
暗号化で隠せないこと
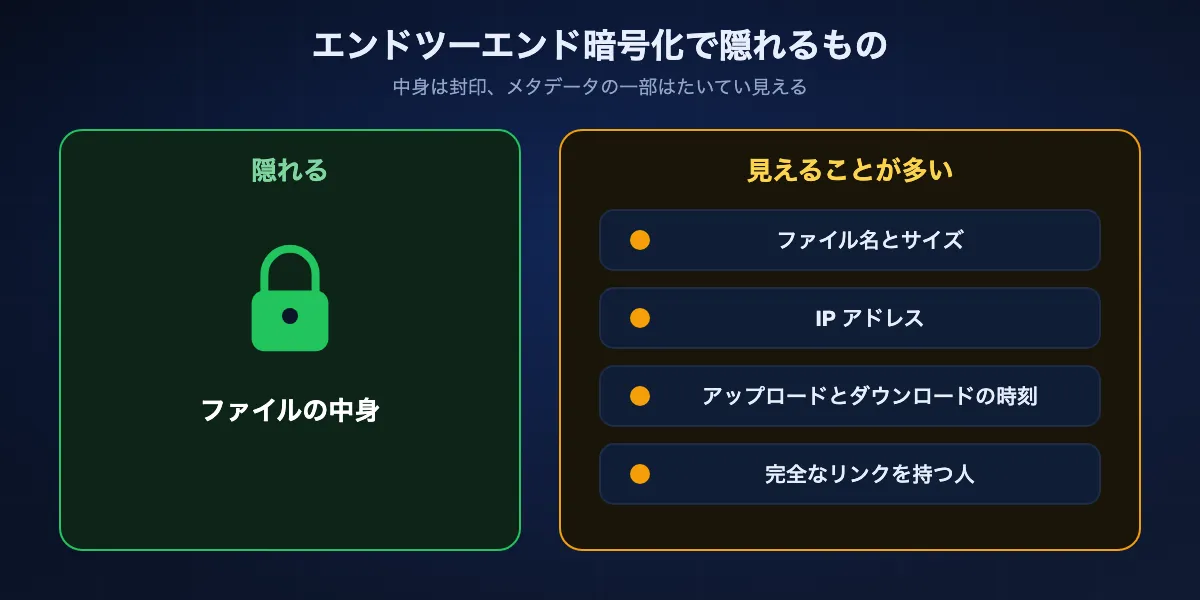
エンドツーエンド暗号化が守るのはファイルの中身です。ほかの多くの情報は通常見えたままなので、何が見えるかを知っておくと役立ちます。
ファイル名とサイズ
多くのサービスはダウンロードページを表示するために名前とサイズを必要とします。たとえば BIShare のリンクは、中身を暗号化したまま、アップロードしたファイルの名前、サイズ、種類を暗号化せずにサーバーへ送ります。名前自体が機密なら、ファイル名を変えるか、先に暗号化アーカイブに入れてください。
誰がいつ接続したか
サーバーには送信者と受信者の IP アドレスと、アップロード・ダウンロードの時刻が見えます。これをサービスから隠せるのは、OnionShare が使う Tor のようなネットワークだけです。
リンクそのものが鍵
鍵がリンクに含まれている場合、完全なリンクを手に入れた人は誰でもファイルを開けます。転送されたメール、チャットのバックアップ、画面共有だけで十分です。有効期限、1回限りのダウンロード、別のパスワードでこのリスクの窓を狭められます。
ダウンロード後に起きること
復号されたファイルは受信者の端末上ではただのデータです。受信者の写真がクラウドに同期される、あるいはノートパソコンが暗号化されていないなら、選んだ保護はそこで終わります。
BIShare の暗号化の仕組み(詳細)
コードを信頼してほしいとお願いする以上、何をしているのかを限界も含めて正確に説明します。暗号処理は公開リポジトリ bishare-protocol と bishare-web にあります。
ブラウザやアプリから作るリンク
ファイルごとに新しい256ビットのランダムな鍵を端末上で生成します。ファイルは 1 MiB のブロックに分割され、各ブロックはファイルの salt とブロック番号から作った nonce で AES-GCM により封印され、ブロック番号は認証データとしても結び付けられます。順序を入れ替えた、削除した、切り詰めたブロックは復号できません。鍵はリンクの #k= の後、ブラウザが手元に保持する URL の部分に書き込まれます。
端末間の直接転送
2つのアプリは X25519 鍵合意を行い、共有秘密を HKDF-SHA256 に通して32バイトの鍵を得て、ブロックごとに導出した nonce で AES-256-GCM によりファイルを暗号化します。各端末には公開鍵の SHA-256 の先頭8バイトからなるフィンガープリントがあり、正しい端末と通信しているか確認できるよう16進数で表示されます。
サーバーが保存し、見るもの
リンクの場合、サーバーは暗号文とともにアップロードされたファイルの名前、サイズ、種類を保存し、1日後、または1回限りのダウンロードを選んだ場合はダウンロード直後に削除します。同じネットワーク上の直接転送では、何もサーバーを通りません。
まだできていないこと
プロトコルはプラットフォーム間のテストベクトルを含むユニットテストでカバーされていますが、正式な外部セキュリティ監査はまだ受けていません。脆弱性の報告は security@billiongroup.net までお送りください。
鍵・リンク・パスワードを安全に渡す
強力な暗号化も、秘密がファイルと一緒に運ばれれば意味がありません。いくつかの習慣でその穴をふさげます。
別の経路を使う
ファイルはメールで、パスワードは SMS で。あるいはリンクはチャットで、コードは電話で伝えます。片方の経路に侵入されても、もう半分は手に入りません。
期間を短くする
問題ない範囲で最短の有効期限を選び、1人だけが必要なら1回限りのダウンロードにします。昨日失効したリンクは、それ以降漏れようがありません。
グループチャットやチケットを避ける
鍵入りのリンクをグループチャット、サポートチケット、共有ドキュメントに貼ると、管理できない場所に、しばしば永久にコピーされます。1人ずつ送りましょう。
対面なら QR コード
受信者が同じ部屋にいるなら、QR コードを読み取ってもらえば、入力も貼り付けもなく、メッセージサービスに記録されることもなくリンクを渡せます。
状況別のおすすめ
ファイルの内容、受け取る相手、取得できる期間で選びます。
1人に送る契約書、身分証のスキャン、診断書
1回限りのダウンロードか短い有効期限を付けた BIShare または Wormhole のリンクを、個別のチャットで送ります。
取引先が数週間必要とする書類
Proton Drive。リンクにパスワードを付け、延長できる有効期限を設定します。
匿名を守るべき情報源からの資料
OnionShare。アドレスと秘密鍵は暗号化メッセンジャーで共有します。
自分の端末間での大きなフォルダ
同じネットワーク上で BIShare か LocalSend の直接転送。どこにもアップロードしません。
サーバーや端末間のデータ
magic-wormhole。短いコードでどんなサイズのディレクトリも移動できます。
メールしか使えない
AES-256 の 7-Zip アーカイブをメールに添付し、パスフレーズは別の経路で。
暗号化を台無しにするよくあるミス
暗号化ファイルの漏えいの多くは、暗号を破るのではなく、その周辺から起きます。
同じメッセージにパスワード
アーカイブとパスフレーズを同じメールに入れれば、ファイル単体と同じくらい読めてしまいます。必ず分けてください。
弱い、または使い回しのパスフレーズ
パスワードベースの暗号化の強さはパスワードで決まります。パスワードマネージャーで長いランダムなパスフレーズを作り、他で使っているものは決して使わないでください。
機密ファイルを保存時の暗号化だけに頼る
自社ディスクでしか暗号化しないサービスは、ファイルを読み、スキャンし、提出できます。機密性のあるものにはエンドツーエンドを求めてください。
コピーを忘れる
復号後のダウンロード、メールの下書き、スクリーンショット、写真の自動バックアップは、どれも読めるコピーを作ります。不要になったものは両側で削除してください。
暗号化ファイル転送:よくある質問
暗号化ファイル転送とは何ですか?
途中で傍受した人が読めない形でファイルを移すことです。最も強い形はエンドツーエンドで、ファイルは送信者の端末を出る前にロックされ、受信者だけが開けます。
通信中の暗号化とエンドツーエンドの違いは?
通信中の暗号化はサーバーまでの接続を守りますが、サーバーは復号してファイルを読めます。エンドツーエンド暗号化は受信者に届くまでファイルを暗号化したままにするので、サーバーは一切読めません。
WeTransfer はエンドツーエンド暗号化ですか?
WeTransfer が説明しているのは通信中と保存時の暗号化で、システム側で保存ファイルを復号できます。ブラウザからエンドツーエンドで送るなら、BIShare、Wormhole、Proton Drive などを使ってください。
暗号化したファイルをメールで送るには?
ファイルを AES-256 と強いパスフレーズの 7-Zip アーカイブに入れて添付し、パスフレーズは電話や暗号化メッセンジャーなど別の経路で伝えます。
大きなファイルを最も安全に送る方法は?
同じネットワーク上の BIShare のように、2台の端末間でエンドツーエンド暗号化した直接転送なら、ファイルはどこにも保存されません。離れた相手には、1回ダウンロードされると失効するエンドツーエンドのリンクが次善策です。
エンドツーエンド暗号化でファイル名も隠れますか?
必ずしも隠れません。BIShare のリンクを含む多くのサービスは、中身が暗号化されていてもファイル名とサイズを見られます。名前が機密ならファイル名を変えるか、暗号化アーカイブに入れてください。
ファイル転送で AES-128 は AES-256 より弱いですか?
どちらも現時点で実用的な攻撃に対して安全とされています。より重要なのは、鍵がサービスではなく送信者と受信者の端末で生成され、そこに留まることです。
暗号化されていても事業者はファイルを読めますか?
通信中や保存時の暗号化なら読めます。鍵を事業者が持っているからです。エンドツーエンド暗号化なら読めません。鍵が送信者と受信者の端末から出ないからです。
BIShare はエンドツーエンド暗号化ですか?
はい。リンクはブラウザやアプリ内で AES-256-GCM により暗号化され、鍵はリンクのフラグメントに留まります。直接転送は2台の端末が合意した鍵を使います。リンクでアップロードしたファイルの名前とサイズはサーバーから見え、プロトコルはまだ外部監査を受けていません。
BIShare は無料ですか?
はい。料金はかからず、ソースコードは MIT ライセンスで公開されており、登録も広告もなしで使えます。
受信者だけが開けるファイルを送る
無料でオープンソース。ブラウザ内でリンクを暗号化するか、端末の外に出ない鍵で自分の端末間に直接送れます。