
Transferência de arquivos criptografada
Transferência de arquivos criptografada, bem explicada
Quase todo serviço de envio de arquivos diz hoje que é criptografado, e quase todos falam a verdade sobre alguma coisa. A questão é sobre o quê. Um link pode estar protegido por HTTPS até o servidor, ficar criptografado num disco que o provedor consegue abrir ou ser trancado no seu aparelho com uma chave que o provedor nunca vê. Só a última opção mantém longe do seu arquivo a própria empresa, quem a invadir e quem puder obrigá-la a entregar. Este guia separa os três tipos de criptografia, dá um teste para diferenciá-los em qualquer serviço em um minuto, classifica sete formas de enviar um arquivo que o intermediário não consegue ler e é honesto sobre o que a criptografia não esconde, inclusive no nosso produto. O nosso BIShare está entre os sete: gratuito e com licença MIT, criptografa links no navegador com AES-256-GCM e envia de aparelho a aparelho com chaves combinadas entre os dois aparelhos. Sem conta.
O BIShare é nosso produto, então leve isso em conta na classificação. O código de criptografia dele é público, e esta página diz o que ele não protege com a mesma clareza que diz dos outros.
Resposta rápida
- Procure ponta a ponta, não só "criptografado": HTTPS e criptografia em repouso ainda deixam o provedor abrir seu arquivo. Ponta a ponta significa que só quem envia e quem recebe têm a chave.
- Um teste de um minuto: se o serviço mostra uma prévia do seu arquivo no app web ou recupera o acesso quando você perde o link, ele não é de ponta a ponta.
- O mais fácil pelo navegador: BIShare ou Wormhole criptografam antes do upload e colocam a chave no link, então quem recebe só precisa clicar.
- Arquivos que precisam ficar no ar por semanas: o Proton Drive guarda arquivos criptografados de ponta a ponta na sua conta e compartilha por link com senha opcional.
- Você também precisa esconder quem envia: o OnionShare serve o arquivo do seu próprio computador pela rede Tor.
- Qualquer canal, até e-mail comum: coloque o arquivo num arquivo 7-Zip com AES-256 e uma senha forte, e mande a senha por outro caminho.
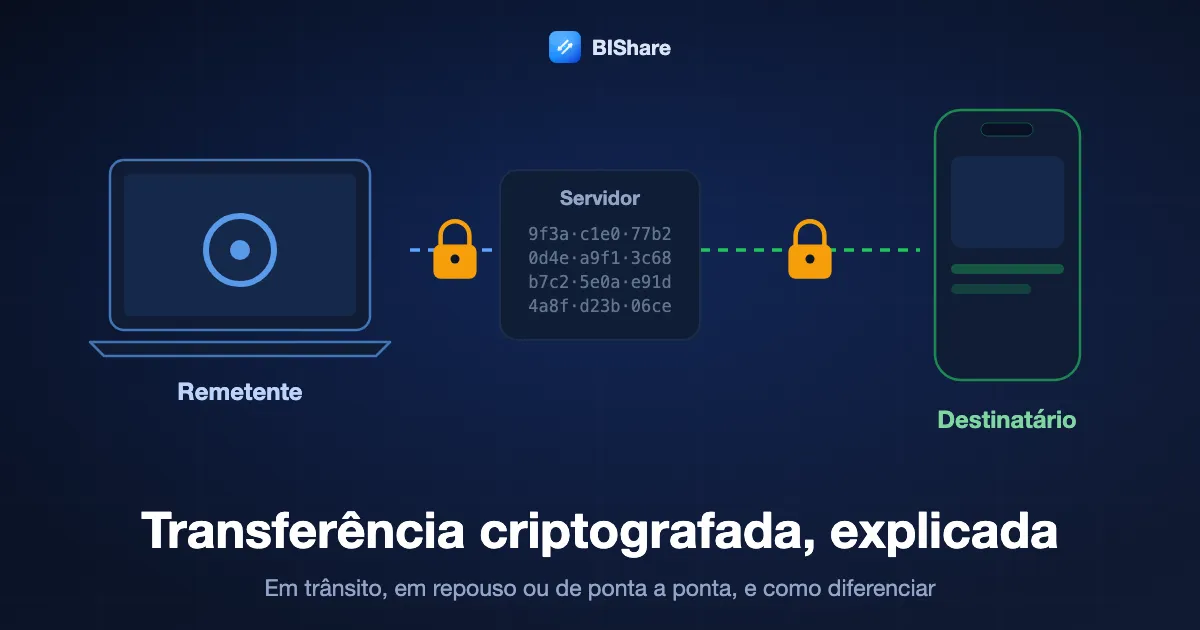
Três tipos de criptografia por trás de uma palavra
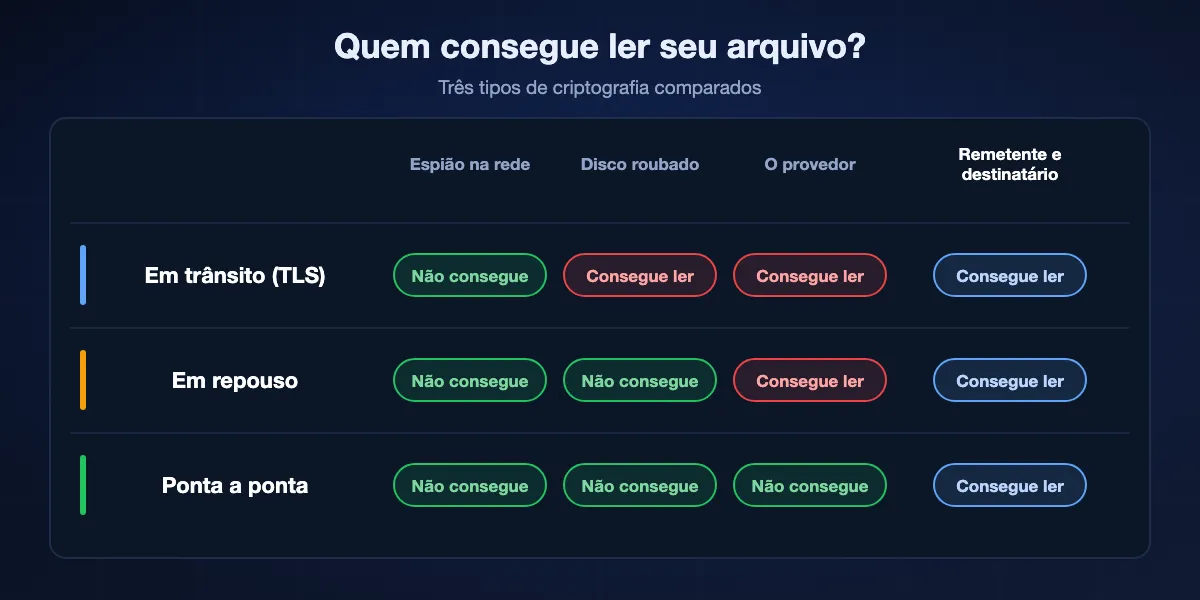
Quando um serviço diz que seus arquivos são criptografados, normalmente quer dizer uma de três coisas diferentes. Cada uma protege contra pessoas diferentes.
Criptografia em trânsito
A conexão entre seu navegador ou app e o servidor é protegida por TLS, o cadeado na barra de endereço. Ela impede que alguém no Wi-Fi do café ou no seu provedor de internet leia o upload. Não adianta nada quando o arquivo chega, porque o servidor descriptografa a conexão para recebê-lo. Todo serviço sério faz isso, então é o mínimo, não um diferencial.
Criptografia em repouso
O provedor criptografa o arquivo nos próprios discos, para que um disco roubado ou um backup descuidado não vaze. Mas o provedor guarda as chaves e descriptografa o arquivo sempre que os sistemas precisam: prévias, antivírus, busca ou pedido judicial. Funcionários com acesso suficiente, um invasor dentro da rede ou uma ordem judicial chegam ao arquivo legível.
Criptografia de ponta a ponta
O arquivo é criptografado no aparelho de quem envia antes de sair, e só o aparelho de quem recebe consegue descriptografar. O serviço guarda ou repassa bytes ilegíveis e nunca tem a chave. Se a empresa for invadida ou obrigada a entregar arquivos, não tem nada legível para dar. É o único tipo que protege você do próprio intermediário.
Por que o marketing mistura tudo
Expressões como nível bancário, grau militar ou 256 bits descrevem a força de um algoritmo, não quem tem a chave. Um serviço pode usar AES-256 em repouso e ainda assim ler todos os arquivos. A pergunta honesta é sempre onde está a chave.
Como saber se um serviço é mesmo de ponta a ponta
Não é preciso ler código para ter uma boa resposta. Estas verificações levam um minuto em qualquer site de envio.
Ele consegue mostrar uma prévia?
Se o app web do provedor mostra a miniatura da sua foto ou a primeira página do seu PDF, os servidores dele conseguem ler o arquivo. Serviços de ponta a ponta descriptografam as prévias no seu navegador ou não mostram nenhuma.
Ele consegue recuperar o acesso para você?
Se você perde o link ou esquece a senha e o suporte consegue devolver o arquivo, o provedor tem uma chave. Com ponta a ponta de verdade, chave perdida é arquivo perdido, e bons serviços dizem isso com todas as letras.
Onde fica a chave no link?
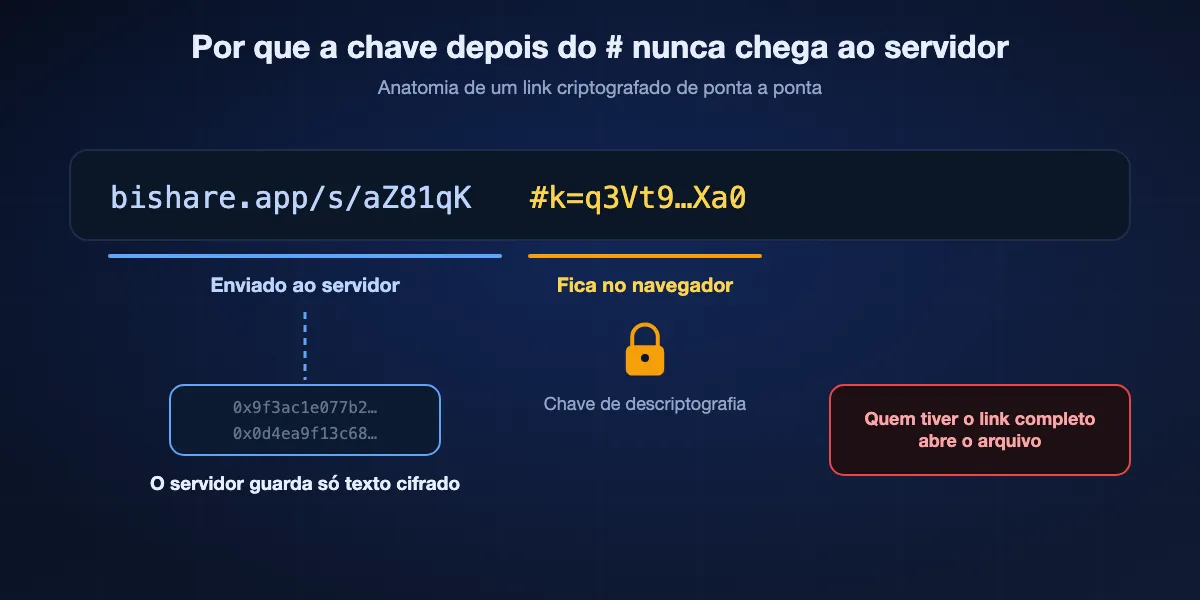
Muitos serviços de link de ponta a ponta colocam a chave depois de um # na URL. Os navegadores nunca enviam essa parte ao servidor, então o serviço guarda o arquivo sem meios de abri-lo. Um link sem fragmento e sem senha separada geralmente significa que o servidor consegue descriptografar.
A página de segurança nomeia o desenho?
Um serviço confiável nomeia os algoritmos, explica onde as chaves são criadas e publica código ou auditoria. Promessas vagas sem uma palavra sobre chaves são sinal de alerta.
O que ele diz sobre metadados?
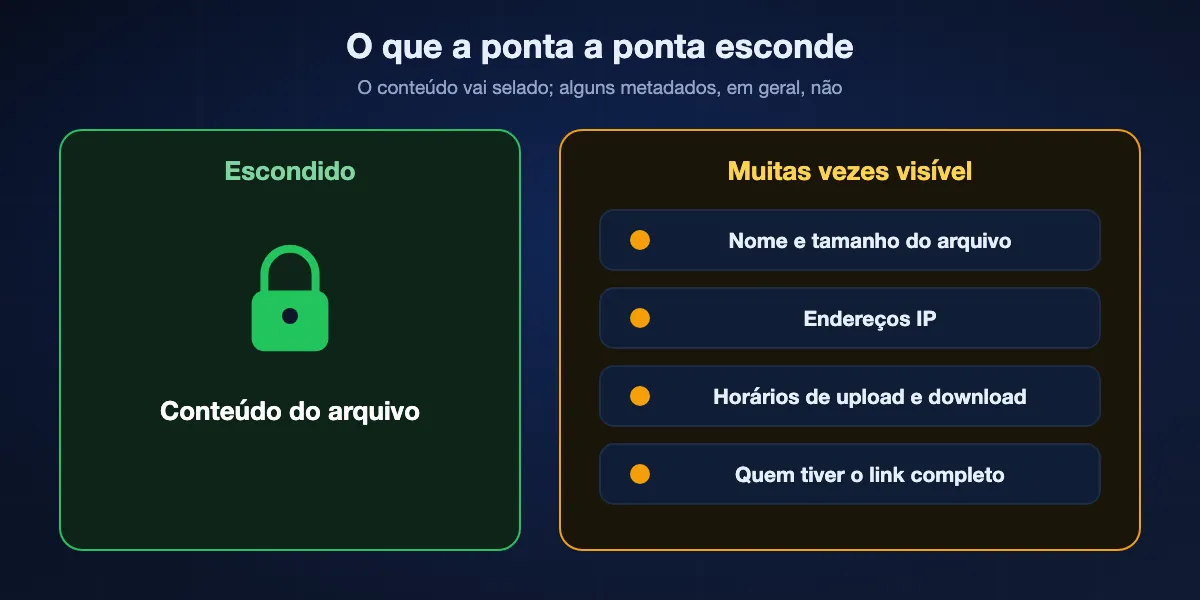
Mesmo serviços de ponta a ponta sólidos costumam ver nomes de arquivo, tamanhos, endereços IP e horários. Um provedor franco sobre isso merece mais confiança do que um que promete não ver absolutamente nada.
Sete formas de enviar um arquivo criptografado de ponta a ponta, classificadas
Todas as opções abaixo deixam o arquivo ilegível para o serviço no meio do caminho. Elas diferem em quem precisa instalar o quê, por quanto tempo o arquivo fica disponível e o que mais protegem.
BIShare
Melhor no geral: links criptografados no navegador e envios diretos entre aparelhos
Navegador em bishare.app, apps para Android, iPhone, Windows, macOS, Linux · MIT · links: AES-256-GCM no navegador, chave depois de #k= na URL, até 100 GB por 24 horas · direto: acordo de chaves X25519, HKDF-SHA256, AES-256-GCM · sem conta
O BIShare cobre os dois jeitos de enviar arquivos. Para um link, o navegador ou app gera uma chave aleatória de 256 bits, criptografa o arquivo em blocos de 1 MiB com AES-GCM, sobe só texto cifrado e coloca a chave no fragmento do link, que nunca chega ao servidor. Para aparelhos próximos, os apps combinam uma chave com X25519, derivam com HKDF-SHA256 e criptografam cada bloco com AES-256-GCM, e cada aparelho mostra uma impressão digital curta para comparar. A criptografia está numa biblioteca Rust pública.
Atenção: Nomes e tamanhos de arquivos enviados por link ficam visíveis ao servidor, o código do protocolo ainda não passou por auditoria externa formal e os links expiram em 24 horas.
Wormhole
Melhor link criptografado rápido em qualquer navegador
Navegador · grátis · até 10 GB · AES-GCM com chaves de 128 bits baseado na RFC 8188, criptografado antes do upload · arquivos de até 5 GB guardados 24 horas, maiores ponto a ponto · biblioteca de criptografia de código aberto
O Wormhole criptografa no navegador antes de qualquer coisa sair, então os servidores guardam texto cifrado por no máximo um dia. É rápido de usar num computador emprestado e não exige instalar nada em nenhum lado. O FAQ detalha o esquema e publica a biblioteca de criptografia em streaming, mas não o serviço inteiro.
Atenção: O código completo de cliente e servidor não é publicado, o teto é 10 GB e envios acima de 5 GB exigem sua aba aberta.
Proton Drive
Melhor para arquivos que precisam continuar disponíveis por semanas
Web, Windows, macOS, Android, iOS · armazenamento criptografado de ponta a ponta · plano grátis com 5 GB · links com senha e validade opcionais · destinatário não precisa de conta · apps de código aberto e auditados
O Proton Drive é armazenamento na nuvem baseado em criptografia de ponta a ponta, da empresa por trás do Proton Mail. Suba uma vez, crie um link e acrescente senha ou data de validade; o destinatário abre no navegador sem se cadastrar. Como os arquivos ficam na sua conta, você os mantém pelo tempo que quiser em vez de correr contra um relógio de 24 horas.
Atenção: É preciso conta Proton, os 5 GB do plano grátis são divididos com tudo o que você guarda, e o serviço é feito para armazenamento, não para envios rápidos avulsos.
OnionShare
Melhor quando você também precisa de anonimato
Windows, macOS, Linux · código aberto · roda um servidor web no seu computador como serviço onion do Tor · endereço mais chave privada · nenhum servidor de terceiros guarda o arquivo
O OnionShare transforma seu próprio computador num site privado e temporário acessível só pelo Tor. Você envia o endereço onion e a chave privada; o destinatário cola os dois no Tor Browser e baixa o arquivo direto da sua máquina. Nenhuma empresa guarda o arquivo, e o Tor esconde de onde cada lado se conecta.
Atenção: Seu computador precisa ficar ligado e conectado até o download terminar, o destinatário precisa do Tor Browser e o Tor é mais lento que uma conexão direta.
magic-wormhole
Melhor para usuários técnicos que movem arquivos entre computadores
Linha de comando no macOS, Linux, Windows · MIT · códigos curtos de uso único · criptografia de ponta a ponta com troca de chaves autenticada por senha · servidor mailbox mais relay de trânsito · qualquer tamanho, arquivos e pastas
Digite wormhole send e o nome do arquivo, leia o código curto que aparece, e a outra pessoa digita wormhole receive e o código. As duas máquinas usam esse código para combinar uma chave, então o relay no meio só carrega dados criptografados. Ele lida com arquivos e diretórios de qualquer tamanho e é muito usado para mover dados entre servidores.
Atenção: Os dois lados precisam da ferramenta instalada e de um terminal, e ela não foi feita para enviar a pessoas leigas.
LocalSend
Melhor para aparelhos na mesma rede, sem internet
Android, iOS, Windows, macOS, Linux · Apache 2.0 · HTTPS entre aparelhos com certificado por aparelho · só rede local · sem servidor
Quando quem envia e quem recebe estão no mesmo Wi-Fi, o LocalSend move os arquivos direto entre os aparelhos por HTTPS criptografado, sem servidor no meio. Nada é enviado para lugar nenhum, então a pergunta sobre o que um provedor consegue ler nem aparece.
Atenção: Só alcança aparelhos da mesma rede local, e todo aparelho precisa do app.
Arquivo 7-Zip com AES-256
Melhor quando você precisa usar e-mail ou um canal em que não confia
7-Zip grátis para Windows, com ferramentas compatíveis no macOS e Linux · formato 7z com AES-256 e senha · funciona com qualquer transporte, do e-mail ao pen drive
Criptografar o próprio arquivo torna o transporte irrelevante. Crie um arquivo 7z no 7-Zip, escolha AES-256 e uma frase-senha longa, e mande o arquivo por e-mail, nuvem ou o que for. Envie a frase-senha separadamente, por telefone ou mensageiro criptografado. É o método mais antigo da lista e continua um dos mais confiáveis.
Atenção: Toda a segurança depende da frase-senha, o destinatário precisa de um programa que abra 7z, e você mesmo precisa passar a frase-senha com segurança.
Resumo
| Recurso | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | Arquivo 7-Zip |
|---|---|---|---|---|---|---|
| O serviço não consegue ler o arquivo | ||||||
| Quem recebe não instala nada | ||||||
| Quem envia pode sair depois de enviar | ||||||
| Lida com arquivos acima de 10 GB | ||||||
| Esconde quem envia | ||||||
| Cliente de código aberto |
Em setembro de 2026. Quem recebe um link do BIShare só precisa de navegador; enviar de aparelho a aparelho exige o app nas duas pontas. O Wormhole guarda arquivos de até 5 GB por 24 horas e transmite os maiores de navegador a navegador até 10 GB, e publica a biblioteca de criptografia em vez do cliente completo. O plano grátis do Proton Drive tem 5 GB de armazenamento. Quem recebe pelo OnionShare precisa do Tor Browser. O magic-wormhole exige a ferramenta de linha de comando nas duas máquinas. Um arquivo 7-Zip é tão forte quanto a frase-senha, e o destinatário precisa de uma ferramenta que abra arquivos 7z.
O que a criptografia não esconde
A criptografia de ponta a ponta protege o conteúdo de um arquivo. Várias outras coisas costumam continuar visíveis, e vale saber quais.
Nomes e tamanhos de arquivo
Muitos serviços precisam de nome e tamanho para mostrar uma página de download. Os uploads por link do BIShare, por exemplo, mandam ao servidor o nome, o tamanho e o tipo sem criptografia, enquanto o conteúdo continua criptografado. Se o próprio nome for sensível, renomeie o arquivo ou coloque-o antes num arquivo criptografado.
Quem se conectou e quando
O servidor vê os endereços IP de quem envia e de quem recebe, e quando fizeram upload e download. Só uma rede como o Tor, usada pelo OnionShare, esconde isso do serviço.
O link é a chave
Quando a chave vai no link, qualquer pessoa que pegar o link completo abre o arquivo. Basta um e-mail encaminhado, um backup de conversa ou uma tela compartilhada. Validade, download único e senha separada diminuem essa janela.
O que acontece depois do download
Depois de descriptografado, o arquivo vira dado comum no aparelho de quem recebe. Se as fotos dele sincronizam com uma nuvem ou o notebook não é criptografado, a proteção que você escolheu termina ali.
Como o BIShare criptografa, em detalhes
Já que pedimos que você confie no nosso código, aqui está exatamente o que ele faz, com os limites. A criptografia está nos repositórios públicos bishare-protocol e bishare-web.
Links pelo navegador ou pelo app
Para cada arquivo é gerada no seu aparelho uma chave aleatória nova de 256 bits. O arquivo é dividido em blocos de 1 MiB e cada um é selado com AES-GCM usando um nonce feito de um salt por arquivo e do número do bloco, que também entra como dado autenticado. Blocos reordenados, removidos ou truncados não descriptografam. A chave vai codificada depois de #k= no link, uma parte da URL que os navegadores guardam para si.
Envios diretos entre aparelhos
Os dois apps fazem um acordo de chaves X25519, passam o segredo compartilhado pelo HKDF-SHA256 para obter uma chave de 32 bytes e criptografam o arquivo em blocos com AES-256-GCM, cada um com seu nonce derivado. Cada aparelho tem uma impressão digital, os oito primeiros bytes do SHA-256 da chave pública, mostrada em hexadecimal para você conferir que está falando com o aparelho certo.
O que o servidor guarda e vê
Nos links, o servidor guarda o texto cifrado mais o nome, tamanho e tipo do arquivo enviado, e apaga tudo depois de um dia ou, no download único, assim que o arquivo é baixado. Nos envios diretos pela mesma rede, nada passa pelos nossos servidores.
O que ainda não foi feito
O protocolo é coberto por testes unitários, incluindo vetores de teste entre plataformas, mas ainda não passou por auditoria de segurança externa formal. Relatos de vulnerabilidade vão para security@billiongroup.net.
Compartilhando a chave, o link ou a senha com segurança
Criptografia forte falha se o segredo viaja junto com o arquivo. Alguns hábitos fecham essa brecha.
Use um segundo canal
Mande o arquivo por e-mail e a senha por SMS, ou compartilhe o link num chat e leia o código numa ligação. Quem comprometer um canal continua sem a outra metade.
Encurte a janela
Escolha a validade mais curta que funcione, e download único quando só uma pessoa precisa do arquivo. Um link que parou de funcionar ontem não vaza amanhã.
Evite grupos e chamados
Links com chave colados em grupos, chamados de suporte ou documentos compartilhados acabam copiados em lugares que você não controla, muitas vezes para sempre. Mande de pessoa para pessoa.
Pessoalmente, use QR code
Quando quem recebe está na sala, escanear um QR code passa o link sem que ele seja digitado, colado ou registrado num serviço de mensagens.
Qual método para cada situação
Escolha pelo que é o arquivo, quem recebe e por quanto tempo ele precisa ficar disponível.
Um contrato, documento de identidade ou laudo médico para uma pessoa
Um link do BIShare ou do Wormhole com download único ou validade curta, enviado por um chat privado.
Documentos de que um cliente vai precisar por semanas
Proton Drive, com senha no link e uma validade que você pode estender.
Material de uma fonte que precisa continuar anônima
OnionShare, com endereço e chave privada trocados por um mensageiro criptografado.
Pastas grandes entre seus próprios aparelhos
Um envio direto com BIShare ou LocalSend na mesma rede, para que nada seja enviado a lugar nenhum.
Dados entre servidores ou terminais
magic-wormhole, que move diretórios de qualquer tamanho com um código curto.
Só e-mail é permitido
Um arquivo 7-Zip com AES-256 anexado ao e-mail, e a frase-senha por outro caminho.
Erros comuns que anulam a criptografia
A maioria dos vazamentos de arquivos criptografados não quebra o algoritmo. Eles passam por fora.
Senha na mesma mensagem
Um arquivo e sua frase-senha no mesmo e-mail são tão legíveis quanto o arquivo sozinho. Separe sempre.
Frases-senha fracas ou repetidas
Criptografia baseada em senha é tão forte quanto a senha. Use uma frase longa e aleatória de um gerenciador de senhas, e nunca uma que você usa em outro lugar.
Confiar em criptografia em repouso para arquivos sensíveis
Um serviço que só criptografa nos próprios discos ainda consegue ler, escanear e entregar seu arquivo. Para qualquer coisa sensível, exija ponta a ponta.
Esquecer as cópias
Downloads descriptografados, rascunhos de e-mail, capturas de tela e backups automáticos de fotos criam cópias legíveis. Apague nas duas pontas o que não precisa mais.
Transferência de arquivos criptografada: perguntas frequentes
O que é transferência de arquivos criptografada?
Mover um arquivo de modo que ninguém que o intercepte consiga lê-lo. A versão mais forte é a de ponta a ponta: o arquivo é trancado antes de sair de quem envia, e só quem recebe consegue abri-lo.
Qual a diferença entre criptografia em trânsito e de ponta a ponta?
A criptografia em trânsito protege a conexão até o servidor, mas o servidor descriptografa e consegue ler o arquivo. A de ponta a ponta mantém o arquivo criptografado até chegar ao destinatário, então o servidor nunca consegue.
O WeTransfer tem criptografia de ponta a ponta?
O WeTransfer descreve criptografia em trânsito e em repouso, o que significa que seus sistemas conseguem descriptografar os arquivos guardados. Para ponta a ponta pelo navegador, use um serviço como BIShare, Wormhole ou Proton Drive.
Como envio um arquivo criptografado por e-mail?
Coloque o arquivo num arquivo 7-Zip com AES-256 e uma frase-senha forte, anexe e mande a frase-senha por outro canal, como uma ligação ou um mensageiro criptografado.
Qual é o jeito mais seguro de enviar um arquivo grande?
Um envio direto criptografado de ponta a ponta entre os dois aparelhos, como o BIShare na mesma rede, não guarda o arquivo em lugar nenhum. Para quem está longe, a melhor opção seguinte é um link de ponta a ponta que expira depois de um download.
A criptografia de ponta a ponta esconde o nome do arquivo?
Nem sempre. Muitos serviços, incluindo os links do BIShare, veem nomes e tamanhos mesmo com o conteúdo criptografado. Renomeie o arquivo ou coloque-o num arquivo criptografado se o nome for sensível.
AES-128 é mais fraco que AES-256 para enviar arquivos?
Os dois são considerados seguros contra ataques práticos hoje. O que importa mais é que a chave seja criada e fique nos aparelhos de quem envia e de quem recebe, e não no serviço.
O provedor consegue ler meus arquivos se eles estão criptografados?
Com criptografia em trânsito ou em repouso, sim, porque o provedor tem as chaves. Com criptografia de ponta a ponta, não, porque a chave nunca sai dos aparelhos de quem envia e de quem recebe.
O BIShare tem criptografia de ponta a ponta?
Sim. Os links são criptografados no navegador ou no app com AES-256-GCM e a chave fica no fragmento do link, e os envios diretos usam chaves combinadas entre os dois aparelhos. O servidor vê nomes e tamanhos dos uploads por link, e o protocolo ainda não teve auditoria externa.
O BIShare é gratuito?
Sim. Não custa nada, o código é publicado sob MIT e ele funciona sem cadastro nem anúncios.
Envie arquivos que só o destinatário consegue abrir
Gratuito e de código aberto. Criptografe um link no navegador, ou envie direto entre seus aparelhos com chaves que nunca saem deles.