
加密文件传输
加密文件传输,讲清楚
如今几乎每个文件传输服务都说自己是加密的,而且几乎每个都在某件事上说了实话。问题是:哪件事?链接可能只是在前往服务器的路上受 HTTPS 保护,可能加密存放在服务商能打开的磁盘上,也可能在你的设备上用服务商从未见过的密钥锁住。只有最后一种能让文件远离公司本身、入侵公司的人,以及能强迫公司交出文件的任何一方。本指南区分三种加密,给出一分钟就能在任何服务上辨别的检查方法,排出七种让中间方无法读取文件的发送方式,并坦白说明加密隐藏不了什么,包括我们自己的产品。我们的 BIShare 也在这七种之中:免费、MIT 许可,在浏览器内用 AES-256-GCM 加密链接,并用两台设备之间协商出的密钥在设备间直接发送。无需账号。
BIShare 是我们的产品,阅读排名时请考虑这一点。它的加密代码是公开的,本页对它不能保护的内容与对其他服务一样坦率。
简短回答
- 认准“端到端”,而不只是“加密”:只有 HTTPS 和存储加密时,服务商仍能打开你的文件。端到端意味着只有发送方和接收方持有密钥。
- 一分钟检查:如果服务能在网页应用里预览你的文件,或在你丢失链接后帮你恢复访问,它就不是端到端加密。
- 浏览器里最简单:BIShare 或 Wormhole 在上传前加密并把密钥放进链接,接收方点一下即可。
- 要保留几周的文件:Proton Drive 把端到端加密的文件存在你的账号里,并通过可选密码的链接分享。
- 还要隐藏发送者身份:OnionShare 通过 Tor 从你自己的电脑提供文件。
- 任何渠道,包括普通邮件:把文件放进使用 AES-256 和强密码的 7-Zip 压缩包,密码通过另一条渠道发送。
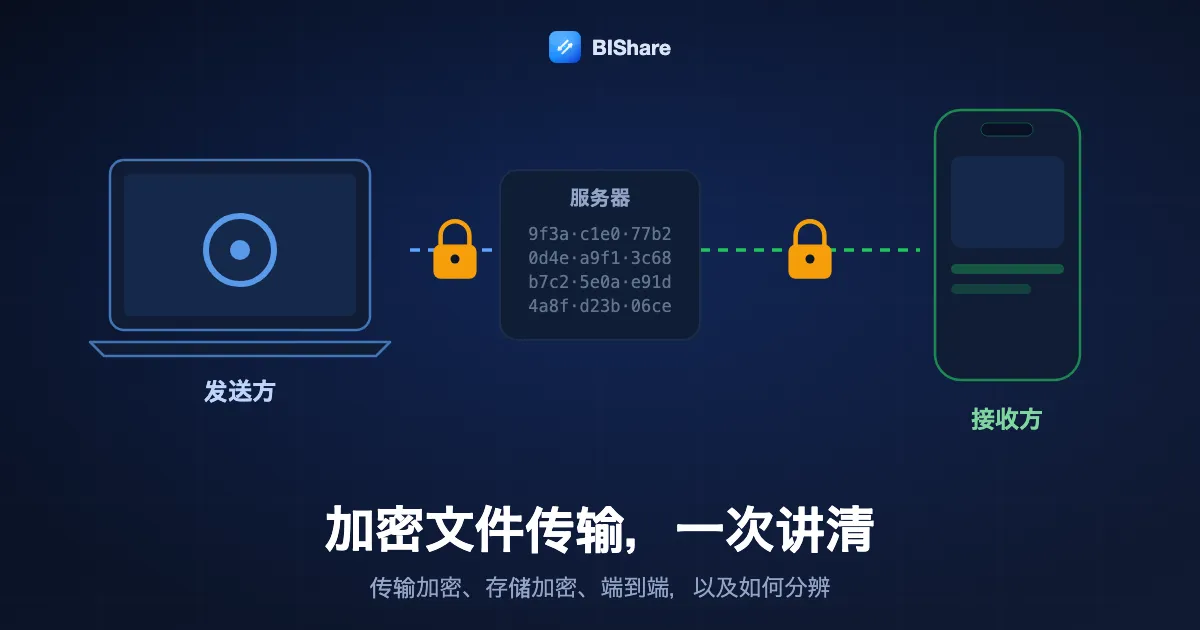
一个词背后的三种加密
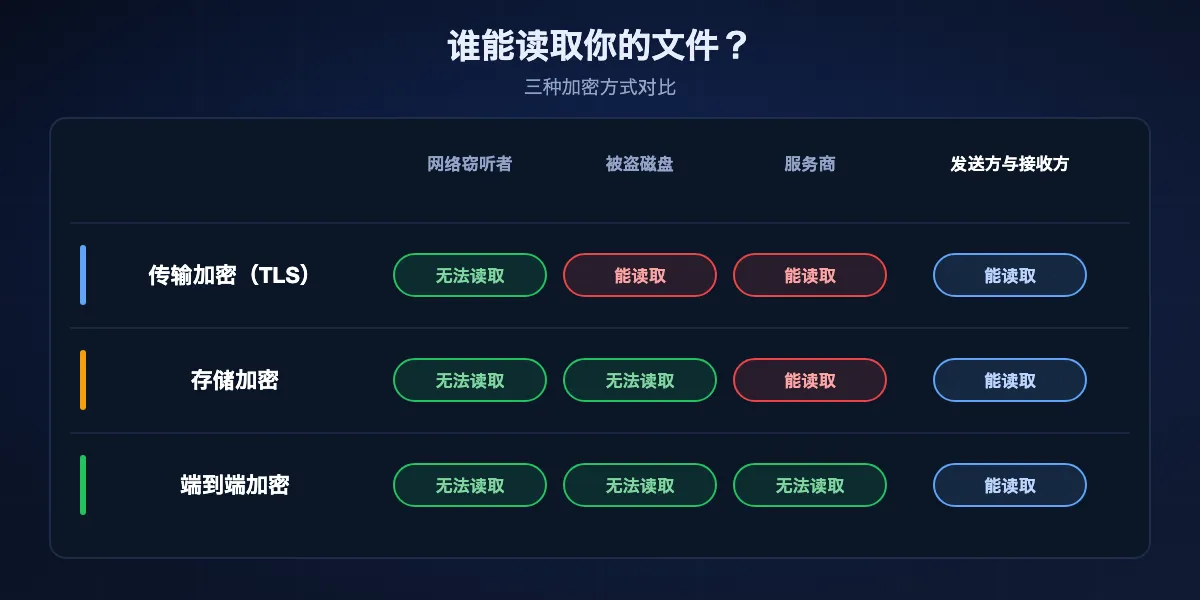
服务说你的文件是加密的,通常指三种不同情况之一,它们防范的对象各不相同。
传输加密
浏览器或应用与服务器之间的连接用 TLS 包裹,也就是地址栏里的锁。它能防止咖啡馆 Wi-Fi 或网络运营商上的人读取你的上传内容。但文件到达后它就不起作用了,因为服务器要解密连接才能收下文件。所有正经服务都这样做,所以这是底线,不是卖点。
存储加密
服务商在自己的磁盘上加密文件,避免被盗磁盘或疏于管理的备份泄露。但密钥在服务商手里,只要系统需要,例如生成预览、病毒扫描、搜索或响应法律要求,它就会解密。权限足够的员工、潜入内网的攻击者、法院命令,都能拿到可读的文件。
端到端加密
文件在离开发送方设备前就被加密,只有接收方设备能解密。服务只存储或转发毫无意义的字节,永远拿不到密钥。即使公司被入侵或被要求交出文件,也没有可读的东西可交。只有这种方式能防范中间方本身。
营销为什么把它们混为一谈
“银行级”“军用级”“256 位”这些说法描述的是算法强度,而不是谁持有密钥。一个服务完全可以在存储时使用 AES-256,同时仍能读取每个文件。真正该问的始终是:密钥在哪里?
如何判断服务是不是真的端到端
不看源代码也能得到靠谱的答案。以下检查在任何传输网站上一分钟就能完成。
它能显示预览吗?
如果网页应用能显示照片缩略图或 PDF 第一页,说明它的服务器能读取文件。端到端服务要么在你的浏览器里解密预览,要么根本不显示预览。
它能帮你找回访问吗?
如果你丢了链接或忘了密码,客服还能把文件找回来,说明服务商持有密钥。真正的端到端加密里,丢了密钥就丢了文件,好的服务会把这一点写明白。
链接里的密钥在哪?
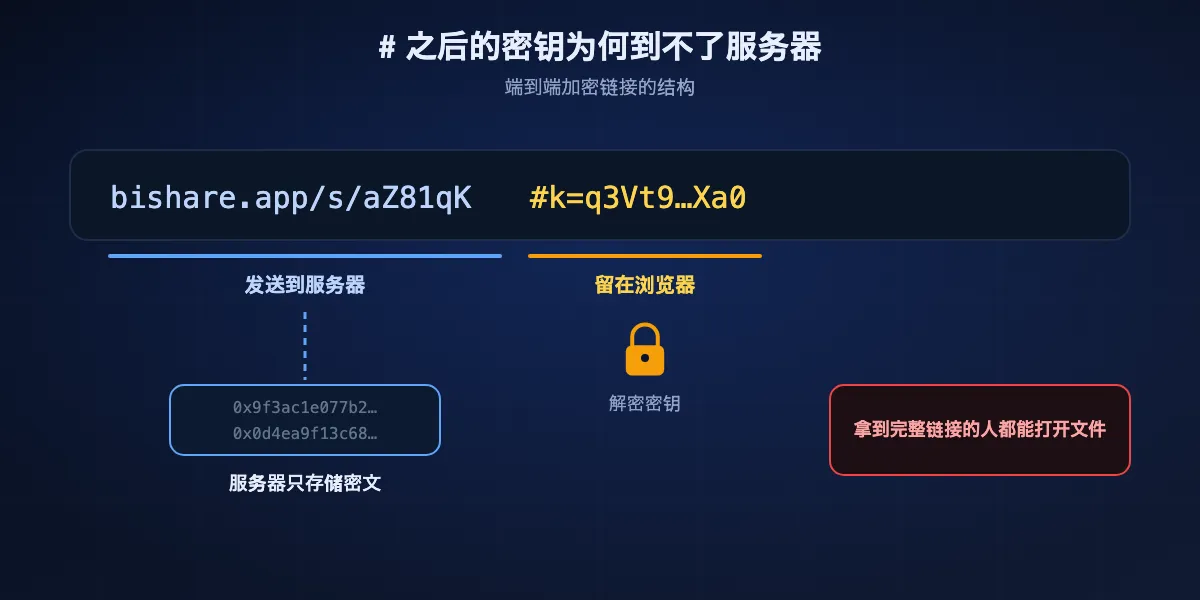
许多端到端链接服务把密钥放在 URL 的 # 之后。浏览器从不把这部分发给服务器,所以服务在没有打开手段的情况下存储文件。既没有这段片段、也没有单独密码的链接,通常意味着服务器能解密。
安全页面有没有说明设计?
可信的服务会写出所用算法、说明密钥在哪里生成,并公开代码或审计报告。只字不提密钥的含糊说法是危险信号。
它怎么说元数据?
即使是可靠的端到端服务,通常也能看到文件名、大小、IP 地址和时间。坦白说明这一点的服务,比承诺什么都看不到的服务更值得信任。
7 种端到端加密发送文件的方法,按推荐排序
下面每个选项都让中间服务无法读取文件。区别在于双方需要安装什么、文件能保留多久,以及还能保护哪些方面。
BIShare
综合最佳:浏览器内加密的链接加设备间直传
浏览器(bishare.app),Android、iPhone、Windows、macOS、Linux 应用 · MIT · 链接:浏览器内 AES-256-GCM,密钥在 URL 的 #k= 之后,最大 100 GB,保留 24 小时 · 直传:X25519 密钥协商、HKDF-SHA256、AES-256-GCM · 无需账号
BIShare 同时覆盖两种发送方式。发链接时,浏览器或应用生成 256 位随机密钥,以 1 MiB 为块用 AES-GCM 加密文件,只上传密文,并把密钥放在永远不会到达服务器的链接片段里。发给附近设备时,应用之间通过 X25519 协商密钥,用 HKDF-SHA256 派生,再用 AES-256-GCM 加密每个块,每台设备都会显示一个简短指纹供核对。加密代码位于公开的 Rust 库中。
注意: 通过链接上传的文件名和大小对服务器可见,协议代码尚未经过正式的外部审计,链接 24 小时后失效。
Wormhole
任意浏览器快速生成加密链接的首选
浏览器 · 免费 · 最大 10 GB · 基于 RFC 8188 的 128 位密钥 AES-GCM,上传前加密 · 5 GB 以内的文件存储 24 小时,更大的点对点传输 · 加密库开源
Wormhole 在数据离开前就在浏览器内全部加密,所以服务器最多保存一天密文。在借来的电脑上也能马上用,两边都不用安装任何东西。它的常见问题清楚说明了机制,并公开了流式加密库,但没有公开整个服务。
注意: 完整的客户端和服务器代码未公开,上限 10 GB,超过 5 GB 的传输需要保持标签页打开。
Proton Drive
适合需要几周内都能下载的文件
网页、Windows、macOS、Android、iOS · 端到端加密存储 · 5 GB 免费套餐 · 分享链接可选密码和有效期 · 接收方无需账号 · 应用开源并经过审计
Proton Drive 是开发 Proton Mail 的公司推出的、以端到端加密为基础的云存储。上传一次、创建链接、加上密码或有效期,接收方无需注册就能在浏览器里打开。文件留在你的账号中,想保留多久就保留多久,不必和 24 小时倒计时赛跑。
注意: 需要 Proton 账号,免费套餐的 5 GB 与你的其他数据共用,而且它是为存储设计的,不是为一次性快速发送。
OnionShare
同时需要匿名时的最佳选择
Windows、macOS、Linux · 开源 · 在你的电脑上以 Tor 洋葱服务运行网页服务器 · 地址加私钥 · 没有第三方服务器保存文件
OnionShare 把你的电脑变成一个只能通过 Tor 访问的临时私密网站。你发送洋葱地址和私钥,接收方在 Tor Browser 中输入,直接从你的机器取走文件。没有公司保存文件,而 Tor 隐藏了谁在从哪里连接。
注意: 下载完成前电脑必须保持开机联网,接收方需要 Tor Browser,而且 Tor 比直连慢。
magic-wormhole
适合在电脑之间搬文件的技术用户
macOS、Linux、Windows 命令行 · MIT · 简短一次性口令 · 通过密码认证的密钥交换实现端到端加密 · 信箱服务器和中继 · 任意大小,文件和文件夹均可
输入 wormhole send 和文件名,把显示的简短口令告诉对方,对方输入 wormhole receive 和该口令。两台机器用这个口令协商密钥,所以中间的中继只运送加密数据。它能处理任意大小的文件和目录,在服务器之间迁移数据时很常用。
注意: 双方都要安装工具并使用终端,不适合发给不懂技术的人。
LocalSend
同一网络内的设备互传、完全不用互联网时的首选
Android、iOS、Windows、macOS、Linux · Apache 2.0 · 设备间 HTTPS,每台设备有自己的证书 · 仅限局域网 · 无服务器
发送方和接收方连着同一个 Wi-Fi 时,LocalSend 不经任何服务器,通过加密的 HTTPS 在设备之间直接发送文件。什么都不上传,也就不存在服务商能读到什么的问题。
注意: 只能发到同一局域网内的设备,每台设备都要装应用。
AES-256 加密的 7-Zip 压缩包
只能用邮件或不可信渠道时的最佳选择
Windows 版 7-Zip 免费,macOS 和 Linux 有兼容工具 · 7z 格式,AES-256 加密码 · 从邮件到 U 盘,任何方式都适用
直接加密文件本身,发送渠道就无关紧要了。在 7-Zip 中创建 7z 压缩包,选择 AES-256 并设置长密码短语,然后通过邮件、网盘或任何方式发送。密码短语另外发,比如打电话或用加密通讯应用。这是清单上最古老的方法,至今仍是最可靠的方法之一。
注意: 安全完全取决于密码短语,接收方需要能打开 7z 的软件,而安全送达密码短语是你的责任。
一览对比
| 功能 | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | 7-Zip 压缩包 |
|---|---|---|---|---|---|---|
| 服务无法读取文件 | ||||||
| 接收方无需安装 | ||||||
| 发送后发送方可离线 | ||||||
| 支持超过 10 GB 的文件 | ||||||
| 隐藏发送者身份 | ||||||
| 开源客户端 |
截至 2026 年 9 月。BIShare 链接的接收方只需浏览器;设备间直传两端都需要应用。Wormhole 将 5 GB 以内的文件存储 24 小时,更大的文件在浏览器之间直传,最大 10 GB,公开的是加密库而非完整客户端。Proton Drive 免费套餐为 5 GB。OnionShare 接收方需要 Tor Browser。magic-wormhole 需要两台机器都装命令行工具。7-Zip 压缩包的强度取决于密码短语,接收方需要能打开 7z 的工具。
加密隐藏不了什么
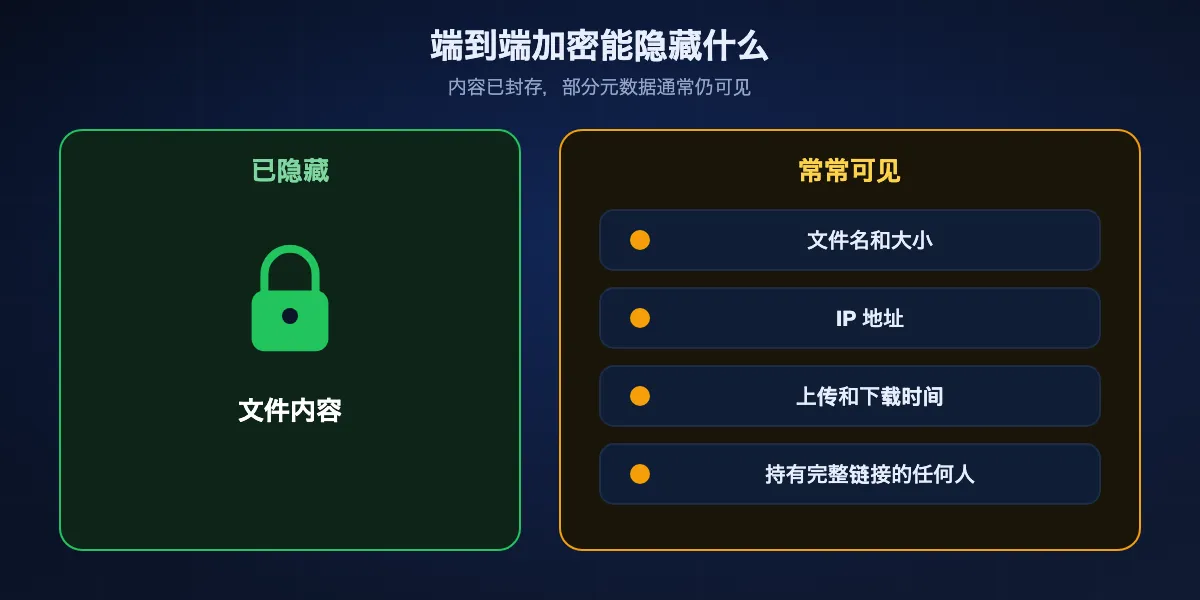
端到端加密保护的是文件内容。很多其他信息通常仍然可见,了解是哪些会有帮助。
文件名和大小
许多服务需要文件名和大小来显示下载页面。例如 BIShare 链接会把上传文件的名称、大小和类型以未加密形式发给服务器,内容则保持加密。如果文件名本身敏感,请改名,或先把文件放进加密压缩包。
谁在何时连接
服务器能看到发送方和接收方的 IP 地址,以及上传和下载的时间。只有 OnionShare 使用的 Tor 这类网络,才能对服务隐藏这些信息。
链接就是钥匙
密钥在链接里时,任何拿到完整链接的人都能打开文件。一封被转发的邮件、一份聊天备份或一次屏幕共享就够了。有效期、一次性下载和单独密码可以缩小这个风险窗口。
下载之后会怎样
解密后,文件在接收方设备上就是普通数据。如果对方的照片会同步到云端,或笔记本没有加密,你选择的保护到那里就结束了。
BIShare 如何加密:细节说明
既然请你信任我们的代码,这里就准确说明它做了什么,以及它的局限。加密代码位于公开仓库 bishare-protocol 和 bishare-web 中。
来自浏览器或应用的链接
每个文件都会在你的设备上生成新的 256 位随机密钥。文件被切成 1 MiB 的块,每块用 AES-GCM 封装,nonce 由文件 salt 和块序号构成,块序号还作为认证数据绑定。被调换顺序、删除或截断的块都无法解密。密钥写在链接的 #k= 之后,也就是浏览器自己保留的 URL 部分。
设备间直传
两个应用进行 X25519 密钥协商,把共享秘密经过 HKDF-SHA256 得到 32 字节密钥,再用 AES-256-GCM 逐块加密文件,每块使用派生出的 nonce。每台设备都有指纹,即其公钥 SHA-256 的前 8 个字节,以十六进制显示,方便你确认连接的是正确的设备。
服务器存储和看到的内容
对于链接,服务器存储密文以及上传文件的名称、大小和类型,并在一天后删除;如果选择了一次性下载,则在下载后立即删除。同一网络内的直传完全不经过我们的服务器。
尚未完成的事
协议有单元测试覆盖,包括跨平台测试向量,但尚未经过正式的外部安全审计。漏洞报告请发送至 security@billiongroup.net。
安全地交出密钥、链接或密码
如果秘密和文件走同一条路,再强的加密也会失效。几个习惯就能堵上这个缺口。
用第二条渠道
文件走邮件,密码走短信;或者链接发聊天,口令打电话说。攻破一条渠道的人仍拿不到另一半。
缩短时间窗口
选能满足需要的最短有效期,只有一个人需要时就用一次性下载。昨天就失效的链接,之后不可能再泄露。
避开群聊和工单
带密钥的链接一旦贴进群聊、客服工单或共享文档,就会被复制到你控制不了的地方,而且往往永久保留。请逐个发给对方。
当面就用二维码
接收方就在身边时,扫二维码就能传递链接,不用输入或粘贴,也不会留在任何通讯服务里。
不同情况选哪种方法
根据文件内容、接收人以及需要保留多久来选择。
发给一个人的合同、证件扫描件或医疗文件
设置一次性下载或短有效期的 BIShare 或 Wormhole 链接,通过私聊发送。
客户需要用几周的文件
Proton Drive,给链接加密码,并设置可延长的有效期。
需要保护匿名的消息来源提供的材料
OnionShare,地址和私钥通过加密通讯应用分享。
自己设备之间的大文件夹
在同一网络内用 BIShare 或 LocalSend 直传,什么都不上传。
服务器或终端之间的数据
magic-wormhole,一个简短口令就能搬运任意大小的目录。
只允许用邮件
AES-256 加密的 7-Zip 压缩包作为附件,密码短语走另一条渠道。
让加密失效的常见错误
大多数加密文件泄露并不是破解了算法,而是从算法周围溜了出去。
密码和文件放在同一条消息里
压缩包和密码短语在同一封邮件里,和只发文件一样可读。一定要分开发。
弱密码或重复使用的密码
基于密码的加密强度取决于密码。用密码管理器生成长的随机密码短语,绝不要用在别处用过的。
敏感文件只依赖存储加密
只在自己磁盘上加密的服务仍能读取、扫描并交出你的文件。任何敏感内容都要坚持端到端。
忘了副本
解密后的下载、邮件草稿、截图和照片自动备份都会产生可读副本。双方都删掉不再需要的内容。
加密文件传输:常见问题
什么是加密文件传输?
以截获者无法读取的方式传送文件。最强的形式是端到端:文件在离开发送方前就被锁住,只有接收方能打开。
传输加密和端到端加密有什么区别?
传输加密保护到服务器的连接,但服务器能解密并读取文件。端到端加密让文件一直保持加密直到到达接收方,服务器始终无法读取。
WeTransfer 是端到端加密吗?
WeTransfer 说明的是传输加密和存储加密,也就是它的系统能解密存储的文件。想在浏览器里端到端发送,请用 BIShare、Wormhole 或 Proton Drive 这类服务。
怎么通过邮件发送加密文件?
把文件放进使用 AES-256 和强密码短语的 7-Zip 压缩包,作为附件发送,密码短语通过电话或加密通讯应用等另一条渠道告知。
发送大文件最安全的方法是什么?
两台设备之间端到端加密的直传,例如同一网络内的 BIShare,文件不会存储在任何地方。对远方的人,次优选择是下载一次就失效的端到端链接。
端到端加密会隐藏文件名吗?
不一定。许多服务,包括 BIShare 链接,在内容加密的同时仍能看到文件名和大小。如果文件名敏感,请改名或放进加密压缩包。
文件传输用 AES-128 比 AES-256 弱吗?
两者目前都被认为能抵御实际攻击。更重要的是密钥在发送方和接收方的设备上生成并留在那里,而不是在服务商手里。
文件加密了,服务商还能读吗?
如果是传输加密或存储加密,能,因为密钥在服务商手里。如果是端到端加密,不能,因为密钥从不离开发送方和接收方的设备。
BIShare 是端到端加密吗?
是。链接在浏览器或应用内用 AES-256-GCM 加密,密钥留在链接片段中;直传使用两台设备协商出的密钥。服务器能看到链接上传的文件名和大小,协议尚未经过外部审计。
BIShare 免费吗?
免费。不收任何费用,源代码以 MIT 许可公开,无需注册,没有广告。
发送只有接收方能打开的文件
免费开源。在浏览器里加密链接,或用从不离开设备的密钥在自己的设备之间直接发送。