
Зашифрованная передача файлов
Зашифрованная передача файлов: объясняем как следует
Почти каждый сервис передачи файлов теперь называет себя зашифрованным, и почти каждый говорит правду о чём-то одном. Вопрос в том, о чём. Ссылка может быть защищена HTTPS по дороге на сервер, лежать зашифрованной на диске, который провайдер умеет открыть, или запираться на вашем устройстве ключом, которого провайдер никогда не видит. Только последний вариант не подпускает к файлу саму компанию, того, кто её взломает, и того, кто может заставить её выдать данные. В этом руководстве разделим три вида шифрования, дадим тест, чтобы отличить их у любого сервиса за минуту, оценим семь способов отправить файл, который посредник не прочитает, и честно скажем, что шифрование не скрывает, в том числе в нашем продукте. Наш BIShare среди семи: бесплатный, под лицензией MIT, шифрует ссылки прямо в браузере алгоритмом AES-256-GCM и передаёт с устройства на устройство ключами, которые согласуют сами устройства. Аккаунт не нужен.
BIShare наш продукт, учитывайте это в рейтинге. Его код шифрования открыт, и эта страница говорит о том, чего он не защищает, так же прямо, как о других.
Коротко
- Ищите сквозное шифрование, а не просто «зашифровано»: HTTPS и шифрование при хранении всё равно позволяют провайдеру открыть файл. Сквозное означает, что ключ есть только у отправителя и получателя.
- Тест на минуту: если сервис показывает превью файла в веб-версии или восстанавливает доступ, когда вы потеряли ссылку, шифрование не сквозное.
- Проще всего из браузера: BIShare или Wormhole шифруют до загрузки и кладут ключ в ссылку, получателю остаётся только кликнуть.
- Файлы должны быть доступны неделями: Proton Drive хранит файлы со сквозным шифрованием в вашем аккаунте и делится ими по ссылке с необязательным паролем.
- Нужно ещё и скрыть отправителя: OnionShare раздаёт файл с вашего компьютера через Tor.
- Любой канал, даже обычная почта: упакуйте файл в архив 7-Zip с AES-256 и надёжным паролем, а пароль передайте другим путём.
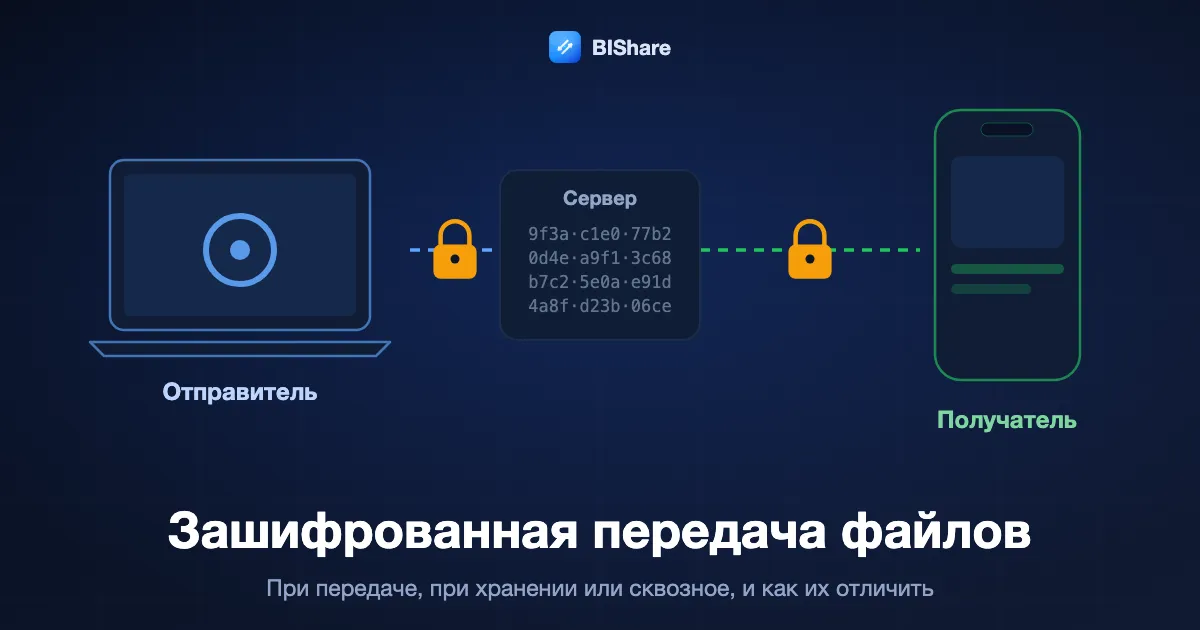
За одним словом прячутся три вида шифрования
Когда сервис говорит, что файлы зашифрованы, обычно он имеет в виду одно из трёх. Они защищают от разных людей.
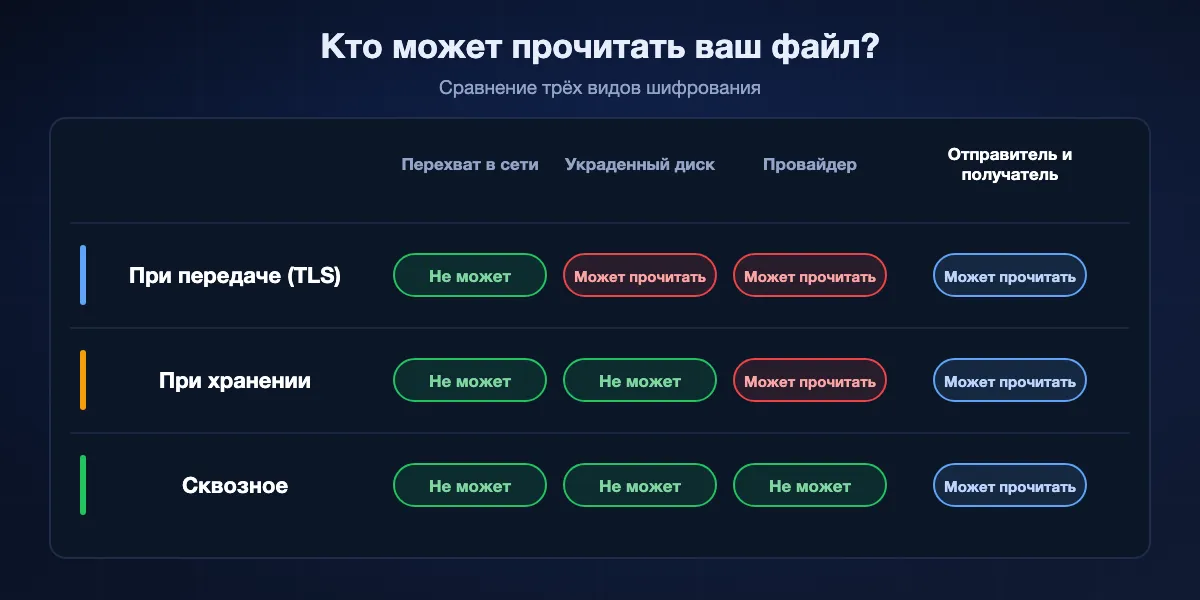
Шифрование при передаче
Соединение между браузером или приложением и сервером обёрнуто в TLS, это замок в адресной строке. Так никто в Wi-Fi кафе или у интернет-провайдера не прочитает загрузку. Когда файл дошёл, толку от этого нет: сервер расшифровывает соединение, чтобы принять данные. Так делает любой приличный сервис, это минимум, а не преимущество.
Шифрование при хранении
Провайдер шифрует файл на своих дисках, чтобы украденный диск или неаккуратная резервная копия его не выдали. Но ключи у провайдера, и он расшифровывает файл, когда это нужно его системам: для превью, антивирусной проверки, поиска или по запросу властей. Сотрудник с достаточными правами, злоумышленник внутри сети или решение суда доберутся до читаемого файла.
Сквозное шифрование
Файл шифруется на устройстве отправителя до отправки, и расшифровать его может только устройство получателя. Сервис хранит или пересылает бессмысленные байты и ключа не имеет никогда. Если компанию взломают или обяжут выдать файлы, выдать ей нечего. Только этот вид защищает вас от самого посредника.
Почему реклама их смешивает
Фразы вроде «банковский уровень», «военное шифрование» или «256 бит» говорят о стойкости алгоритма, а не о том, у кого ключ. Сервис может использовать AES-256 при хранении и всё равно читать каждый файл. Честный вопрос всегда один: где лежит ключ?
Как понять, что шифрование действительно сквозное
Чтобы получить хороший ответ, не нужно читать исходники. Эти проверки занимают минуту на любом сайте передачи файлов.
Может ли он показать превью?
Если веб-версия провайдера рисует миниатюру вашей фотографии или первую страницу PDF, его серверы умеют читать файл. Сервисы со сквозным шифрованием расшифровывают превью в браузере или не показывают его вовсе.
Может ли он вернуть вам доступ?
Если вы потеряли ссылку или забыли пароль, а поддержка может восстановить файл, у провайдера есть ключ. При настоящем сквозном шифровании потерянный ключ означает потерянный файл, и хорошие сервисы говорят об этом прямо.
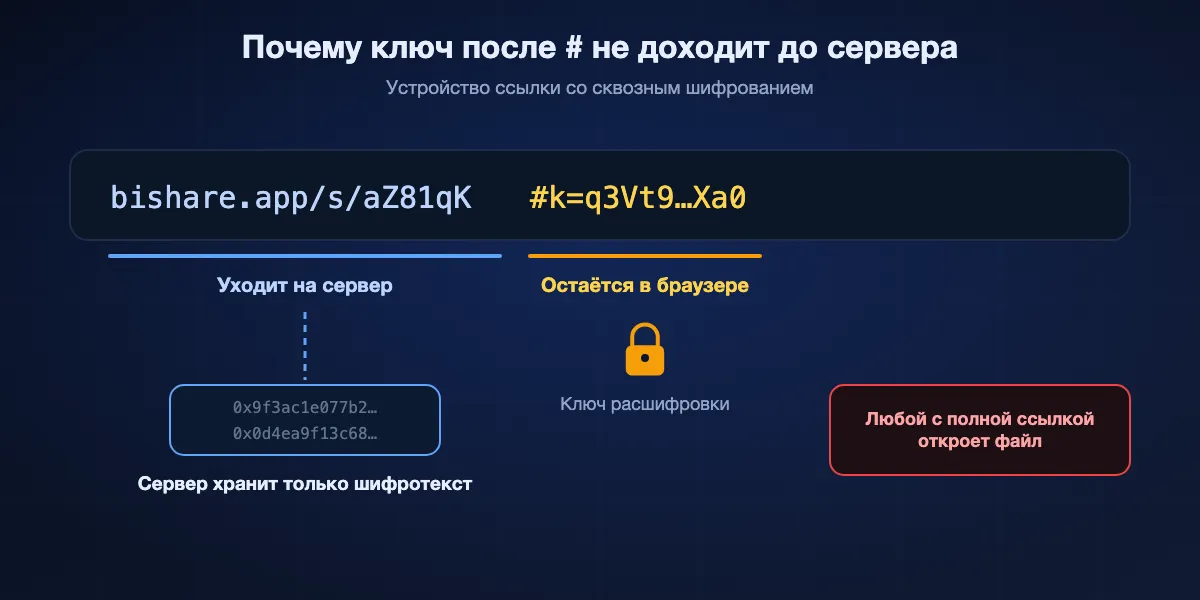
Где ключ в ссылке?
Многие сервисы сквозных ссылок ставят ключ после # в URL. Браузеры никогда не отправляют эту часть на сервер, так что сервис хранит файл, не имея средств его открыть. Ссылка без фрагмента и без отдельного пароля обычно означает, что сервер может расшифровать.
Называет ли страница безопасности устройство системы?
Надёжный сервис называет алгоритмы, объясняет, где создаются ключи, и публикует код или аудит. Туманные обещания без единого слова о ключах должны настораживать.
Что он говорит о метаданных?
Даже хорошие сервисы со сквозным шифрованием обычно видят имена файлов, размеры, IP-адреса и время. Провайдер, который об этом честно пишет, заслуживает больше доверия, чем тот, кто обещает не видеть вообще ничего.
Семь способов отправить файл со сквозным шифрованием: рейтинг
Каждый вариант ниже оставляет файл нечитаемым для сервиса-посредника. Отличаются они тем, кому что нужно установить, сколько файл остаётся доступным и что ещё они защищают.
BIShare
Лучший универсальный: шифрованные ссылки в браузере и прямая передача между устройствами
Браузер на bishare.app, приложения для Android, iPhone, Windows, macOS, Linux · MIT · ссылки: AES-256-GCM в браузере, ключ после #k= в URL, до 100 ГБ на 24 часа · напрямую: согласование ключа X25519, HKDF-SHA256, AES-256-GCM · без аккаунта
BIShare закрывает оба способа, которыми люди передают файлы. Для ссылки браузер или приложение создаёт случайный 256-битный ключ, шифрует файл блоками по 1 МиБ в AES-GCM, загружает только шифротекст и кладёт ключ во фрагмент ссылки, который до сервера не доходит. Для устройств рядом приложения согласуют ключ по X25519, выводят его через HKDF-SHA256 и шифруют каждый блок AES-256-GCM, а каждое устройство показывает короткий отпечаток для сверки. Криптография живёт в открытой библиотеке на Rust.
Учтите: Имена и размеры файлов, загруженных по ссылке, видны серверу, код протокола ещё не проходил формальный внешний аудит, а ссылки истекают через 24 часа.
Wormhole
Лучшая быстрая зашифрованная ссылка из любого браузера
Браузер · бесплатно · до 10 ГБ · AES-GCM с 128-битными ключами по RFC 8188, шифрование до загрузки · файлы до 5 ГБ хранятся 24 часа, крупнее идут напрямую · библиотека шифрования открыта
Wormhole шифрует в браузере до того, как что-то уйдёт, поэтому серверы держат шифротекст не дольше суток. Им быстро воспользоваться на чужом компьютере, и устанавливать ничего не нужно ни одной стороне. В FAQ схема описана конкретно, а библиотека потокового шифрования опубликована, хотя весь сервис нет.
Учтите: Полный код клиента и сервера не опубликован, потолок 10 ГБ, а передачи больше 5 ГБ требуют открытой вкладки.
Proton Drive
Лучший для файлов, которые должны оставаться доступными неделями
Веб, Windows, macOS, Android, iOS · хранилище со сквозным шифрованием · бесплатный тариф на 5 ГБ · ссылки с необязательными паролем и сроком · получателю не нужен аккаунт · приложения с открытым кодом и аудитом
Proton Drive это облачное хранилище на основе сквозного шифрования от компании, стоящей за Proton Mail. Загрузите файл один раз, создайте ссылку и добавьте пароль или срок действия; получатель откроет её в браузере без регистрации. Файлы лежат в вашем аккаунте, поэтому остаются доступными столько, сколько нужно, без гонки с 24-часовым таймером.
Учтите: Нужен аккаунт Proton, 5 ГБ бесплатного тарифа делятся со всем, что вы храните, и сервис создан для хранения, а не для быстрых разовых отправок.
OnionShare
Лучший, когда нужна ещё и анонимность
Windows, macOS, Linux · открытый код · запускает веб-сервер на вашем компьютере как onion-сервис Tor · адрес плюс закрытый ключ · ни один сторонний сервер не хранит файл
OnionShare превращает ваш компьютер во временный закрытый сайт, доступный только через Tor. Вы передаёте onion-адрес и его закрытый ключ; получатель вставляет их в Tor Browser и скачивает файл прямо с вашей машины. Ни одна компания файл не хранит, а Tor скрывает, откуда подключается каждая сторона.
Учтите: Компьютер должен оставаться включённым и в сети, пока скачивание не закончится, получателю нужен Tor Browser, а Tor медленнее прямого соединения.
magic-wormhole
Лучший для технических пользователей, которые переносят файлы между компьютерами
Командная строка в macOS, Linux, Windows · MIT · короткие одноразовые коды · сквозное шифрование с обменом ключами, аутентифицированным паролем · сервер mailbox и транзитный ретранслятор · любой размер, файлы и папки
Наберите wormhole send и имя файла, продиктуйте короткий код, который появится, а собеседник наберёт wormhole receive и этот код. По коду две машины согласуют ключ, так что ретранслятор посередине переносит только зашифрованные данные. Утилита справляется с файлами и каталогами любого размера и популярна для переноса данных между серверами.
Учтите: Обеим сторонам нужна установленная утилита и терминал, и она не рассчитана на отправку людям без технических навыков.
LocalSend
Лучший для устройств в одной сети, совсем без интернета
Android, iOS, Windows, macOS, Linux · Apache 2.0 · HTTPS между устройствами с сертификатом у каждого · только локальная сеть · без сервера
Когда отправитель и получатель в одной сети Wi-Fi, LocalSend передаёт файлы напрямую между устройствами по зашифрованному HTTPS, без сервера посередине. Ничего никуда не загружается, поэтому вопрос о том, что может прочитать провайдер, просто не возникает.
Учтите: Он достаёт только до устройств в той же локальной сети, и приложение нужно на каждом устройстве.
Архив 7-Zip с AES-256
Лучший, когда приходится пользоваться почтой или ненадёжным каналом
Бесплатный 7-Zip для Windows, совместимые программы для macOS и Linux · формат 7z с AES-256 и паролем · работает с любым способом доставки, от почты до флешки
Если зашифровать сам файл, способ доставки перестаёт иметь значение. Создайте в 7-Zip архив 7z, выберите AES-256 и длинную парольную фразу, затем отправьте архив почтой, через облако или как угодно. Фразу передайте отдельно, по телефону или в зашифрованном мессенджере. Это самый старый способ в списке и по-прежнему один из самых надёжных.
Учтите: Вся защита держится на парольной фразе, получателю нужна программа для открытия 7z, а передать фразу безопасно вы должны сами.
Коротко в таблице
| Возможность | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | Архив 7-Zip |
|---|---|---|---|---|---|---|
| Сервис не может прочитать файл | ||||||
| Получателю ничего не нужно ставить | ||||||
| Отправитель может уйти офлайн после отправки | ||||||
| Справляется с файлами больше 10 ГБ | ||||||
| Скрывает отправителя | ||||||
| Клиент с открытым кодом |
На сентябрь 2026 года. Получателю ссылки BIShare нужен только браузер; передача с устройства на устройство требует приложения на обоих концах. Wormhole хранит файлы до 5 ГБ 24 часа, а крупнее передаёт из браузера в браузер до 10 ГБ, и публикует библиотеку шифрования, а не весь клиент. Бесплатный тариф Proton Drive даёт 5 ГБ хранилища. Получателям OnionShare нужен Tor Browser. magic-wormhole требует консольной утилиты на обеих машинах. Архив 7-Zip надёжен ровно настолько, насколько надёжна парольная фраза, и получателю нужна программа для файлов 7z.
Что шифрование не скрывает
Сквозное шифрование защищает содержимое файла. Кое-что другое обычно остаётся видимым, и полезно знать, что именно.
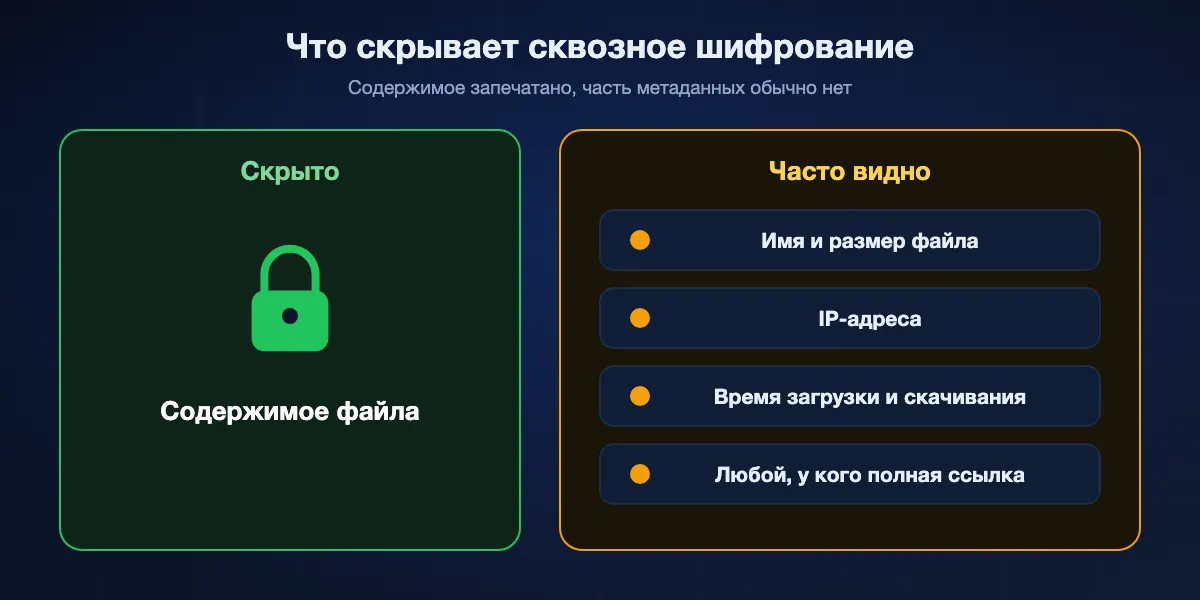
Имена и размеры файлов
Многим сервисам имя и размер нужны, чтобы показать страницу скачивания. Например, загрузки по ссылке в BIShare передают серверу имя, размер и тип файла открыто, а содержимое остаётся зашифрованным. Если чувствительно уже само имя, переименуйте файл или сначала положите его в зашифрованный архив.
Кто подключался и когда
Сервер видит IP-адреса отправителя и получателей и время загрузки и скачивания. Скрыть это от сервиса может только сеть вроде Tor, которой пользуется OnionShare.
Ссылка и есть ключ
Когда ключ лежит в ссылке, любой, кто получит полную ссылку, откроет файл. Хватит пересланного письма, резервной копии чата или демонстрации экрана. Срок действия, одноразовое скачивание и отдельный пароль сужают это окно.
Что происходит после скачивания
После расшифровки файл становится обычными данными на устройстве получателя. Если его фотографии синхронизируются с облаком или ноутбук не зашифрован, выбранная вами защита на этом заканчивается.
Как шифрует BIShare, подробно
Раз мы просим доверять нашему коду, вот что именно он делает, вместе с ограничениями. Криптография находится в открытых репозиториях bishare-protocol и bishare-web.
Ссылки из браузера или приложения
Для каждого файла на вашем устройстве создаётся новый случайный 256-битный ключ. Файл делится на блоки по 1 МиБ, и каждый запечатывается AES-GCM с нонсом из соли файла и номера блока, причём номер блока ещё и привязан как аутентифицированные данные. Переставленные, удалённые или обрезанные блоки не расшифруются. Ключ закодирован после #k= в ссылке, в той части URL, которую браузеры оставляют себе.
Прямая передача между устройствами
Два приложения выполняют согласование ключа X25519, пропускают общий секрет через HKDF-SHA256 и получают 32-байтный ключ, а затем шифруют файл блоками AES-256-GCM, у каждого блока свой производный нонс. У каждого устройства есть отпечаток, первые восемь байт SHA-256 от его открытого ключа, в шестнадцатеричном виде, чтобы вы могли убедиться, что общаетесь с нужным устройством.
Что сервер хранит и видит
Для ссылок сервер хранит шифротекст плюс имя, размер и тип загруженного файла и удаляет его через сутки, а при одноразовом скачивании сразу после загрузки получателем. При прямой передаче в одной сети через наши серверы вообще ничего не проходит.
Что ещё не сделано
Протокол покрыт модульными тестами, включая кроссплатформенные тестовые векторы, но формального внешнего аудита безопасности ещё не было. Сообщения об уязвимостях отправляйте на security@billiongroup.net.
Как безопасно передать ключ, ссылку или пароль
Стойкое шифрование бесполезно, если секрет едет рядом с файлом. Несколько привычек закрывают эту брешь.
Второй канал
Отправьте файл почтой, а пароль SMS, или поделитесь ссылкой в чате, а код продиктуйте по телефону. Тот, кто скомпрометирует один канал, всё равно останется без второй половины.
Сократите окно
Выбирайте самый короткий подходящий срок и одноразовое скачивание, если файл нужен одному человеку. Ссылка, переставшая работать вчера, завтра не утечёт.
Без групповых чатов и тикетов
Ссылки с ключами, вставленные в групповые чаты, тикеты поддержки или общие документы, копируются туда, где вы ничего не контролируете, часто навсегда. Отправляйте их лично.
При встрече используйте QR-код
Когда получатель рядом, сканирование QR-кода передаёт ссылку так, что её никто не набирает, не вставляет и не сохраняет в мессенджере.
Какой способ для какой ситуации
Выбирайте по тому, что это за файл, кто его получит и как долго он должен быть доступен.
Договор, скан паспорта или медицинское заключение для одного человека
Ссылка BIShare или Wormhole с одноразовым скачиванием или коротким сроком, отправленная в личном чате.
Документы, которые клиенту понадобятся неделями
Proton Drive с паролем на ссылке и сроком, который можно продлить.
Материалы от источника, которому важна анонимность
OnionShare, адрес и закрытый ключ передаются через зашифрованный мессенджер.
Большие папки между своими устройствами
Прямая передача BIShare или LocalSend в одной сети, чтобы ничего никуда не загружалось.
Данные между серверами или терминалами
magic-wormhole, который переносит каталоги любого размера по короткому коду.
Разрешена только почта
Архив 7-Zip с AES-256 во вложении, а парольная фраза другим путём.
Частые ошибки, которые сводят шифрование на нет
Большинство утечек зашифрованных файлов не взламывают алгоритм. Они его обходят.
Пароль в том же сообщении
Архив и его парольная фраза в одном письме читаются так же легко, как сам файл. Всегда разделяйте их.
Слабые или повторные парольные фразы
Шифрование на основе пароля надёжно ровно настолько, насколько надёжен пароль. Берите длинную случайную фразу из менеджера паролей и никогда ту, что используете где-то ещё.
Доверять шифрованию при хранении для чувствительных файлов
Сервис, который шифрует только на своих дисках, всё равно может читать, сканировать и выдавать ваш файл. Для всего чувствительного требуйте сквозного шифрования.
Забытые копии
Расшифрованные загрузки, черновики писем, скриншоты и автоматические бэкапы фото создают читаемые копии. Удаляйте ненужное на обоих концах.
Зашифрованная передача файлов: частые вопросы
Что такое зашифрованная передача файлов?
Передача файла так, чтобы его не смог прочитать тот, кто его перехватит. Самый надёжный вариант сквозной: файл запирается до того, как покинет отправителя, и открыть его может только получатель.
Чем шифрование при передаче отличается от сквозного?
Шифрование при передаче защищает соединение с сервером, но сервер расшифровывает файл и может его прочитать. Сквозное шифрование держит файл зашифрованным до самого получателя, поэтому сервер прочитать его не может никогда.
Есть ли у WeTransfer сквозное шифрование?
WeTransfer описывает шифрование при передаче и при хранении, то есть его системы могут расшифровать сохранённые файлы. Для сквозного шифрования из браузера используйте сервис вроде BIShare, Wormhole или Proton Drive.
Как отправить зашифрованный файл по почте?
Упакуйте файл в архив 7-Zip с AES-256 и надёжной парольной фразой, приложите архив к письму, а фразу передайте другим каналом, например по телефону или в зашифрованном мессенджере.
Какой способ отправить большой файл самый безопасный?
Прямая передача со сквозным шифрованием между двумя устройствами, например BIShare в одной сети, нигде не хранит файл. Для человека далеко следующий по надёжности вариант сквозная ссылка, которая истекает после одного скачивания.
Скрывает ли сквозное шифрование имя файла?
Не всегда. Многие сервисы, включая ссылки BIShare, видят имена и размеры файлов, хотя содержимое зашифровано. Если имя чувствительно, переименуйте файл или положите его в зашифрованный архив.
AES-128 слабее AES-256 при передаче файлов?
Оба сегодня считаются стойкими к практическим атакам. Важнее, чтобы ключ создавался и хранился на устройствах отправителя и получателя, а не у сервиса.
Может ли провайдер прочитать мои файлы, если они зашифрованы?
При шифровании при передаче или хранении может, потому что ключи у провайдера. При сквозном шифровании нет, потому что ключ не покидает устройств отправителя и получателя.
У BIShare сквозное шифрование?
Да. Ссылки шифруются в браузере или приложении AES-256-GCM, а ключ остаётся во фрагменте ссылки; прямые передачи используют ключи, согласованные между двумя устройствами. Сервер видит имена и размеры загрузок по ссылке, а внешнего аудита протокола пока не было.
BIShare бесплатный?
Да. Он ничего не стоит, исходный код опубликован под MIT, и работает без регистрации и рекламы.
Отправляйте файлы, которые откроет только получатель
Бесплатно и с открытым кодом. Шифруйте ссылку прямо в браузере или передавайте напрямую между своими устройствами ключами, которые их не покидают.