
加密檔案傳輸
加密檔案傳輸,一次說清楚
現在幾乎每個檔案傳輸服務都說自己有加密,而且幾乎每個都在某件事上說了實話。問題是:哪件事?連結可能只是在前往伺服器的路上受 HTTPS 保護,可能加密存放在服務商打得開的磁碟上,也可能在你的裝置上用服務商從未見過的金鑰鎖住。只有最後一種能讓檔案遠離公司本身、入侵公司的人,以及能強迫公司交出檔案的任何一方。本指南區分三種加密,提供一分鐘就能在任何服務上辨別的檢查方法,排出七種讓中間方無法讀取檔案的傳送方式,並坦白說明加密藏不住什麼,包括我們自己的產品。我們的 BIShare 也在這七種之中:免費、MIT 授權,在瀏覽器內以 AES-256-GCM 加密連結,並用兩台裝置彼此協商出的金鑰在裝置間直接傳送。不需要帳號。
BIShare 是我們的產品,閱讀排名時請把這點納入考量。它的加密程式碼是公開的,本頁對它無法保護的部分和對其他服務一樣坦白。
簡短回答
- 認明「端對端」,而不只是「加密」:只有 HTTPS 和儲存加密時,服務商仍能打開你的檔案。端對端代表只有傳送方和接收方持有金鑰。
- 一分鐘檢查:如果服務能在網頁應用程式裡預覽你的檔案,或在你遺失連結後幫你恢復存取,它就不是端對端加密。
- 瀏覽器裡最簡單:BIShare 或 Wormhole 在上傳前加密並把金鑰放進連結,接收方點一下就好。
- 要保留好幾週的檔案:Proton Drive 把端對端加密的檔案存在你的帳號裡,並透過可選密碼的連結分享。
- 還要隱藏傳送者身分:OnionShare 透過 Tor 從你自己的電腦提供檔案。
- 任何管道,包括一般電子郵件:把檔案放進使用 AES-256 和強密碼的 7-Zip 壓縮檔,密碼透過另一個管道傳送。
一個詞背後的三種加密
服務說你的檔案有加密,通常是指三種不同情況之一,它們防範的對象各不相同。
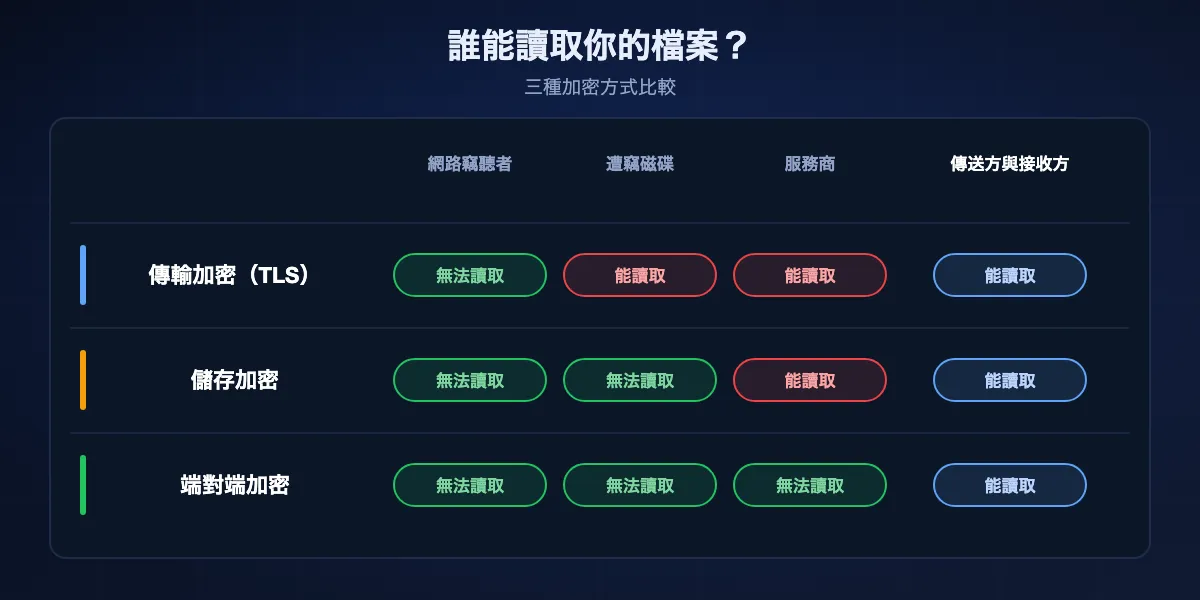
傳輸加密
瀏覽器或 App 與伺服器之間的連線以 TLS 包覆,也就是網址列上的鎖頭。它能防止咖啡廳 Wi-Fi 或網路業者上的人讀取你的上傳內容。但檔案送達後就沒有作用了,因為伺服器必須解密連線才能收下檔案。所有正派服務都會這麼做,所以這是底線,不是賣點。
儲存加密
服務商在自家磁碟上加密檔案,避免遭竊的磁碟或管理鬆散的備份外洩。但金鑰在服務商手上,只要系統需要,例如產生預覽、掃毒、搜尋或回應法律要求,就會解密。權限足夠的員工、潛入內網的攻擊者、法院命令,都能拿到可讀的檔案。
端對端加密
檔案在離開傳送方裝置前就被加密,只有接收方裝置能解密。服務只儲存或轉送毫無意義的位元組,永遠拿不到金鑰。就算公司遭入侵或被要求交出檔案,也沒有可讀的東西能交。只有這種方式能防範中間方本身。
行銷為什麼把它們混為一談
「銀行等級」「軍規」「256 位元」這些說法描述的是演算法強度,而不是誰持有金鑰。一個服務完全可以在儲存時使用 AES-256,同時仍能讀取每個檔案。真正該問的永遠是:金鑰在哪裡?
如何判斷服務是否真的端對端
不讀原始碼也能得到可靠的答案。以下檢查在任何傳輸網站上一分鐘就能完成。
它能顯示預覽嗎?
如果網頁應用程式能顯示照片縮圖或 PDF 第一頁,代表它的伺服器能讀取檔案。端對端服務要嘛在你的瀏覽器裡解密預覽,要嘛根本不顯示預覽。
它能幫你找回存取嗎?
如果你弄丟連結或忘記密碼,客服還能把檔案找回來,代表服務商持有金鑰。真正的端對端加密裡,金鑰遺失就等於檔案遺失,好的服務會把這點寫清楚。
連結裡的金鑰在哪?
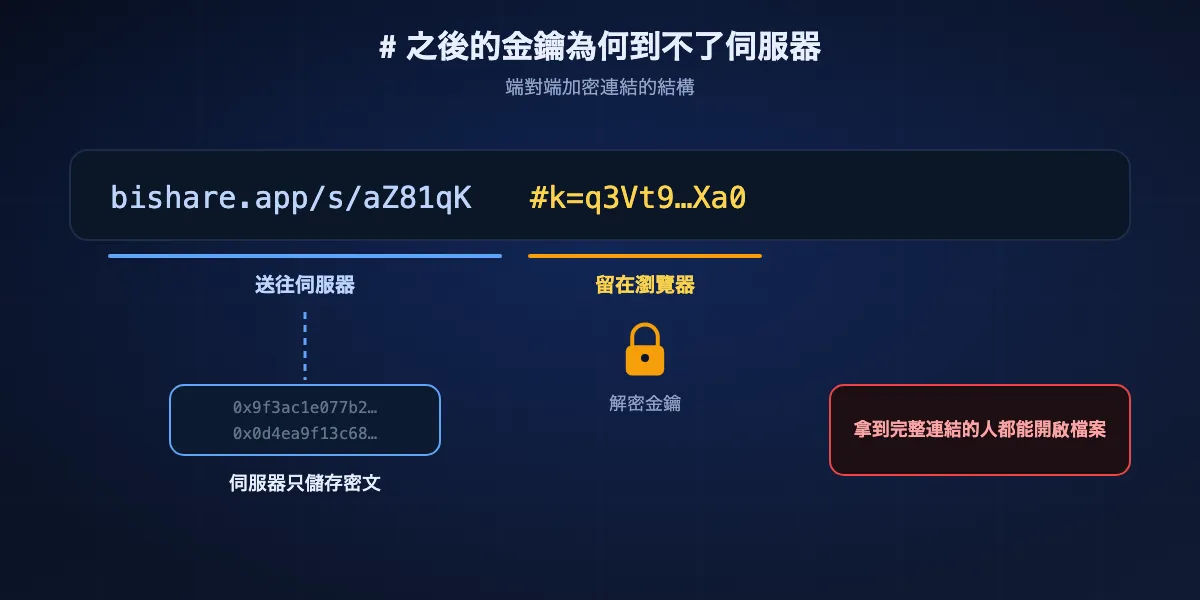
許多端對端連結服務把金鑰放在 URL 的 # 之後。瀏覽器從不把這部分送到伺服器,所以服務在沒有開啟手段的情況下儲存檔案。既沒有這段片段、也沒有另外設定密碼的連結,通常代表伺服器能解密。
安全頁面有沒有說明設計?
值得信賴的服務會寫出所用演算法、說明金鑰在哪裡產生,並公開程式碼或稽核報告。完全不提金鑰的模糊說法是警訊。
它怎麼說明中繼資料?
即使是可靠的端對端服務,通常也看得到檔名、大小、IP 位址和時間。坦白說明這點的服務,比承諾什麼都看不到的服務更值得信任。
7 種端對端加密傳送檔案的方法,依推薦排序
下面每個選項都讓中間服務無法讀取檔案。差別在於雙方要安裝什麼、檔案能保留多久,以及還能保護哪些面向。
BIShare
綜合最佳:瀏覽器內加密的連結加上裝置間直傳
瀏覽器(bishare.app),Android、iPhone、Windows、macOS、Linux App · MIT · 連結:瀏覽器內 AES-256-GCM,金鑰在 URL 的 #k= 之後,最大 100 GB,保留 24 小時 · 直傳:X25519 金鑰協商、HKDF-SHA256、AES-256-GCM · 不需帳號
BIShare 同時涵蓋兩種傳送方式。傳連結時,瀏覽器或 App 產生 256 位元隨機金鑰,以 1 MiB 為區塊用 AES-GCM 加密檔案,只上傳密文,並把金鑰放在永遠不會送達伺服器的連結片段裡。傳給附近裝置時,App 之間透過 X25519 協商金鑰,以 HKDF-SHA256 衍生,再用 AES-256-GCM 加密每個區塊,每台裝置都會顯示簡短指紋供比對。加密程式碼位於公開的 Rust 函式庫中。
注意: 透過連結上傳的檔名和大小對伺服器可見,協定程式碼尚未經過正式的外部稽核,連結 24 小時後失效。
Wormhole
任何瀏覽器快速產生加密連結的首選
瀏覽器 · 免費 · 最大 10 GB · 以 RFC 8188 為基礎的 128 位元金鑰 AES-GCM,上傳前加密 · 5 GB 以內的檔案儲存 24 小時,更大的點對點傳輸 · 加密函式庫開源
Wormhole 在資料離開前就在瀏覽器內全部加密,所以伺服器最多保存一天密文。在借來的電腦上也能馬上使用,兩端都不必安裝任何東西。它的常見問題清楚說明機制,並公開串流加密函式庫,但沒有公開整個服務。
注意: 完整的用戶端與伺服器程式碼未公開,上限 10 GB,超過 5 GB 的傳輸必須保持分頁開啟。
Proton Drive
適合需要好幾週都能下載的檔案
網頁、Windows、macOS、Android、iOS · 端對端加密儲存 · 5 GB 免費方案 · 分享連結可選密碼與到期日 · 接收方不需帳號 · App 開源並經過稽核
Proton Drive 是開發 Proton Mail 的公司推出、以端對端加密為基礎的雲端儲存。上傳一次、建立連結、加上密碼或到期日,接收方不必註冊就能在瀏覽器裡開啟。檔案留在你的帳號中,想保留多久就多久,不必和 24 小時倒數賽跑。
注意: 需要 Proton 帳號,免費方案的 5 GB 與你的其他資料共用,而且它是為儲存設計的,不是為一次性快速傳送。
OnionShare
同時需要匿名時的最佳選擇
Windows、macOS、Linux · 開源 · 在你的電腦上以 Tor 洋蔥服務執行網頁伺服器 · 位址加私密金鑰 · 沒有第三方伺服器保存檔案
OnionShare 把你的電腦變成只能透過 Tor 連上的臨時私密網站。你傳送洋蔥位址和私密金鑰,接收方在 Tor Browser 中輸入,直接從你的機器取走檔案。沒有公司保存檔案,而 Tor 隱藏了誰從哪裡連線。
注意: 下載完成前電腦必須保持開機連網,接收方需要 Tor Browser,而且 Tor 比直接連線慢。
magic-wormhole
適合在電腦之間搬檔案的技術使用者
macOS、Linux、Windows 命令列 · MIT · 簡短一次性代碼 · 透過密碼驗證的金鑰交換達成端對端加密 · 信箱伺服器與中繼 · 任何大小,檔案和資料夾皆可
輸入 wormhole send 和檔名,把顯示的簡短代碼告訴對方,對方輸入 wormhole receive 和該代碼。兩台機器用這組代碼協商金鑰,所以中間的中繼只運送加密資料。它能處理任何大小的檔案和目錄,在伺服器之間搬移資料時很常用。
注意: 雙方都要安裝工具並使用終端機,不適合傳給不熟悉技術的人。
LocalSend
同一網路內的裝置互傳、完全不用網際網路時的首選
Android、iOS、Windows、macOS、Linux · Apache 2.0 · 裝置間 HTTPS,每台裝置有自己的憑證 · 僅限區域網路 · 無伺服器
傳送方和接收方連著同一個 Wi-Fi 時,LocalSend 不經任何伺服器,透過加密的 HTTPS 在裝置之間直接傳送檔案。什麼都不上傳,也就不存在服務商能讀到什麼的問題。
注意: 只能傳到同一區域網路內的裝置,每台裝置都要安裝 App。
AES-256 加密的 7-Zip 壓縮檔
只能用電子郵件或不可信管道時的最佳選擇
Windows 版 7-Zip 免費,macOS 與 Linux 有相容工具 · 7z 格式,AES-256 加密碼 · 從電子郵件到隨身碟,任何方式都適用
直接加密檔案本身,傳送管道就無關緊要了。在 7-Zip 建立 7z 壓縮檔,選擇 AES-256 並設定長密碼片語,再透過電子郵件、雲端硬碟或任何方式傳送。密碼片語另外傳,例如打電話或用加密通訊 App。這是清單上最古老的方法,至今仍是最可靠的方法之一。
注意: 安全完全取決於密碼片語,接收方需要能開啟 7z 的軟體,而安全送達密碼片語是你的責任。
一覽比較
| 功能 | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | 7-Zip 壓縮檔 |
|---|---|---|---|---|---|---|
| 服務無法讀取檔案 | ||||||
| 接收方不必安裝 | ||||||
| 傳送後傳送方可離線 | ||||||
| 支援超過 10 GB 的檔案 | ||||||
| 隱藏傳送者身分 | ||||||
| 開源用戶端 |
截至 2026 年 9 月。BIShare 連結的接收方只需要瀏覽器;裝置間直傳兩端都需要 App。Wormhole 將 5 GB 以內的檔案儲存 24 小時,更大的檔案在瀏覽器之間直傳,最大 10 GB,公開的是加密函式庫而非完整用戶端。Proton Drive 免費方案為 5 GB。OnionShare 接收方需要 Tor Browser。magic-wormhole 需要兩台機器都安裝命令列工具。7-Zip 壓縮檔的強度取決於密碼片語,接收方需要能開啟 7z 的工具。
加密藏不住什麼
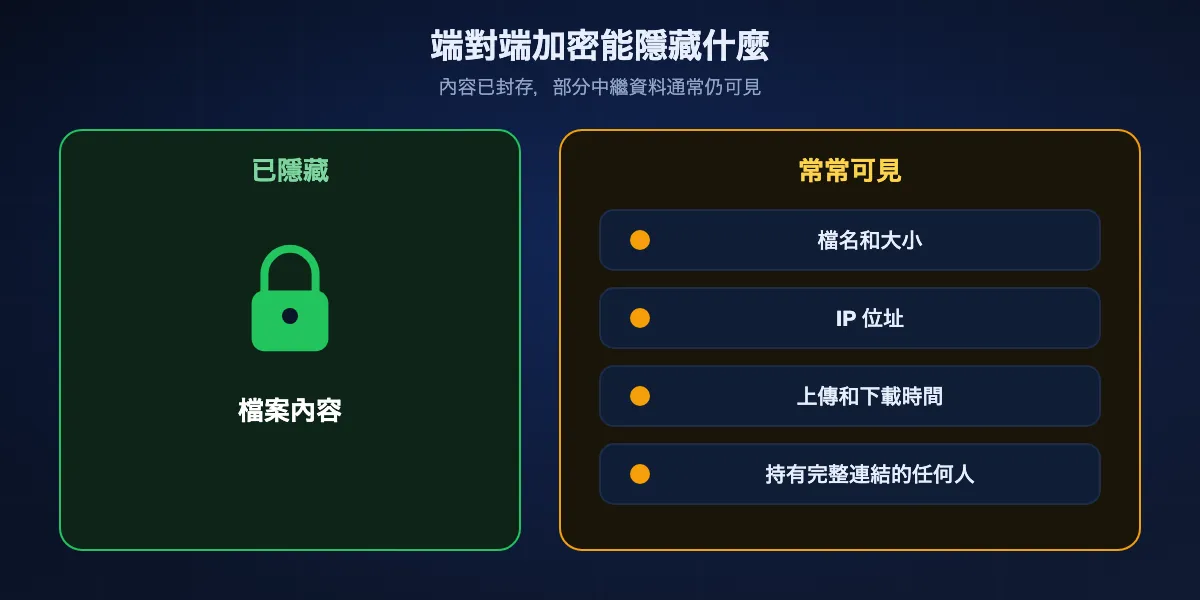
端對端加密保護的是檔案內容。許多其他資訊通常仍然可見,知道是哪些會很有幫助。
檔名和大小
許多服務需要檔名和大小來顯示下載頁面。例如 BIShare 連結會把上傳檔案的名稱、大小和類型以未加密形式送到伺服器,內容則保持加密。如果檔名本身敏感,請改名,或先把檔案放進加密壓縮檔。
誰在何時連線
伺服器看得到傳送方和接收方的 IP 位址,以及上傳和下載的時間。只有 OnionShare 使用的 Tor 這類網路,才能對服務隱藏這些資訊。
連結就是鑰匙
金鑰在連結裡時,任何拿到完整連結的人都能開啟檔案。一封被轉寄的郵件、一份聊天備份或一次螢幕分享就夠了。到期日、一次性下載和另外設定的密碼可以縮小這個風險窗口。
下載之後會發生什麼
解密後,檔案在接收方裝置上就是一般資料。如果對方的照片會同步到雲端,或筆電沒有加密,你選擇的保護到那裡就結束了。
BIShare 如何加密:細節說明
既然請你信任我們的程式碼,這裡就準確說明它做了什麼,以及它的限制。加密程式碼位於公開儲存庫 bishare-protocol 和 bishare-web 中。
來自瀏覽器或 App 的連結
每個檔案都會在你的裝置上產生新的 256 位元隨機金鑰。檔案被切成 1 MiB 的區塊,每個區塊以 AES-GCM 封裝,nonce 由檔案 salt 和區塊序號組成,區塊序號也作為驗證資料綁定。被調換順序、刪除或截斷的區塊都無法解密。金鑰寫在連結的 #k= 之後,也就是瀏覽器自己保留的 URL 部分。
裝置間直傳
兩個 App 進行 X25519 金鑰協商,把共享秘密經過 HKDF-SHA256 得到 32 位元組金鑰,再用 AES-256-GCM 逐區塊加密檔案,每個區塊使用衍生出的 nonce。每台裝置都有指紋,也就是其公開金鑰 SHA-256 的前 8 個位元組,以十六進位顯示,方便你確認連線的是正確的裝置。
伺服器儲存與看到的內容
以連結來說,伺服器儲存密文以及上傳檔案的名稱、大小和類型,並在一天後刪除;如果選擇一次性下載,則在下載後立即刪除。同一網路內的直傳完全不經過我們的伺服器。
尚未完成的部分
協定有單元測試涵蓋,包括跨平台測試向量,但尚未經過正式的外部安全稽核。漏洞回報請寄至 security@billiongroup.net。
安全地交付金鑰、連結或密碼
如果秘密和檔案走同一條路,再強的加密也會失效。幾個習慣就能補上這個漏洞。
使用第二個管道
檔案用電子郵件,密碼用簡訊;或者連結傳聊天,代碼在電話裡說。攻破一個管道的人仍拿不到另一半。
縮短時間窗口
選擇能滿足需求的最短到期時間,只有一個人需要時就用一次性下載。昨天就失效的連結,之後不可能再外洩。
避開群組聊天和工單
帶金鑰的連結一旦貼進群組聊天、客服工單或共用文件,就會被複製到你無法控制的地方,而且往往永久保留。請逐一傳給對方。
當面就用 QR 碼
接收方就在身邊時,掃描 QR 碼就能傳遞連結,不必輸入或貼上,也不會留在任何通訊服務裡。
不同情況該選哪種方法
依檔案內容、接收者以及需要保留多久來選擇。
給一個人的合約、證件掃描檔或醫療文件
設定一次性下載或短到期時間的 BIShare 或 Wormhole 連結,透過私訊傳送。
客戶需要用好幾週的文件
Proton Drive,為連結加上密碼,並設定可延長的到期日。
需要保護匿名的消息來源所提供的資料
OnionShare,位址和私密金鑰透過加密通訊 App 分享。
自己裝置之間的大型資料夾
在同一網路內用 BIShare 或 LocalSend 直傳,什麼都不上傳。
伺服器或終端機之間的資料
magic-wormhole,一組簡短代碼就能搬移任何大小的目錄。
只允許使用電子郵件
AES-256 加密的 7-Zip 壓縮檔作為附件,密碼片語走另一個管道。
讓加密失效的常見錯誤
大多數加密檔案外洩並不是破解了演算法,而是從演算法周圍溜了出去。
密碼和檔案放在同一則訊息
壓縮檔和密碼片語在同一封郵件裡,和只傳檔案一樣可讀。一定要分開傳。
弱密碼或重複使用的密碼
以密碼為基礎的加密強度取決於密碼。用密碼管理工具產生長的隨機密碼片語,絕對不要用在別處用過的。
敏感檔案只依賴儲存加密
只在自家磁碟上加密的服務仍能讀取、掃描並交出你的檔案。任何敏感內容都要堅持端對端。
忘了副本
解密後的下載、郵件草稿、螢幕截圖和照片自動備份都會產生可讀副本。雙方都刪掉不再需要的內容。
加密檔案傳輸:常見問題
什麼是加密檔案傳輸?
以攔截者無法讀取的方式傳送檔案。最強的形式是端對端:檔案在離開傳送方前就被鎖住,只有接收方能開啟。
傳輸加密和端對端加密有什麼差別?
傳輸加密保護到伺服器的連線,但伺服器能解密並讀取檔案。端對端加密讓檔案一直保持加密直到送達接收方,伺服器始終無法讀取。
WeTransfer 是端對端加密嗎?
WeTransfer 說明的是傳輸加密和儲存加密,也就是它的系統能解密儲存的檔案。想在瀏覽器裡端對端傳送,請使用 BIShare、Wormhole 或 Proton Drive 這類服務。
怎麼透過電子郵件傳送加密檔案?
把檔案放進使用 AES-256 和強密碼片語的 7-Zip 壓縮檔,作為附件寄出,密碼片語透過電話或加密通訊 App 等另一個管道告知。
傳送大型檔案最安全的方法是什麼?
兩台裝置之間端對端加密的直傳,例如同一網路內的 BIShare,檔案不會儲存在任何地方。對遠方的人,次佳選擇是下載一次就失效的端對端連結。
端對端加密會隱藏檔名嗎?
不一定。許多服務,包括 BIShare 連結,在內容加密的同時仍看得到檔名和大小。如果檔名敏感,請改名或放進加密壓縮檔。
檔案傳輸用 AES-128 比 AES-256 弱嗎?
兩者目前都被認為能抵禦實際攻擊。更重要的是金鑰在傳送方和接收方的裝置上產生並留在那裡,而不是在服務商手上。
檔案加密了,服務商還能讀取嗎?
如果是傳輸加密或儲存加密,可以,因為金鑰在服務商手上。如果是端對端加密,不行,因為金鑰從不離開傳送方和接收方的裝置。
BIShare 是端對端加密嗎?
是。連結在瀏覽器或 App 內以 AES-256-GCM 加密,金鑰留在連結片段中;直傳使用兩台裝置協商出的金鑰。伺服器看得到連結上傳的檔名和大小,協定尚未經過外部稽核。
BIShare 免費嗎?
免費。不收任何費用,原始碼以 MIT 授權公開,不需註冊,沒有廣告。
傳送只有接收方能開啟的檔案
免費開源。在瀏覽器裡加密連結,或用從不離開裝置的金鑰在自己的裝置之間直接傳送。