
एन्क्रिप्टेड फ़ाइल ट्रांसफ़र
एन्क्रिप्टेड फ़ाइल ट्रांसफ़र, ठीक से समझाया गया
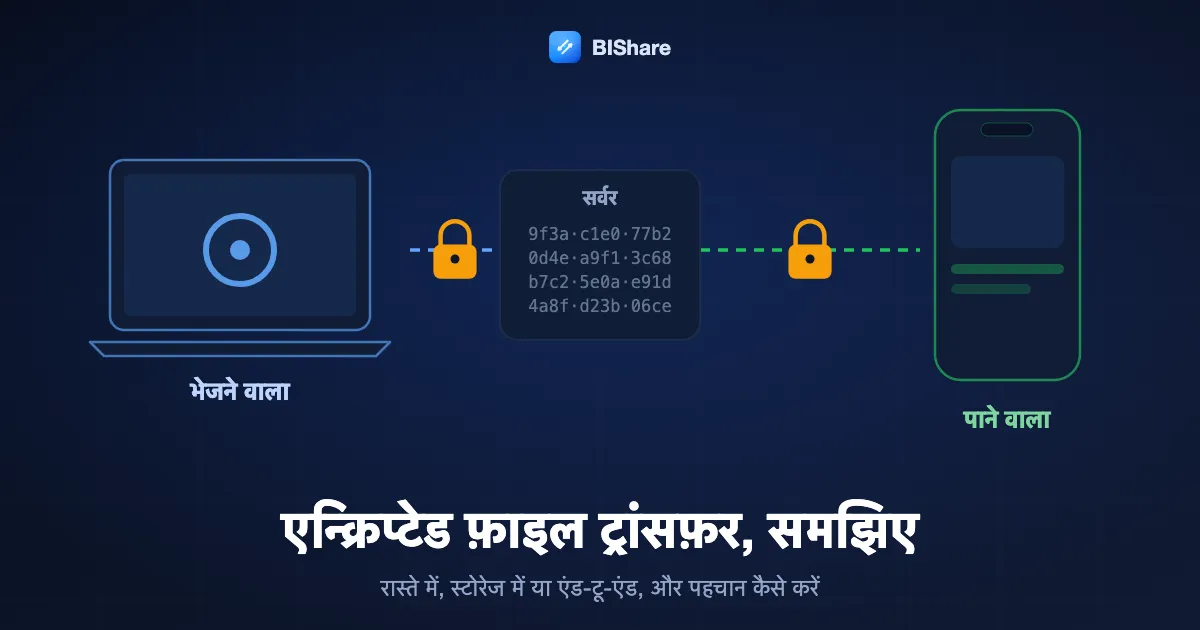
आज लगभग हर फ़ाइल ट्रांसफ़र सेवा खुद को एन्क्रिप्टेड कहती है, और लगभग हर सेवा किसी न किसी बात पर सच बोल रही होती है। सवाल यह है कि किस बात पर। लिंक सर्वर तक जाते हुए HTTPS से सुरक्षित हो सकता है, ऐसी डिस्क पर एन्क्रिप्टेड पड़ा हो सकता है जिसे सेवा देने वाला खोल सके, या आपके डिवाइस पर ऐसी की से बंद किया जा सकता है जो सेवा देने वाला कभी नहीं देखता। सिर्फ़ आखिरी तरीका आपकी फ़ाइल को खुद कंपनी से, उसे हैक करने वाले से और उसे सौंपने के लिए मजबूर कर सकने वाले से दूर रखता है। यह गाइड तीनों तरह के एन्क्रिप्शन अलग करती है, किसी भी सेवा पर एक मिनट में उन्हें पहचानने का टेस्ट देती है, ऐसी फ़ाइल भेजने के सात तरीकों की रैंकिंग देती है जिसे बीच वाला नहीं पढ़ सकता, और ईमानदारी से बताती है कि एन्क्रिप्शन क्या नहीं छिपाता, हमारे अपने प्रोडक्ट में भी। हमारा अपना BIShare इन सात में है: मुफ़्त और MIT लाइसेंस वाला, यह ब्राउज़र में ही AES-256-GCM से लिंक एन्क्रिप्ट करता है और दोनों डिवाइस की आपस में तय की गई की से डिवाइस से डिवाइस भेजता है। खाते की ज़रूरत नहीं।
BIShare हमारा प्रोडक्ट है, इसलिए रैंकिंग में यह बात ध्यान में रखें। इसका एन्क्रिप्शन कोड सार्वजनिक है, और यह पेज बताता है कि यह क्या नहीं बचाता, उतनी ही साफ़ी से जितनी बाकियों के लिए।
छोटा जवाब
- सिर्फ़ "एन्क्रिप्टेड" नहीं, एंड-टू-एंड देखें: HTTPS और स्टोरेज में एन्क्रिप्शन के बाद भी सेवा देने वाला आपकी फ़ाइल खोल सकता है। एंड-टू-एंड का मतलब है की सिर्फ़ भेजने और पाने वाले के पास है।
- एक मिनट का टेस्ट: अगर सेवा अपने वेब ऐप में आपकी फ़ाइल का प्रीव्यू दिखा सकती है, या लिंक खोने पर एक्सेस वापस दिला सकती है, तो वह एंड-टू-एंड नहीं है।
- ब्राउज़र से सबसे आसान: BIShare या Wormhole अपलोड से पहले एन्क्रिप्ट करते हैं और की लिंक में रखते हैं, पाने वाले को बस क्लिक करना है।
- हफ़्तों तक ऑनलाइन रहने वाली फ़ाइलें: Proton Drive एंड-टू-एंड एन्क्रिप्टेड फ़ाइलें आपके खाते में रखता है और वैकल्पिक पासवर्ड वाले लिंक से शेयर करता है।
- भेजने वाले की पहचान भी छिपानी है: OnionShare आपके अपने कंप्यूटर से Tor के ज़रिए फ़ाइल देता है।
- कोई भी चैनल, सादा ईमेल भी: फ़ाइल को AES-256 और मज़बूत पासवर्ड वाले 7-Zip आर्काइव में रखें, और पासवर्ड किसी दूसरे रास्ते से भेजें।
एक शब्द के पीछे तीन तरह का एन्क्रिप्शन
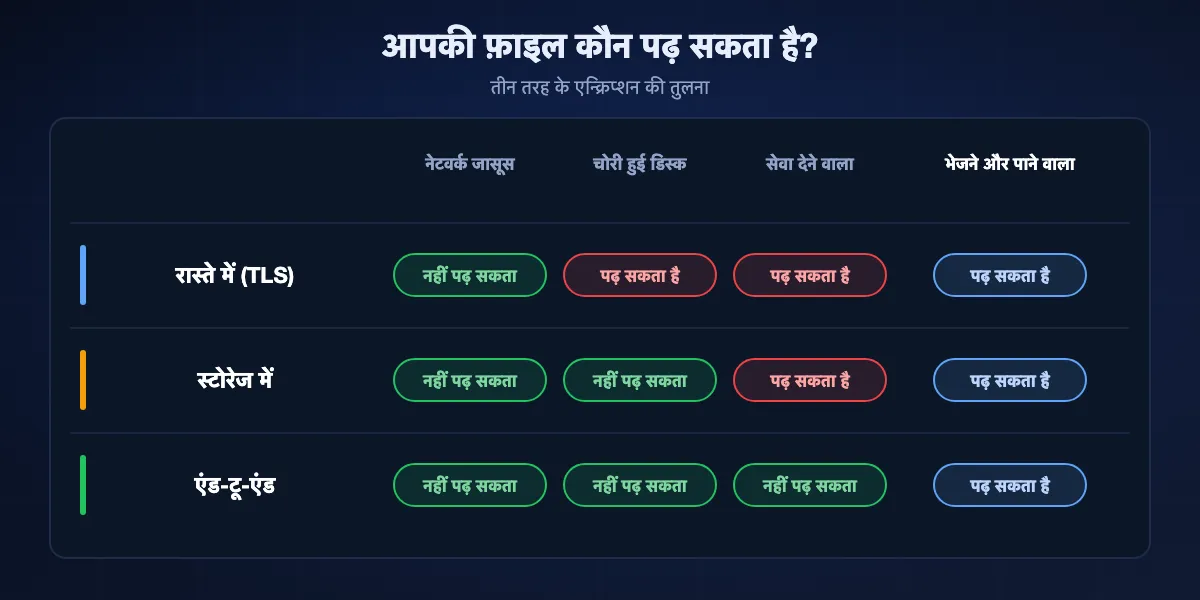
जब कोई सेवा कहती है कि आपकी फ़ाइलें एन्क्रिप्टेड हैं, तो आमतौर पर उसका मतलब तीन अलग चीज़ों में से एक होता है। ये अलग-अलग लोगों से बचाती हैं।
रास्ते में एन्क्रिप्शन
आपके ब्राउज़र या ऐप और सर्वर के बीच का कनेक्शन TLS में लिपटा होता है, एड्रेस बार का ताला। इससे कैफ़े के Wi-Fi या आपकी इंटरनेट कंपनी पर कोई अपलोड नहीं पढ़ पाता। फ़ाइल पहुँचने के बाद इसका कोई फ़ायदा नहीं, क्योंकि फ़ाइल लेने के लिए सर्वर कनेक्शन को डिक्रिप्ट करता है। हर भरोसेमंद सेवा यह करती है, इसलिए यह न्यूनतम है, कोई खूबी नहीं।
स्टोरेज में एन्क्रिप्शन
सेवा देने वाला अपनी डिस्क पर फ़ाइल एन्क्रिप्ट करता है, ताकि चोरी हुई डिस्क या लापरवाह बैकअप उसे लीक न करे। लेकिन की उसी के पास होती है, और जब भी उसके सिस्टम को ज़रूरत हो वह फ़ाइल डिक्रिप्ट करता है: प्रीव्यू, वायरस स्कैन, सर्च या कानूनी माँग के लिए। पर्याप्त एक्सेस वाला कर्मचारी, नेटवर्क के भीतर हमलावर या अदालत का आदेश, सभी पढ़ी जा सकने वाली फ़ाइल तक पहुँच सकते हैं।
एंड-टू-एंड एन्क्रिप्शन
फ़ाइल भेजने वाले के डिवाइस पर निकलने से पहले एन्क्रिप्ट होती है, और सिर्फ़ पाने वाले का डिवाइस उसे डिक्रिप्ट कर सकता है। सेवा बेमतलब बाइट्स स्टोर या आगे भेजती है और की उसके पास कभी नहीं होती। अगर कंपनी हैक हो या फ़ाइलें सौंपने का आदेश मिले, तो उसके पास देने को कुछ पढ़ने लायक नहीं होता। सिर्फ़ यही तरीका आपको बीच वाले से भी बचाता है।
मार्केटिंग इन्हें क्यों मिला देती है
बैंक-स्तर, मिलिट्री-ग्रेड या 256-बिट जैसे शब्द किसी सिफ़र की ताकत बताते हैं, यह नहीं कि की किसके पास है। कोई सेवा स्टोरेज में AES-256 इस्तेमाल करके भी हर फ़ाइल पढ़ सकती है। ईमानदार सवाल हमेशा यही है कि की कहाँ रहती है।
कैसे जानें कि कोई सेवा सच में एंड-टू-एंड है
अच्छा जवाब पाने के लिए सोर्स कोड पढ़ने की ज़रूरत नहीं। किसी भी ट्रांसफ़र साइट पर ये जाँचें एक मिनट लेती हैं।
क्या यह प्रीव्यू दिखा सकती है?
अगर सेवा का वेब ऐप आपकी फ़ोटो का थंबनेल या PDF का पहला पेज दिखाता है, तो उसके सर्वर फ़ाइल पढ़ सकते हैं। एंड-टू-एंड सेवाएँ प्रीव्यू आपके ब्राउज़र में डिक्रिप्ट करती हैं या कोई प्रीव्यू नहीं दिखातीं।
क्या यह आपका एक्सेस वापस दिला सकती है?
अगर लिंक खोने या पासवर्ड भूलने पर सपोर्ट फ़ाइल लौटा सकता है, तो सेवा देने वाले के पास की है। असली एंड-टू-एंड में खोई की का मतलब खोई फ़ाइल है, और अच्छी सेवाएँ यह साफ़ कहती हैं।
लिंक में की कहाँ है?
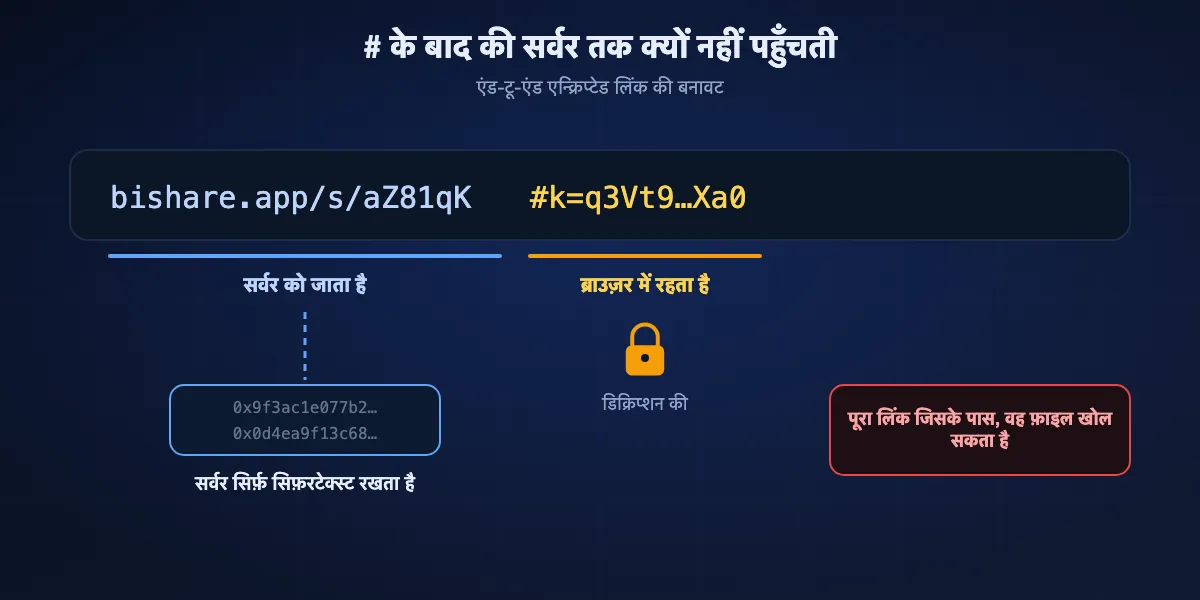
कई एंड-टू-एंड लिंक सेवाएँ की को URL में # के बाद रखती हैं। ब्राउज़र यह हिस्सा कभी सर्वर को नहीं भेजते, इसलिए सेवा फ़ाइल को खोलने के साधन के बिना स्टोर करती है। बिना फ़्रैगमेंट और बिना अलग पासवर्ड वाले लिंक का मतलब आमतौर पर है कि सर्वर डिक्रिप्ट कर सकता है।
क्या सुरक्षा पेज डिज़ाइन बताता है?
भरोसेमंद सेवा अपने एल्गोरिदम का नाम बताती है, समझाती है कि की कहाँ बनती हैं, और कोड या ऑडिट प्रकाशित करती है। की का ज़िक्र किए बिना गोलमोल दावे चेतावनी का संकेत हैं।
मेटाडेटा के बारे में यह क्या कहती है?
मज़बूत एंड-टू-एंड सेवाएँ भी आमतौर पर फ़ाइल नाम, साइज़, IP पते और समय देखती हैं। जो सेवा यह खुलकर बताए वह उस सेवा से ज़्यादा भरोसे लायक है जो कुछ भी न देखने का वादा करे।
फ़ाइल एंड-टू-एंड एन्क्रिप्टेड भेजने के सात तरीके, रैंकिंग के साथ
नीचे का हर विकल्प बीच वाली सेवा के लिए फ़ाइल को अपठनीय रखता है। फ़र्क इसमें है कि किसे क्या इंस्टॉल करना है, फ़ाइल कितनी देर उपलब्ध रहती है और वे और क्या बचाते हैं।
BIShare
सबसे अच्छा ऑलराउंडर: ब्राउज़र में एन्क्रिप्टेड लिंक और डिवाइस के बीच सीधे ट्रांसफ़र
bishare.app पर ब्राउज़र, Android, iPhone, Windows, macOS, Linux ऐप · MIT · लिंक: ब्राउज़र में AES-256-GCM, URL में #k= के बाद की, 24 घंटे के लिए 100 GB तक · सीधे: X25519 की सहमति, HKDF-SHA256, AES-256-GCM · कोई खाता नहीं
BIShare फ़ाइल भेजने के दोनों तरीके संभालता है। लिंक के लिए ब्राउज़र या ऐप 256-बिट की रैंडम की बनाता है, फ़ाइल को 1 MiB के ब्लॉक में AES-GCM से एन्क्रिप्ट करता है, सिर्फ़ सिफ़रटेक्स्ट अपलोड करता है और की को लिंक के फ़्रैगमेंट में रखता है, जो सर्वर तक कभी नहीं पहुँचता। पास के डिवाइस के लिए ऐप X25519 से की तय करते हैं, HKDF-SHA256 से उसे निकालते हैं और हर ब्लॉक को AES-256-GCM से एन्क्रिप्ट करते हैं, और हर डिवाइस मिलान के लिए छोटा फ़िंगरप्रिंट दिखाता है। क्रिप्टोग्राफ़ी एक सार्वजनिक Rust लाइब्रेरी में है।
ध्यान रखें: लिंक से अपलोड की गई फ़ाइलों के नाम और साइज़ सर्वर को दिखते हैं, प्रोटोकॉल कोड का अब तक कोई औपचारिक बाहरी ऑडिट नहीं हुआ, और लिंक 24 घंटे में खत्म होते हैं।
Wormhole
किसी भी ब्राउज़र से सबसे अच्छा झटपट एन्क्रिप्टेड लिंक
ब्राउज़र · मुफ़्त · 10 GB तक · RFC 8188 पर आधारित 128-बिट की वाला AES-GCM, अपलोड से पहले एन्क्रिप्ट · 5 GB तक की फ़ाइलें 24 घंटे स्टोर, बड़ी पीयर-टू-पीयर · एन्क्रिप्शन लाइब्रेरी ओपन सोर्स
Wormhole कुछ भी निकलने से पहले ब्राउज़र में एन्क्रिप्ट करता है, इसलिए उसके सर्वर ज़्यादा से ज़्यादा एक दिन सिफ़रटेक्स्ट रखते हैं। उधार के कंप्यूटर पर यह जल्दी चल जाता है और किसी भी तरफ़ कुछ इंस्टॉल नहीं करना पड़ता। इसका FAQ योजना साफ़ बताता है और स्ट्रीमिंग एन्क्रिप्शन लाइब्रेरी प्रकाशित करता है, पूरी सेवा नहीं।
ध्यान रखें: पूरा क्लाइंट और सर्वर कोड प्रकाशित नहीं है, सीमा 10 GB है, और 5 GB से बड़े ट्रांसफ़र के लिए आपका टैब खुला चाहिए।
Proton Drive
उन फ़ाइलों के लिए सबसे अच्छा जिन्हें हफ़्तों तक डाउनलोड के लायक रहना है
वेब, Windows, macOS, Android, iOS · एंड-टू-एंड एन्क्रिप्टेड स्टोरेज · 5 GB वाला मुफ़्त प्लान · वैकल्पिक पासवर्ड और समाप्ति वाले शेयर लिंक · पाने वाले को खाता नहीं चाहिए · ऐप ओपन सोर्स और ऑडिट किए हुए
Proton Drive एंड-टू-एंड एन्क्रिप्शन पर बना क्लाउड स्टोरेज है, Proton Mail बनाने वाली कंपनी का। एक बार अपलोड करें, लिंक बनाएँ और पासवर्ड या समाप्ति तारीख जोड़ें; पाने वाला बिना साइन अप किए ब्राउज़र में खोल लेता है। फ़ाइलें आपके खाते में रहती हैं, इसलिए 24 घंटे की घड़ी से होड़ के बजाय जितनी देर चाहें उपलब्ध रहती हैं।
ध्यान रखें: Proton खाता चाहिए, मुफ़्त प्लान के 5 GB आपकी बाकी सारी चीज़ों के साथ बँटते हैं, और यह स्टोरेज के लिए बना है, एक बार की झटपट भेजने के लिए नहीं।
OnionShare
सबसे अच्छा जब गुमनामी भी चाहिए
Windows, macOS, Linux · ओपन सोर्स · आपके कंप्यूटर पर Tor onion सेवा के रूप में वेब सर्वर चलाता है · पता और निजी की · कोई तीसरा सर्वर फ़ाइल नहीं रखता
OnionShare आपके अपने कंप्यूटर को एक अस्थायी, निजी वेबसाइट बना देता है जो सिर्फ़ Tor से खुलती है। आप onion पता और उसकी निजी की भेजते हैं; पाने वाला दोनों Tor Browser में डालता है और फ़ाइल सीधे आपकी मशीन से लेता है। कोई कंपनी फ़ाइल नहीं रखती, और Tor छिपाता है कि कौन कहाँ से जुड़ रहा है।
ध्यान रखें: डाउनलोड पूरा होने तक आपका कंप्यूटर चालू और ऑनलाइन रहना चाहिए, पाने वाले को Tor Browser चाहिए, और Tor सीधे कनेक्शन से धीमा है।
magic-wormhole
कंप्यूटरों के बीच फ़ाइलें ले जाने वाले तकनीकी लोगों के लिए सबसे अच्छा
macOS, Linux, Windows पर कमांड लाइन · MIT · छोटे एक बार वाले कोड · पासवर्ड से प्रमाणित की एक्सचेंज के साथ एंड-टू-एंड एन्क्रिप्टेड · mailbox सर्वर और ट्रांज़िट रिले · कोई भी साइज़, फ़ाइलें और फ़ोल्डर
wormhole send और फ़ाइल का नाम टाइप करें, जो छोटा कोड दिखे उसे बोलें, और दूसरा व्यक्ति wormhole receive और वह कोड टाइप करे। दोनों मशीनें उस कोड से की तय करती हैं, इसलिए बीच का रिले सिर्फ़ एन्क्रिप्टेड डेटा ढोता है। यह किसी भी साइज़ की फ़ाइलें और डायरेक्टरी संभालता है और सर्वरों के बीच डेटा ले जाने के लिए लोकप्रिय है।
ध्यान रखें: दोनों तरफ़ टूल इंस्टॉल और टर्मिनल चाहिए, और यह गैर-तकनीकी लोगों को भेजने के लिए नहीं बना।
LocalSend
एक ही नेटवर्क के डिवाइस के लिए सबसे अच्छा, बिल्कुल बिना इंटरनेट
Android, iOS, Windows, macOS, Linux · Apache 2.0 · हर डिवाइस के सर्टिफ़िकेट के साथ डिवाइस के बीच HTTPS · सिर्फ़ लोकल नेटवर्क · कोई सर्वर नहीं
जब भेजने और पाने वाले एक ही Wi-Fi पर हों, LocalSend बिना किसी सर्वर के एन्क्रिप्टेड HTTPS पर फ़ाइलें सीधे डिवाइस के बीच भेजता है। कुछ भी कहीं अपलोड नहीं होता, इसलिए सेवा देने वाला क्या पढ़ सकता है, यह सवाल ही नहीं उठता।
ध्यान रखें: यह सिर्फ़ उसी लोकल नेटवर्क के डिवाइस तक पहुँचता है, और हर डिवाइस पर ऐप चाहिए।
AES-256 वाला 7-Zip आर्काइव
सबसे अच्छा जब ईमेल या अविश्वसनीय चैनल ही इस्तेमाल करना हो
Windows के लिए मुफ़्त 7-Zip, macOS और Linux पर संगत टूल · AES-256 और पासवर्ड वाला 7z फ़ॉर्मेट · ईमेल से USB स्टिक तक किसी भी माध्यम से काम करता है
फ़ाइल को ही एन्क्रिप्ट कर देने से भेजने का रास्ता बेमानी हो जाता है। 7-Zip में 7z आर्काइव बनाएँ, AES-256 और लंबा पासफ़्रेज़ चुनें, फिर आर्काइव ईमेल, क्लाउड ड्राइव या किसी भी तरीके से भेजें। पासफ़्रेज़ अलग से भेजें, फ़ोन या एन्क्रिप्टेड मैसेंजर से। यह सूची का सबसे पुराना तरीका है और आज भी सबसे भरोसेमंद में से एक।
ध्यान रखें: पूरी सुरक्षा पासफ़्रेज़ पर टिकी है, पाने वाले को 7z खोलने वाला सॉफ़्टवेयर चाहिए, और पासफ़्रेज़ सुरक्षित पहुँचाना आपकी ज़िम्मेदारी है।
एक नज़र में
| सुविधा | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | 7-Zip आर्काइव |
|---|---|---|---|---|---|---|
| सेवा फ़ाइल नहीं पढ़ सकती | ||||||
| पाने वाले को कुछ इंस्टॉल नहीं करना | ||||||
| भेजने के बाद भेजने वाला ऑफ़लाइन हो सकता है | ||||||
| 10 GB से बड़ी फ़ाइलें संभालता है | ||||||
| भेजने वाले की पहचान छिपाता है | ||||||
| ओपन सोर्स क्लाइंट |
सितंबर 2026 की स्थिति। BIShare लिंक पाने वाले को सिर्फ़ ब्राउज़र चाहिए; डिवाइस से डिवाइस भेजने के लिए दोनों छोर पर ऐप चाहिए। Wormhole 5 GB तक की फ़ाइलें 24 घंटे रखता है और बड़ी फ़ाइलें 10 GB तक ब्राउज़र से ब्राउज़र भेजता है, और पूरा क्लाइंट नहीं, अपनी एन्क्रिप्शन लाइब्रेरी प्रकाशित करता है। Proton Drive का मुफ़्त प्लान 5 GB स्टोरेज देता है। OnionShare पाने वालों को Tor Browser चाहिए। magic-wormhole को दोनों मशीनों पर अपना कमांड लाइन टूल चाहिए। 7-Zip आर्काइव उतना ही मज़बूत है जितना उसका पासफ़्रेज़, और पाने वाले को 7z फ़ाइलें खोलने वाला टूल चाहिए।
एन्क्रिप्शन क्या नहीं छिपाता
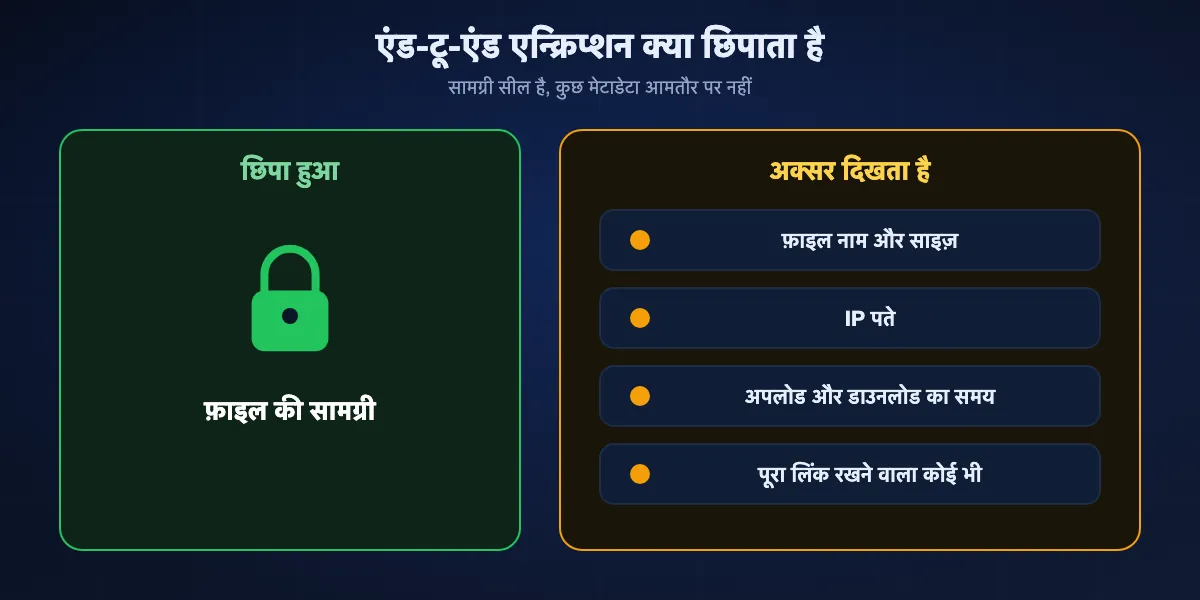
एंड-टू-एंड एन्क्रिप्शन फ़ाइल की सामग्री बचाता है। कई दूसरी चीज़ें आमतौर पर दिखती रहती हैं, और यह जानना मदद करता है कि कौन-सी।
फ़ाइल नाम और साइज़
कई सेवाओं को डाउनलोड पेज दिखाने के लिए नाम और साइज़ चाहिए। जैसे, BIShare के लिंक अपलोड फ़ाइल का नाम, साइज़ और टाइप बिना एन्क्रिप्शन के सर्वर को भेजते हैं, जबकि सामग्री एन्क्रिप्टेड रहती है। अगर नाम ही संवेदनशील है, तो फ़ाइल का नाम बदलें या पहले उसे एन्क्रिप्टेड आर्काइव में रखें।
कौन जुड़ा, और कब
सर्वर भेजने और पाने वालों के IP पते देखता है और यह भी कि उन्होंने कब अपलोड और डाउनलोड किया। सिर्फ़ Tor जैसा नेटवर्क, जिसे OnionShare इस्तेमाल करता है, इसे सेवा से छिपाता है।
लिंक ही की है
जब की लिंक में हो, तो जिसे भी पूरा लिंक मिले वह फ़ाइल खोल सकता है। एक आगे भेजा गया ईमेल, चैट बैकअप या शेयर की गई स्क्रीन काफ़ी है। समाप्ति तारीख, एक बार वाला डाउनलोड और अलग पासवर्ड यह खिड़की छोटी करते हैं।
डाउनलोड के बाद क्या होता है
डिक्रिप्ट होने के बाद फ़ाइल पाने वाले के डिवाइस पर सामान्य डेटा है। अगर उसकी फ़ोटो क्लाउड में सिंक होती हैं या लैपटॉप एन्क्रिप्टेड नहीं है, तो आपकी चुनी सुरक्षा वहीं खत्म हो जाती है।
BIShare कैसे एन्क्रिप्ट करता है, विस्तार से
क्योंकि हम आपसे अपने कोड पर भरोसा करने को कहते हैं, यहाँ ठीक-ठीक बताया गया है कि यह क्या करता है, सीमाओं के साथ। क्रिप्टोग्राफ़ी सार्वजनिक bishare-protocol और bishare-web रिपॉज़िटरी में है।
ब्राउज़र या ऐप से लिंक
हर फ़ाइल के लिए आपके डिवाइस पर नई रैंडम 256-बिट की बनती है। फ़ाइल 1 MiB के ब्लॉक में बाँटी जाती है और हर ब्लॉक AES-GCM से सील होता है, जिसका nonce फ़ाइल के salt और ब्लॉक नंबर से बनता है, और ब्लॉक नंबर प्रमाणित डेटा के रूप में भी जुड़ा होता है। क्रम बदले, हटाए या कटे ब्लॉक डिक्रिप्ट नहीं होते। की लिंक में #k= के बाद लिखी जाती है, URL का वह हिस्सा जिसे ब्राउज़र अपने पास रखते हैं।
डिवाइस के बीच सीधे ट्रांसफ़र
दोनों ऐप X25519 की सहमति करते हैं, साझा रहस्य को HKDF-SHA256 से गुज़ारकर 32-बाइट की पाते हैं, और फ़ाइल को ब्लॉक-दर-ब्लॉक AES-256-GCM से एन्क्रिप्ट करते हैं, हर ब्लॉक अपने निकाले गए nonce के साथ। हर डिवाइस का एक फ़िंगरप्रिंट होता है, उसकी पब्लिक की के SHA-256 के पहले आठ बाइट, हेक्स में दिखाए जाते हैं ताकि आप जाँच सकें कि सही डिवाइस से बात हो रही है।
सर्वर क्या रखता और देखता है
लिंक के लिए सर्वर सिफ़रटेक्स्ट के साथ अपलोड की गई फ़ाइल का नाम, साइज़ और टाइप रखता है, और एक दिन बाद या, एक बार वाला डाउनलोड चुनने पर, डाउनलोड होते ही उसे हटा देता है। एक ही नेटवर्क पर सीधे ट्रांसफ़र में हमारे सर्वर से कुछ नहीं गुज़रता।
जो अभी बाकी है
प्रोटोकॉल यूनिट टेस्ट से कवर है, जिनमें अलग-अलग प्लेटफ़ॉर्म के टेस्ट वेक्टर भी हैं, लेकिन इसका अब तक कोई औपचारिक बाहरी सुरक्षा ऑडिट नहीं हुआ। कमज़ोरियों की रिपोर्ट security@billiongroup.net पर भेजें।
की, लिंक या पासवर्ड सुरक्षित रूप से देना
अगर रहस्य फ़ाइल के साथ ही सफ़र करे तो मज़बूत एन्क्रिप्शन भी नाकाम है। कुछ आदतें यह कमी भर देती हैं।
दूसरा चैनल इस्तेमाल करें
फ़ाइल ईमेल से और पासवर्ड SMS से भेजें, या लिंक चैट में दें और कोड कॉल पर बोलें। जो एक चैनल में सेंध लगाए, उसके पास फिर भी दूसरा आधा नहीं होगा।
खिड़की छोटी रखें
जो चल सके वह सबसे छोटी समाप्ति चुनें, और एक ही व्यक्ति को फ़ाइल चाहिए तो एक बार वाला डाउनलोड। जो लिंक कल बंद हो गया, वह कल के बाद लीक नहीं हो सकता।
ग्रुप चैट और टिकट से बचें
ग्रुप चैट, सपोर्ट टिकट या साझा दस्तावेज़ में चिपकाए की वाले लिंक ऐसी जगहों पर कॉपी हो जाते हैं जिन पर आपका नियंत्रण नहीं, अक्सर हमेशा के लिए। इन्हें एक-एक व्यक्ति को भेजें।
आमने-सामने QR कोड इस्तेमाल करें
जब पाने वाला कमरे में हो, तो QR कोड स्कैन करने से लिंक बिना टाइप, पेस्ट या किसी मैसेजिंग सेवा में दर्ज हुए पहुँच जाता है।
किस हालत में कौन-सा तरीका
फ़ाइल क्या है, किसे मिलेगी और कितनी देर उपलब्ध रहनी चाहिए, इस आधार पर चुनें।
एक व्यक्ति के लिए अनुबंध, पहचान पत्र का स्कैन या मेडिकल पत्र
एक बार वाले डाउनलोड या छोटी समाप्ति के साथ BIShare या Wormhole लिंक, निजी चैट से भेजा हुआ।
ऐसे दस्तावेज़ जो क्लाइंट को हफ़्तों चाहिए
Proton Drive, लिंक पर पासवर्ड और ऐसी समाप्ति के साथ जिसे आप बढ़ा सकें।
ऐसे स्रोत की सामग्री जिसे गुमनाम रहना है
OnionShare, पता और निजी की एन्क्रिप्टेड मैसेंजर से साझा किए गए।
अपने ही डिवाइस के बीच बड़े फ़ोल्डर
एक ही नेटवर्क पर BIShare या LocalSend से सीधा ट्रांसफ़र, ताकि कुछ भी कहीं अपलोड न हो।
सर्वर या टर्मिनल के बीच डेटा
magic-wormhole, जो छोटे कोड से किसी भी साइज़ की डायरेक्टरी ले जाता है।
सिर्फ़ ईमेल की अनुमति है
ईमेल में लगा AES-256 वाला 7-Zip आर्काइव, और पासफ़्रेज़ किसी दूसरे रास्ते से।
आम गलतियाँ जो एन्क्रिप्शन बेकार कर देती हैं
एन्क्रिप्टेड फ़ाइलों के ज़्यादातर लीक सिफ़र नहीं तोड़ते। वे उसके आसपास से निकल जाते हैं।
उसी संदेश में पासवर्ड
एक ही ईमेल में आर्काइव और उसका पासफ़्रेज़ उतने ही पढ़ने लायक हैं जितनी अकेली फ़ाइल। हमेशा अलग रखें।
कमज़ोर या दोहराए पासफ़्रेज़
पासवर्ड पर आधारित एन्क्रिप्शन उतना ही मज़बूत है जितना पासवर्ड। पासवर्ड मैनेजर से लंबा रैंडम पासफ़्रेज़ लें, और कभी वह नहीं जो कहीं और इस्तेमाल करते हैं।
संवेदनशील फ़ाइलों के लिए स्टोरेज एन्क्रिप्शन पर भरोसा
जो सेवा सिर्फ़ अपनी डिस्क पर एन्क्रिप्ट करती है, वह फिर भी आपकी फ़ाइल पढ़, स्कैन और सौंप सकती है। किसी भी संवेदनशील चीज़ के लिए एंड-टू-एंड पर ज़ोर दें।
कॉपियाँ भूल जाना
डिक्रिप्ट किए डाउनलोड, ईमेल ड्राफ़्ट, स्क्रीनशॉट और अपने आप होने वाले फ़ोटो बैकअप, सब पढ़ने लायक कॉपियाँ बनाते हैं। दोनों तरफ़ से वह हटा दें जिसकी अब ज़रूरत नहीं।
एन्क्रिप्टेड फ़ाइल ट्रांसफ़र: अक्सर पूछे जाने वाले सवाल
एन्क्रिप्टेड फ़ाइल ट्रांसफ़र क्या है?
फ़ाइल को इस तरह ले जाना कि बीच में पकड़ने वाला उसे पढ़ न सके। सबसे मज़बूत रूप एंड-टू-एंड है: फ़ाइल भेजने वाले से निकलने से पहले बंद होती है, और सिर्फ़ पाने वाला उसे खोल सकता है।
रास्ते में एन्क्रिप्शन और एंड-टू-एंड में क्या फ़र्क है?
रास्ते का एन्क्रिप्शन सर्वर तक का कनेक्शन बचाता है, पर सर्वर डिक्रिप्ट करके फ़ाइल पढ़ सकता है। एंड-टू-एंड एन्क्रिप्शन फ़ाइल को पाने वाले तक पहुँचने तक एन्क्रिप्टेड रखता है, इसलिए सर्वर कभी नहीं पढ़ सकता।
क्या WeTransfer एंड-टू-एंड एन्क्रिप्टेड है?
WeTransfer रास्ते में और स्टोरेज में एन्क्रिप्शन बताता है, यानी उसके सिस्टम स्टोर की गई फ़ाइलें डिक्रिप्ट कर सकते हैं। ब्राउज़र से एंड-टू-एंड के लिए BIShare, Wormhole या Proton Drive जैसी सेवा इस्तेमाल करें।
ईमेल से एन्क्रिप्टेड फ़ाइल कैसे भेजें?
फ़ाइल को AES-256 और मज़बूत पासफ़्रेज़ वाले 7-Zip आर्काइव में रखें, आर्काइव अटैच करें, और पासफ़्रेज़ किसी दूसरे चैनल से भेजें, जैसे फ़ोन कॉल या एन्क्रिप्टेड मैसेंजर।
बड़ी फ़ाइल भेजने का सबसे सुरक्षित तरीका क्या है?
दोनों डिवाइस के बीच सीधा एंड-टू-एंड एन्क्रिप्टेड ट्रांसफ़र, जैसे एक ही नेटवर्क पर BIShare, फ़ाइल को कहीं स्टोर नहीं करता। दूर बैठे व्यक्ति के लिए अगला सबसे अच्छा विकल्प ऐसा एंड-टू-एंड लिंक है जो एक डाउनलोड के बाद खत्म हो जाए।
क्या एंड-टू-एंड एन्क्रिप्शन फ़ाइल का नाम छिपाता है?
हमेशा नहीं। कई सेवाएँ, BIShare लिंक समेत, सामग्री एन्क्रिप्टेड होने पर भी फ़ाइल नाम और साइज़ देख सकती हैं। नाम संवेदनशील हो तो फ़ाइल का नाम बदलें या उसे एन्क्रिप्टेड आर्काइव में रखें।
क्या फ़ाइल ट्रांसफ़र के लिए AES-128, AES-256 से कमज़ोर है?
दोनों आज व्यावहारिक हमलों के खिलाफ़ सुरक्षित माने जाते हैं। ज़्यादा ज़रूरी यह है कि की सेवा के पास नहीं, भेजने और पाने वाले के डिवाइस पर बने और वहीं रहे।
अगर फ़ाइलें एन्क्रिप्टेड हैं तो क्या सेवा देने वाला उन्हें पढ़ सकता है?
रास्ते या स्टोरेज के एन्क्रिप्शन में हाँ, क्योंकि की उसके पास है। एंड-टू-एंड एन्क्रिप्शन में नहीं, क्योंकि की भेजने और पाने वाले के डिवाइस से कभी बाहर नहीं जाती।
क्या BIShare एंड-टू-एंड एन्क्रिप्टेड है?
हाँ। लिंक ब्राउज़र या ऐप में AES-256-GCM से एन्क्रिप्ट होते हैं और की लिंक के फ़्रैगमेंट में रहती है, और सीधे ट्रांसफ़र दोनों डिवाइस की तय की गई की इस्तेमाल करते हैं। सर्वर लिंक अपलोड के फ़ाइल नाम और साइज़ देख सकता है, और प्रोटोकॉल का अब तक बाहरी ऑडिट नहीं हुआ।
क्या BIShare मुफ़्त है?
हाँ। इसका कोई शुल्क नहीं, सोर्स कोड MIT के तहत प्रकाशित है, और यह बिना साइन-अप या विज्ञापन के चलता है।
ऐसी फ़ाइलें भेजें जिन्हें सिर्फ़ पाने वाला खोल सके
मुफ़्त और ओपन सोर्स। ब्राउज़र में लिंक एन्क्रिप्ट करें, या अपने डिवाइस के बीच ऐसी की से सीधे भेजें जो उनसे कभी बाहर नहीं जाती।