
Transfer file terenkripsi
Transfer file terenkripsi, dijelaskan dengan benar
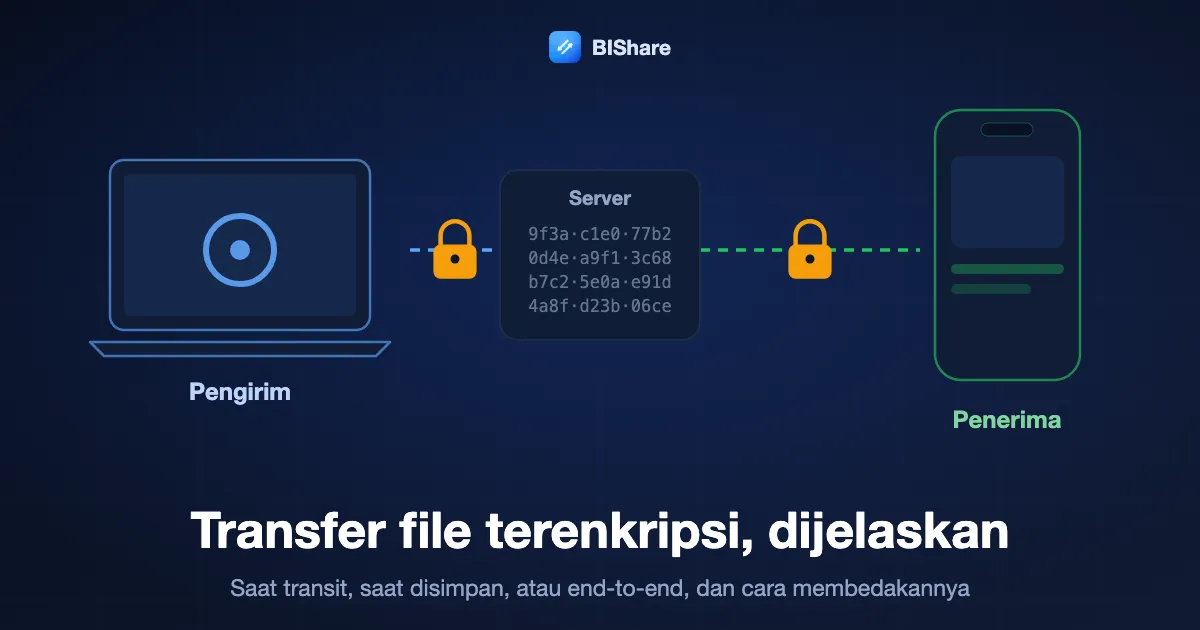
Hampir semua layanan transfer file kini menyebut dirinya terenkripsi, dan hampir semuanya jujur tentang sesuatu. Pertanyaannya, tentang apa. Sebuah tautan bisa dilindungi HTTPS dalam perjalanan ke server, disimpan terenkripsi di disk yang bisa dibuka penyedia, atau dikunci di perangkat Anda dengan kunci yang tak pernah dilihat penyedia. Hanya yang terakhir yang menjauhkan file Anda dari perusahaan itu sendiri, dari siapa pun yang membobolnya, dan dari siapa pun yang bisa memaksanya menyerahkan data. Panduan ini memisahkan tiga jenis enkripsi, memberi tes untuk membedakannya di layanan mana pun dalam satu menit, memeringkat tujuh cara mengirim file yang tak bisa dibaca perantara, dan jujur soal apa yang tidak disembunyikan enkripsi, termasuk pada produk kami. BIShare buatan kami termasuk di antaranya: gratis dan berlisensi MIT, mengenkripsi tautan di browser dengan AES-256-GCM dan mengirim antarperangkat dengan kunci yang disepakati kedua perangkat. Tanpa akun.
BIShare adalah produk kami, jadi pertimbangkan itu saat membaca peringkat. Kode enkripsinya terbuka, dan halaman ini menyebut apa yang tidak dilindunginya sejelas yang lain.
Jawaban singkat
- Cari end-to-end, bukan sekadar "terenkripsi": HTTPS dan enkripsi saat disimpan tetap membuat penyedia bisa membuka file Anda. End-to-end berarti hanya pengirim dan penerima yang memegang kunci.
- Tes satu menit: jika layanan bisa menampilkan pratinjau file di aplikasi webnya, atau memulihkan akses saat Anda kehilangan tautan, berarti bukan end-to-end.
- Paling mudah dari browser: BIShare atau Wormhole mengenkripsi sebelum upload dan menaruh kunci di tautan, jadi penerima cukup mengklik.
- File yang harus tetap tersedia berminggu-minggu: Proton Drive menyimpan file terenkripsi end-to-end di akun Anda dan membagikannya lewat tautan dengan kata sandi opsional.
- Anda juga perlu menyembunyikan pengirim: OnionShare menyajikan file dari komputer Anda sendiri lewat Tor.
- Saluran apa pun, bahkan email biasa: masukkan file ke arsip 7-Zip dengan AES-256 dan kata sandi kuat, lalu kirim kata sandinya lewat jalur lain.
Tiga jenis enkripsi di balik satu kata
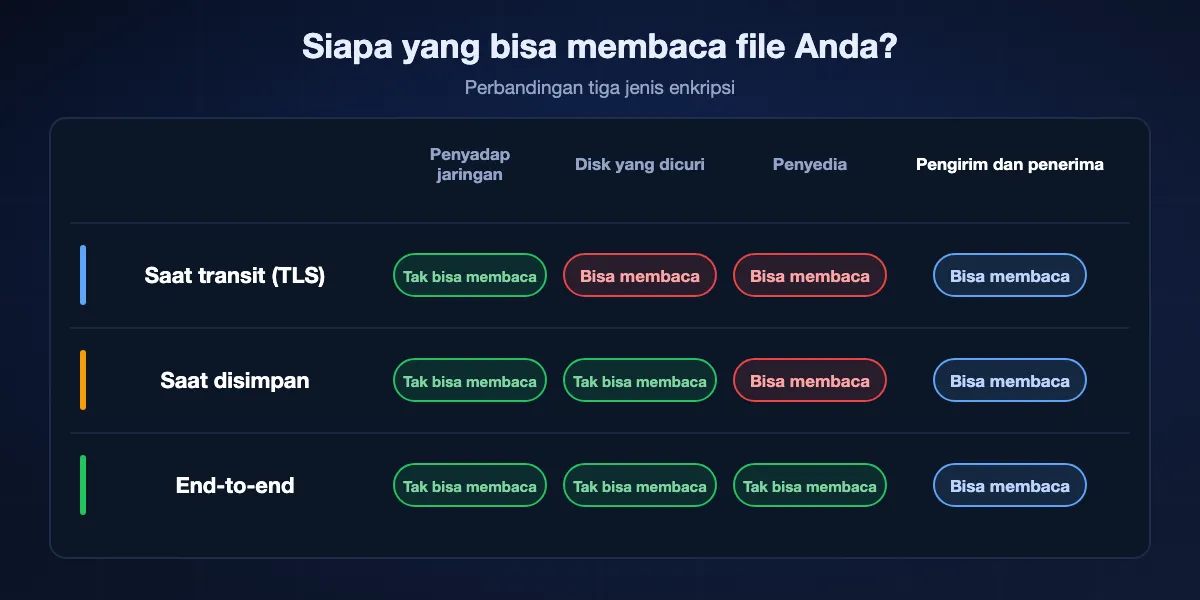
Saat layanan bilang file Anda terenkripsi, biasanya yang dimaksud salah satu dari tiga hal berbeda. Masing-masing melindungi dari pihak yang berbeda.
Enkripsi saat transit
Koneksi antara browser atau aplikasi Anda dan server dibungkus TLS, gembok di bilah alamat. Ini mencegah orang di Wi-Fi kafe atau di penyedia internet Anda membaca upload. Begitu file tiba, perlindungan ini tak berguna lagi, karena server membuka koneksi untuk menerimanya. Semua layanan yang layak melakukannya, jadi ini standar minimum, bukan keunggulan.
Enkripsi saat disimpan
Penyedia mengenkripsi file di disknya, supaya disk yang dicuri atau cadangan yang ceroboh tidak membocorkannya. Namun kuncinya dipegang penyedia, dan ia mendekripsi file kapan pun sistemnya perlu: untuk pratinjau, pemindaian virus, pencarian, atau permintaan hukum. Staf dengan akses cukup, penyerang di dalam jaringan, atau perintah pengadilan bisa menjangkau file yang terbaca.
Enkripsi end-to-end
File dienkripsi di perangkat pengirim sebelum pergi, dan hanya perangkat penerima yang bisa mendekripsinya. Layanan menyimpan atau meneruskan byte acak dan tidak pernah punya kuncinya. Jika perusahaan dibobol atau diperintahkan menyerahkan file, tak ada yang terbaca untuk diserahkan. Hanya jenis ini yang melindungi Anda dari perantara itu sendiri.
Kenapa pemasaran mencampuradukkannya
Frasa seperti setara bank, kelas militer, atau 256-bit menggambarkan kekuatan sandi, bukan siapa pemegang kuncinya. Layanan bisa memakai AES-256 saat disimpan dan tetap membaca setiap file. Pertanyaan yang jujur selalu: di mana kuncinya?
Cara mengetahui apakah layanan benar-benar end-to-end
Anda tak perlu membaca kode sumber untuk mendapat jawaban yang baik. Pemeriksaan ini hanya butuh semenit di situs transfer mana pun.
Bisakah menampilkan pratinjau?
Jika aplikasi web penyedia menampilkan gambar mini foto Anda atau halaman pertama PDF Anda, servernya bisa membaca file. Layanan end-to-end mendekripsi pratinjau di browser Anda atau tidak menampilkannya sama sekali.
Bisakah memulihkan akses untuk Anda?
Jika Anda kehilangan tautan atau lupa kata sandi dan tim dukungan bisa mengembalikan file, berarti penyedia memegang kunci. Dengan end-to-end sungguhan, kunci hilang berarti file hilang, dan layanan yang baik menyatakannya terang-terangan.
Di mana kunci dalam tautan?
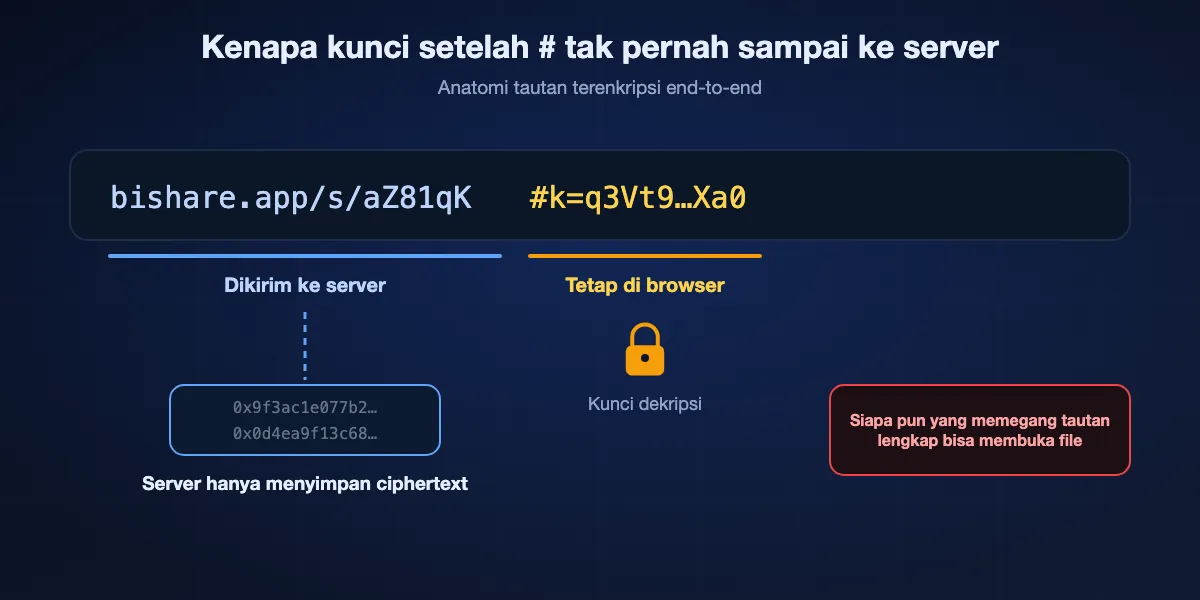
Banyak layanan tautan end-to-end menaruh kunci setelah tanda # di URL. Browser tak pernah mengirim bagian itu ke server, jadi layanan menyimpan file tanpa sarana untuk membukanya. Tautan tanpa fragmen dan tanpa kata sandi terpisah biasanya berarti server bisa mendekripsi.
Apakah halaman keamanannya menyebut desainnya?
Layanan yang kredibel menyebut algoritmanya, menjelaskan di mana kunci dibuat, dan menerbitkan kode atau audit. Klaim samar tanpa menyinggung kunci patut diwaspadai.
Apa katanya soal metadata?
Bahkan layanan end-to-end yang kuat biasanya melihat nama file, ukuran, alamat IP, dan waktu. Penyedia yang terbuka soal ini lebih layak dipercaya daripada yang berjanji tak melihat apa pun.
Tujuh cara mengirim file terenkripsi end-to-end, diperingkat
Semua opsi di bawah membuat file tak terbaca oleh layanan perantara. Bedanya ada pada siapa yang harus memasang apa, berapa lama file tetap tersedia, dan apa lagi yang dilindungi.
BIShare
Terbaik secara keseluruhan: tautan terenkripsi di browser dan transfer langsung antarperangkat
Browser di bishare.app, aplikasi Android, iPhone, Windows, macOS, Linux · MIT · tautan: AES-256-GCM di browser, kunci setelah #k= di URL, hingga 100 GB selama 24 jam · langsung: kesepakatan kunci X25519, HKDF-SHA256, AES-256-GCM · tanpa akun
BIShare mencakup dua cara orang mengirim file. Untuk tautan, browser atau aplikasi membuat kunci acak 256-bit, mengenkripsi file dalam blok 1 MiB dengan AES-GCM, hanya mengunggah ciphertext, dan menaruh kunci di fragmen tautan yang tak pernah sampai ke server. Untuk perangkat berdekatan, aplikasi menyepakati kunci lewat X25519, menurunkannya dengan HKDF-SHA256, dan mengenkripsi tiap blok dengan AES-256-GCM, dan tiap perangkat menampilkan sidik jari singkat untuk dicocokkan. Kriptografinya ada di pustaka Rust yang publik.
Perlu diingat: Nama dan ukuran file yang diunggah lewat tautan terlihat oleh server, kode protokolnya belum menjalani audit eksternal formal, dan tautan kedaluwarsa setelah 24 jam.
Wormhole
Tautan terenkripsi cepat terbaik dari browser apa pun
Browser · gratis · hingga 10 GB · AES-GCM dengan kunci 128-bit berbasis RFC 8188, dienkripsi sebelum upload · file hingga 5 GB disimpan 24 jam, lebih besar peer-to-peer · pustaka enkripsi open source
Wormhole mengenkripsi di browser sebelum apa pun keluar, jadi servernya menyimpan ciphertext paling lama sehari. Cepat dipakai di komputer pinjaman dan tidak perlu memasang apa pun di kedua sisi. FAQ-nya menjelaskan skemanya secara spesifik dan menerbitkan pustaka enkripsi streaming, meski bukan seluruh layanan.
Perlu diingat: Kode klien dan server lengkap tidak diterbitkan, batasnya 10 GB, dan transfer di atas 5 GB butuh tab Anda tetap terbuka.
Proton Drive
Terbaik untuk file yang harus tetap bisa diunduh berminggu-minggu
Web, Windows, macOS, Android, iOS · penyimpanan terenkripsi end-to-end · paket gratis 5 GB · tautan dengan kata sandi dan masa berlaku opsional · penerima tak perlu akun · aplikasi open source dan diaudit
Proton Drive adalah penyimpanan cloud berbasis enkripsi end-to-end dari perusahaan di balik Proton Mail. Unggah sekali, buat tautan, lalu tambahkan kata sandi atau tanggal kedaluwarsa; penerima membukanya di browser tanpa daftar. Karena file tinggal di akun Anda, file bisa tersedia selama yang Anda mau tanpa dikejar batas 24 jam.
Perlu diingat: Anda perlu akun Proton, 5 GB paket gratis dibagi dengan semua yang Anda simpan, dan layanan ini dirancang untuk penyimpanan, bukan kiriman kilat sekali jalan.
OnionShare
Terbaik saat Anda juga butuh anonimitas
Windows, macOS, Linux · open source · menjalankan server web di komputer Anda sebagai layanan onion Tor · alamat plus kunci privat · tak ada server pihak ketiga yang menyimpan file
OnionShare mengubah komputer Anda menjadi situs privat sementara yang hanya bisa diakses lewat Tor. Anda mengirim alamat onion dan kunci privatnya; penerima menempelkannya di Tor Browser lalu mengunduh file langsung dari mesin Anda. Tak ada perusahaan yang menyimpan file, dan Tor menyembunyikan dari mana tiap pihak terhubung.
Perlu diingat: Komputer Anda harus tetap menyala dan online sampai unduhan selesai, penerima butuh Tor Browser, dan Tor lebih lambat daripada koneksi langsung.
magic-wormhole
Terbaik untuk pengguna teknis yang memindahkan file antarkomputer
Baris perintah di macOS, Linux, Windows · MIT · kode pendek sekali pakai · terenkripsi end-to-end dengan pertukaran kunci terautentikasi kata sandi · server mailbox plus relay transit · ukuran berapa pun, file dan folder
Ketik wormhole send dan nama file, bacakan kode pendek yang muncul, lalu pihak lain mengetik wormhole receive dan kode itu. Kedua mesin memakai kode tersebut untuk menyepakati kunci, sehingga relay di tengah hanya membawa data terenkripsi. Alat ini menangani file dan direktori berukuran berapa pun dan populer untuk memindahkan data antarserver.
Perlu diingat: Kedua sisi perlu alat terpasang dan terminal, dan tidak dirancang untuk mengirim ke orang awam.
LocalSend
Terbaik untuk perangkat di jaringan yang sama, tanpa internet sama sekali
Android, iOS, Windows, macOS, Linux · Apache 2.0 · HTTPS antarperangkat dengan sertifikat per perangkat · hanya jaringan lokal · tanpa server
Ketika pengirim dan penerima berada di Wi-Fi yang sama, LocalSend memindahkan file langsung antarperangkat lewat HTTPS terenkripsi tanpa server di tengah. Tak ada yang diunggah ke mana pun, jadi pertanyaan soal apa yang bisa dibaca penyedia tak pernah muncul.
Perlu diingat: Hanya menjangkau perangkat di jaringan lokal yang sama, dan setiap perangkat butuh aplikasinya.
Arsip 7-Zip dengan AES-256
Terbaik saat Anda harus memakai email atau saluran yang tak dipercaya
7-Zip gratis untuk Windows, dengan alat kompatibel di macOS dan Linux · format 7z dengan AES-256 dan kata sandi · bekerja dengan pengantar apa pun, dari email sampai flashdisk
Mengenkripsi file itu sendiri membuat jalur pengiriman tak lagi penting. Buat arsip 7z di 7-Zip, pilih AES-256 dan frasa sandi panjang, lalu kirim arsipnya lewat email, cloud, atau apa saja. Kirim frasa sandi secara terpisah, lewat telepon atau messenger terenkripsi. Ini metode tertua di daftar dan tetap salah satu yang paling andal.
Perlu diingat: Keamanannya sepenuhnya bergantung pada frasa sandi, penerima butuh perangkat lunak yang bisa membuka arsip 7z, dan Anda sendiri harus membagikan frasa sandi dengan aman.
Sekilas
| Fitur | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | Arsip 7-Zip |
|---|---|---|---|---|---|---|
| Layanan tidak bisa membaca file | ||||||
| Penerima tidak memasang apa pun | ||||||
| Pengirim bisa offline setelah mengirim | ||||||
| Menangani file di atas 10 GB | ||||||
| Menyembunyikan pengirim | ||||||
| Klien open source |
Per September 2026. Penerima tautan BIShare hanya butuh browser; mengirim antarperangkat butuh aplikasi di kedua ujung. Wormhole menyimpan file hingga 5 GB selama 24 jam dan mengalirkan yang lebih besar dari browser ke browser hingga 10 GB, serta menerbitkan pustaka enkripsinya, bukan klien lengkap. Paket gratis Proton Drive memberi penyimpanan 5 GB. Penerima OnionShare butuh Tor Browser. magic-wormhole butuh alat baris perintahnya di kedua mesin. Arsip 7-Zip hanya sekuat frasa sandinya, dan penerima butuh alat yang bisa membuka file 7z.
Yang tidak disembunyikan enkripsi
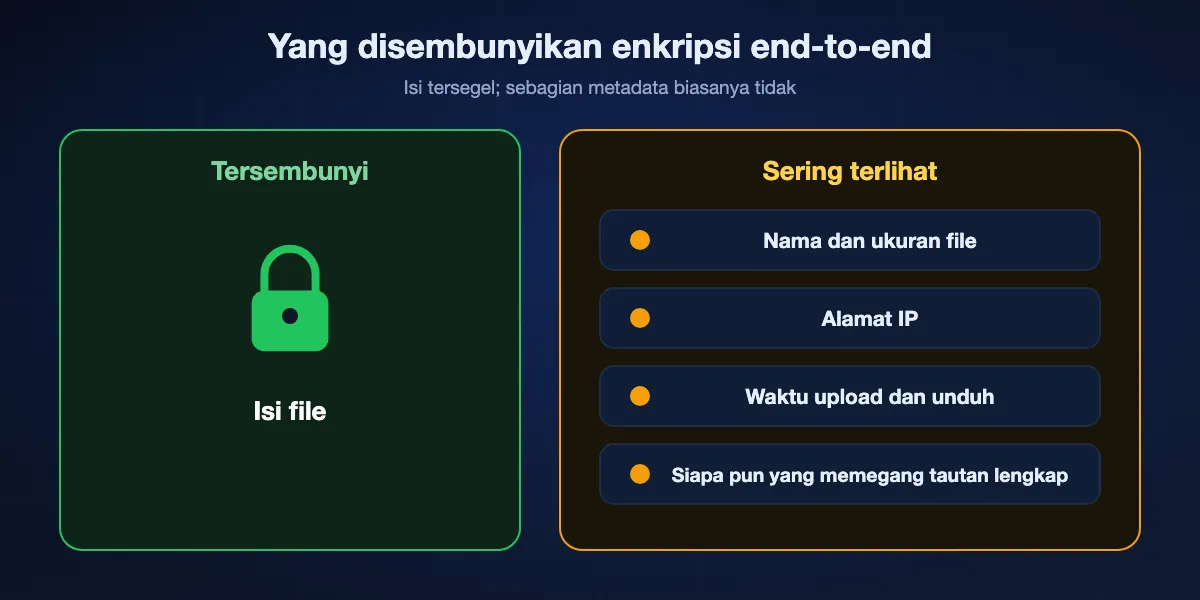
Enkripsi end-to-end melindungi isi file. Beberapa hal lain biasanya tetap terlihat, dan ada baiknya tahu apa saja.
Nama dan ukuran file
Banyak layanan butuh nama dan ukuran untuk menampilkan halaman unduhan. Upload tautan di BIShare, misalnya, mengirim nama, ukuran, dan jenis file ke server tanpa enkripsi, sementara isinya tetap terenkripsi. Jika namanya saja sudah sensitif, ganti nama file atau masukkan dulu ke arsip terenkripsi.
Siapa yang terhubung, dan kapan
Server melihat alamat IP pengirim dan penerima serta kapan mereka mengunggah dan mengunduh. Hanya jaringan seperti Tor, yang dipakai OnionShare, yang menyembunyikannya dari layanan.
Tautan adalah kuncinya
Saat kunci ada di tautan, siapa pun yang mendapat tautan lengkap bisa membuka file. Cukup email yang diteruskan, cadangan chat, atau layar yang dibagikan. Masa berlaku, unduhan sekali pakai, dan kata sandi terpisah mempersempit celah itu.
Apa yang terjadi setelah diunduh
Setelah didekripsi, file menjadi data biasa di perangkat penerima. Jika fotonya tersinkron ke cloud atau laptopnya tidak terenkripsi, perlindungan yang Anda pilih berhenti di situ.
Cara BIShare mengenkripsi, secara rinci
Karena kami meminta Anda memercayai kode kami, berikut persis apa yang dilakukannya, lengkap dengan batasannya. Kriptografinya ada di repositori publik bishare-protocol dan bishare-web.
Tautan dari browser atau aplikasi
Untuk setiap file, kunci acak 256-bit baru dibuat di perangkat Anda. File dipotong menjadi blok 1 MiB dan tiap blok disegel dengan AES-GCM memakai nonce dari salt per file dan nomor blok, dan nomor blok itu juga diikat sebagai data terautentikasi. Blok yang diacak urutannya, dihapus, atau terpotong gagal didekripsi. Kunci dikodekan setelah #k= di tautan, bagian URL yang disimpan sendiri oleh browser.
Transfer langsung antarperangkat
Kedua aplikasi menjalankan kesepakatan kunci X25519, memproses rahasia bersama lewat HKDF-SHA256 untuk mendapat kunci 32 byte, lalu mengenkripsi file per blok dengan AES-256-GCM, tiap blok dengan nonce turunannya sendiri. Setiap perangkat punya sidik jari, delapan byte pertama SHA-256 dari kunci publiknya, ditampilkan dalam heksadesimal agar Anda bisa memastikan sedang terhubung ke perangkat yang benar.
Apa yang disimpan dan dilihat server
Untuk tautan, server menyimpan ciphertext beserta nama, ukuran, dan jenis file yang diunggah, lalu menghapusnya setelah sehari atau, jika memilih sekali unduh, begitu diunduh. Untuk transfer langsung di jaringan yang sama, tak ada yang melewati server kami.
Yang belum dilakukan
Protokol ini dicakup unit test, termasuk vektor uji lintas platform, tetapi belum menjalani audit keamanan eksternal formal. Laporan kerentanan dikirim ke security@billiongroup.net.
Membagikan kunci, tautan, atau kata sandi dengan aman
Enkripsi kuat gagal jika rahasianya bepergian bersama file. Beberapa kebiasaan menutup celah itu.
Gunakan saluran kedua
Kirim file lewat email dan kata sandinya lewat SMS, atau bagikan tautan di chat dan bacakan kodenya lewat telepon. Orang yang membobol satu saluran tetap tidak punya separuh lainnya.
Persempit jendela waktu
Pilih masa berlaku terpendek yang memungkinkan, dan unduhan sekali pakai jika hanya satu orang yang butuh file. Tautan yang sudah mati kemarin tak bisa bocor besok.
Hindari grup chat dan tiket
Tautan berisi kunci yang ditempel di grup chat, tiket dukungan, atau dokumen bersama tersalin ke tempat yang tak Anda kendalikan, sering tanpa batas waktu. Kirim satu per satu.
Tatap muka, pakai kode QR
Saat penerima ada di ruangan, memindai kode QR memindahkan tautan tanpa pernah diketik, ditempel, atau tercatat di layanan pesan.
Metode mana untuk situasi apa
Pilih berdasarkan jenis file, siapa penerimanya, dan berapa lama file harus tersedia.
Kontrak, pindaian KTP, atau surat medis untuk satu orang
Tautan BIShare atau Wormhole dengan unduhan sekali pakai atau masa berlaku singkat, dikirim lewat chat pribadi.
Dokumen yang dibutuhkan klien selama berminggu-minggu
Proton Drive, dengan kata sandi di tautan dan masa berlaku yang bisa diperpanjang.
Materi dari narasumber yang harus tetap anonim
OnionShare, dengan alamat dan kunci privat ditukar lewat messenger terenkripsi.
Folder besar antarperangkat milik sendiri
Transfer langsung BIShare atau LocalSend di jaringan yang sama, agar tak ada yang diunggah ke mana pun.
Data antarserver atau terminal
magic-wormhole, yang memindahkan direktori berukuran berapa pun dengan kode pendek.
Hanya email yang diizinkan
Arsip 7-Zip dengan AES-256 dilampirkan ke email, dan frasa sandi dikirim lewat jalur lain.
Kesalahan umum yang membatalkan enkripsi
Sebagian besar kebocoran file terenkripsi tidak memecahkan sandinya. Kebocoran itu mengitarinya.
Kata sandi di pesan yang sama
Arsip dan frasa sandinya dalam satu email sama terbacanya dengan file tanpa enkripsi. Selalu pisahkan.
Frasa sandi lemah atau dipakai ulang
Enkripsi berbasis kata sandi hanya sekuat kata sandinya. Gunakan frasa panjang dan acak dari pengelola kata sandi, dan jangan pernah yang dipakai di tempat lain.
Mengandalkan enkripsi saat disimpan untuk file sensitif
Layanan yang hanya mengenkripsi di disknya sendiri tetap bisa membaca, memindai, dan menyerahkan file Anda. Untuk apa pun yang sensitif, wajibkan end-to-end.
Melupakan salinan
Unduhan yang sudah didekripsi, draf email, tangkapan layar, dan cadangan foto otomatis semuanya membuat salinan yang terbaca. Hapus di kedua sisi apa yang tak lagi dibutuhkan.
Transfer file terenkripsi: FAQ
Apa itu transfer file terenkripsi?
Memindahkan file sehingga siapa pun yang menyadapnya tak bisa membacanya. Versi terkuat adalah end-to-end: file dikunci sebelum meninggalkan pengirim, dan hanya penerima yang bisa membukanya.
Apa beda enkripsi saat transit dan end-to-end?
Enkripsi saat transit melindungi koneksi ke server, tetapi server mendekripsi dan bisa membaca file. Enkripsi end-to-end menjaga file tetap terenkripsi sampai tiba di penerima, jadi server tak pernah bisa membacanya.
Apakah WeTransfer terenkripsi end-to-end?
WeTransfer menjelaskan enkripsi saat transit dan saat disimpan, artinya sistemnya bisa mendekripsi file yang disimpan. Untuk enkripsi end-to-end dari browser, gunakan layanan seperti BIShare, Wormhole, atau Proton Drive.
Bagaimana cara mengirim file terenkripsi lewat email?
Masukkan file ke arsip 7-Zip dengan AES-256 dan frasa sandi kuat, lampirkan arsipnya, lalu kirim frasa sandi lewat saluran lain seperti telepon atau messenger terenkripsi.
Apa cara paling aman mengirim file besar?
Transfer langsung terenkripsi end-to-end antara dua perangkat, seperti BIShare di jaringan yang sama, tidak menyimpan file di mana pun. Untuk orang yang jauh, pilihan terbaik berikutnya adalah tautan end-to-end yang kedaluwarsa setelah sekali diunduh.
Apakah enkripsi end-to-end menyembunyikan nama file?
Tidak selalu. Banyak layanan, termasuk tautan BIShare, bisa melihat nama dan ukuran file meski isinya terenkripsi. Ganti nama file atau masukkan ke arsip terenkripsi jika namanya sensitif.
Apakah AES-128 lebih lemah dari AES-256 untuk transfer file?
Keduanya saat ini dianggap aman dari serangan praktis. Yang lebih penting, kunci dibuat dan disimpan di perangkat pengirim dan penerima, bukan oleh layanan.
Bisakah penyedia membaca file saya jika terenkripsi?
Dengan enkripsi saat transit atau saat disimpan, bisa, karena penyedia memegang kuncinya. Dengan enkripsi end-to-end, tidak, karena kunci tak pernah meninggalkan perangkat pengirim dan penerima.
Apakah BIShare terenkripsi end-to-end?
Ya. Tautan dienkripsi di browser atau aplikasi dengan AES-256-GCM dan kuncinya tetap di fragmen tautan, dan transfer langsung memakai kunci yang disepakati kedua perangkat. Server bisa melihat nama dan ukuran file upload tautan, dan protokolnya belum diaudit pihak luar.
Apakah BIShare gratis?
Ya. Tidak berbayar, kode sumbernya diterbitkan dengan lisensi MIT, dan berjalan tanpa pendaftaran maupun iklan.
Kirim file yang hanya bisa dibuka penerima
Gratis dan open source. Enkripsi tautan di browser Anda, atau kirim langsung antarperangkat dengan kunci yang tak pernah meninggalkannya.