
Transfert de fichiers chiffré
Le transfert de fichiers chiffré, bien expliqué
Presque tous les services d'envoi de fichiers se disent aujourd'hui chiffrés, et presque tous disent vrai sur quelque chose. Reste à savoir quoi. Un lien peut être protégé par HTTPS jusqu'au serveur, dormir chiffré sur un disque que le fournisseur sait ouvrir, ou être verrouillé sur votre appareil avec une clé que le fournisseur ne voit jamais. Seule la dernière option tient à l'écart de votre fichier l'entreprise elle-même, quiconque la pirate et quiconque peut la contraindre à le livrer. Ce guide distingue les trois types de chiffrement, vous donne un test pour les reconnaître sur n'importe quel service en une minute, classe sept façons d'envoyer un fichier que l'intermédiaire ne peut pas lire, et dit honnêtement ce que le chiffrement ne cache pas, y compris pour notre propre produit. Notre BIShare fait partie des sept : gratuit et sous licence MIT, il chiffre les liens dans votre navigateur avec AES-256-GCM et envoie d'appareil à appareil avec des clés négociées entre les deux appareils. Aucun compte requis.
BIShare est notre produit : tenez-en compte dans le classement. Son code de chiffrement est public, et cette page dit ce qu'il ne protège pas aussi clairement que pour les autres.
Réponse rapide
- Cherchez « de bout en bout », pas seulement « chiffré » : HTTPS et le chiffrement au repos laissent le fournisseur ouvrir votre fichier. De bout en bout signifie que seuls l'expéditeur et le destinataire détiennent la clé.
- Un test d'une minute : si le service affiche un aperçu de votre fichier dans son application web ou peut vous rendre l'accès quand vous perdez le lien, il n'est pas de bout en bout.
- Le plus simple depuis un navigateur : BIShare ou Wormhole chiffrent avant l'envoi et placent la clé dans le lien ; le destinataire n'a qu'à cliquer.
- Des fichiers qui doivent rester en ligne des semaines : Proton Drive conserve des fichiers chiffrés de bout en bout dans votre compte et les partage par lien avec mot de passe facultatif.
- Vous devez aussi cacher qui envoie : OnionShare sert le fichier depuis votre propre ordinateur via Tor.
- N'importe quel canal, même un e-mail classique : placez le fichier dans une archive 7-Zip en AES-256 avec un mot de passe solide, et transmettez le mot de passe par un autre moyen.
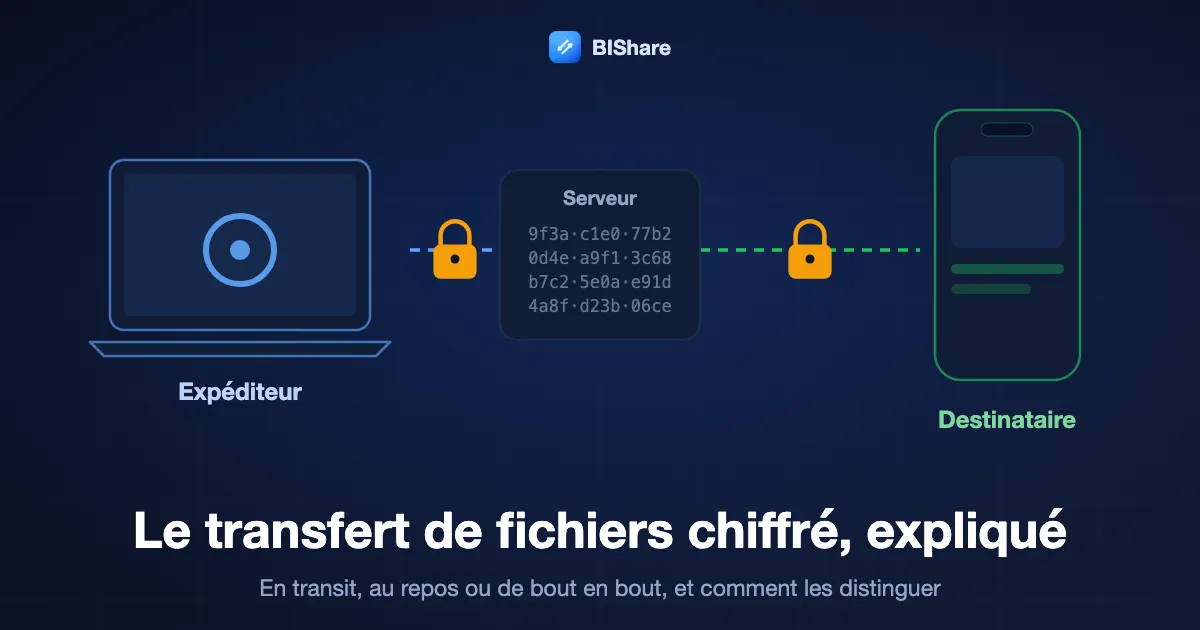
Trois types de chiffrement derrière un seul mot
Quand un service affirme que vos fichiers sont chiffrés, il parle en général de l'une de trois choses différentes. Elles protègent contre des personnes différentes.
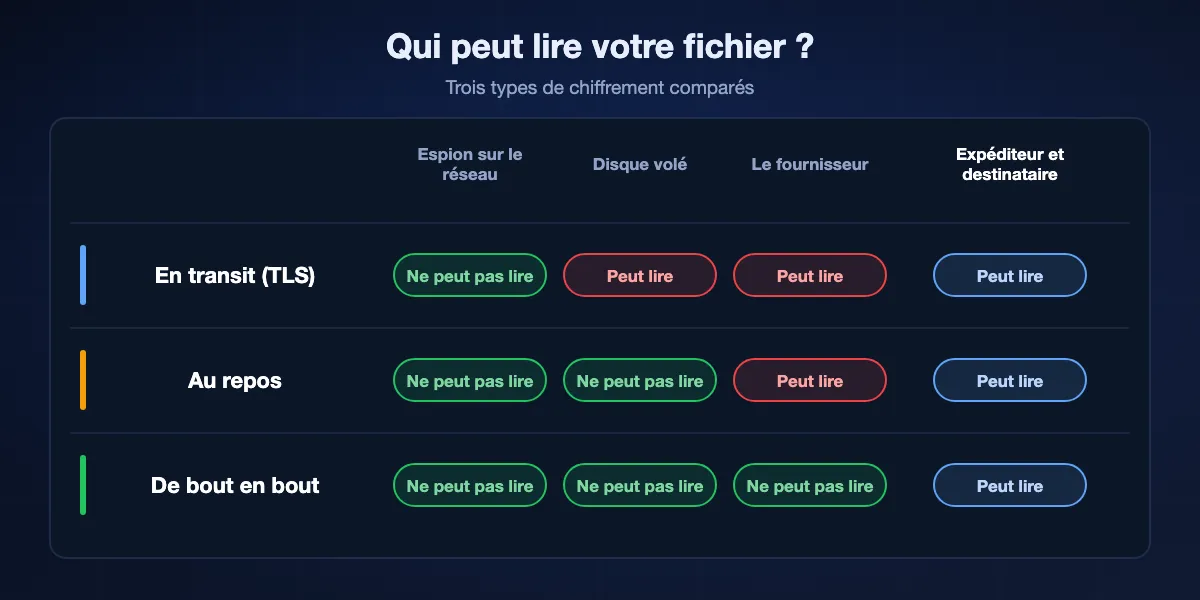
Chiffrement en transit
La connexion entre votre navigateur ou application et le serveur est enveloppée dans TLS, le cadenas de la barre d'adresse. Cela empêche quelqu'un sur le Wi-Fi du café ou chez votre fournisseur d'accès de lire l'envoi. Cela ne sert plus à rien une fois le fichier arrivé, car le serveur déchiffre la connexion pour le recevoir. Tout service sérieux le fait : c'est un minimum, pas un atout.
Chiffrement au repos
Le fournisseur chiffre le fichier sur ses disques, pour qu'un disque volé ou une sauvegarde négligée ne le divulgue pas. Mais il détient les clés et déchiffre le fichier dès que ses systèmes en ont besoin : aperçus, antivirus, recherche ou réquisition. Un employé disposant des droits, un attaquant dans le réseau ou une décision de justice peuvent atteindre le fichier lisible.
Chiffrement de bout en bout
Le fichier est chiffré sur l'appareil de l'expéditeur avant de partir, et seul l'appareil du destinataire peut le déchiffrer. Le service stocke ou relaie des octets illisibles et n'a jamais la clé. Si l'entreprise est piratée ou sommée de livrer des fichiers, elle n'a rien de lisible à fournir. C'est le seul type qui vous protège de l'intermédiaire lui-même.
Pourquoi le marketing les confond
Des formules comme niveau bancaire, qualité militaire ou 256 bits décrivent la robustesse d'un algorithme, pas qui détient la clé. Un service peut utiliser AES-256 au repos et lire quand même chaque fichier. La vraie question reste : où est la clé ?
Comment savoir si un service est vraiment de bout en bout
Pas besoin de lire du code pour obtenir une bonne réponse. Ces vérifications prennent une minute sur n'importe quel site d'envoi.
Peut-il afficher un aperçu ?
Si l'application web du fournisseur affiche la miniature de votre photo ou la première page de votre PDF, ses serveurs peuvent lire le fichier. Les services de bout en bout déchiffrent les aperçus dans votre navigateur ou n'en affichent aucun.
Peut-il vous rendre l'accès ?
Si vous perdez le lien ou oubliez le mot de passe et que le support peut restaurer le fichier, le fournisseur détient une clé. Avec un vrai chiffrement de bout en bout, clé perdue signifie fichier perdu, et les bons services le disent clairement.
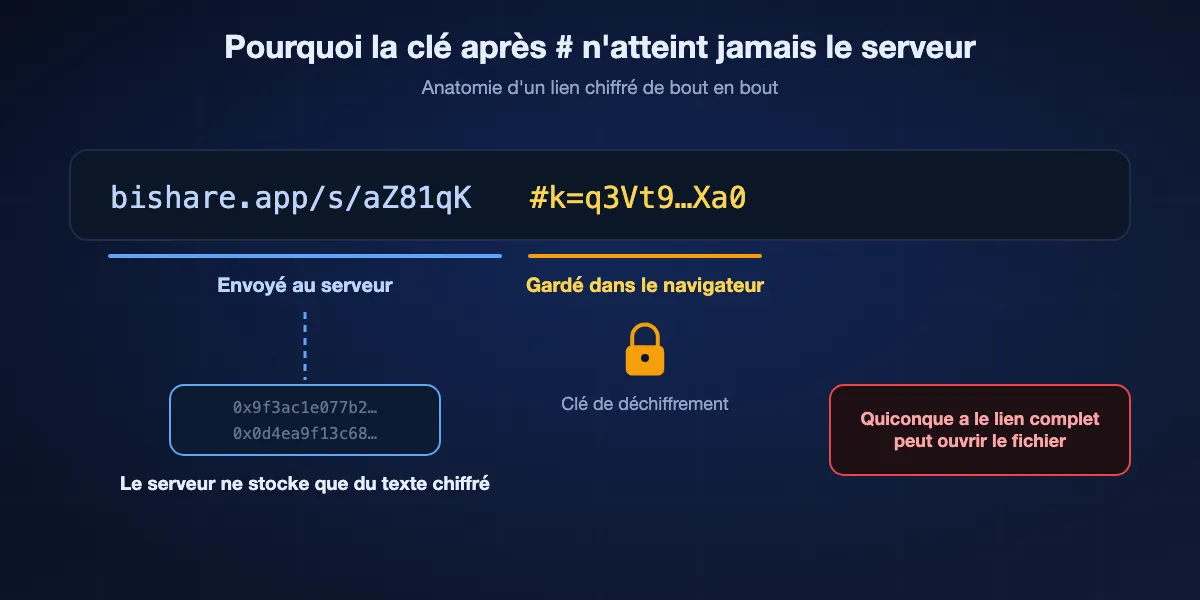
Où se trouve la clé dans le lien ?
Beaucoup de services de liens de bout en bout placent la clé après un # dans l'URL. Les navigateurs n'envoient jamais cette partie au serveur, qui stocke donc le fichier sans moyen de l'ouvrir. Un lien sans fragment et sans mot de passe séparé signifie en général que le serveur peut déchiffrer.
La page sécurité nomme-t-elle la conception ?
Un service crédible nomme ses algorithmes, explique où les clés sont créées et publie du code ou un audit. Des promesses floues sans un mot sur les clés sont un signal d'alerte.
Que dit-il des métadonnées ?
Même les services de bout en bout solides voient souvent les noms de fichiers, les tailles, les adresses IP et les horaires. Un fournisseur franc sur ce point mérite plus de confiance qu'un autre qui promet de ne rien voir du tout.
Sept façons d'envoyer un fichier chiffré de bout en bout, classées
Toutes les options ci-dessous rendent le fichier illisible pour le service intermédiaire. Elles diffèrent par ce que chacun doit installer, la durée de disponibilité du fichier et ce qu'elles protègent d'autre.
BIShare
Meilleur choix polyvalent : liens chiffrés dans le navigateur et transferts directs entre appareils
Navigateur sur bishare.app, applications Android, iPhone, Windows, macOS, Linux · MIT · liens : AES-256-GCM dans le navigateur, clé après #k= dans l'URL, jusqu'à 100 Go pendant 24 heures · direct : accord de clés X25519, HKDF-SHA256, AES-256-GCM · sans compte
BIShare couvre les deux manières d'envoyer des fichiers. Pour un lien, le navigateur ou l'application génère une clé aléatoire de 256 bits, chiffre le fichier par blocs de 1 Mio en AES-GCM, n'envoie que du texte chiffré et place la clé dans le fragment du lien, qui n'atteint jamais le serveur. Pour des appareils proches, les applications s'accordent sur une clé via X25519, la dérivent avec HKDF-SHA256 et chiffrent chaque bloc en AES-256-GCM, et chaque appareil affiche une courte empreinte à comparer. La cryptographie se trouve dans une bibliothèque Rust publique.
À savoir : Le serveur voit les noms et tailles des fichiers envoyés par lien, le code du protocole n'a pas encore fait l'objet d'un audit externe formel, et les liens expirent après 24 heures.
Wormhole
Meilleur lien chiffré rapide depuis n'importe quel navigateur
Navigateur · gratuit · jusqu'à 10 Go · AES-GCM avec clés de 128 bits selon la RFC 8188, chiffré avant l'envoi · fichiers jusqu'à 5 Go stockés 24 heures, plus gros en pair à pair · bibliothèque de chiffrement open source
Wormhole chiffre dans le navigateur avant que quoi que ce soit ne parte, ses serveurs ne gardent donc du texte chiffré qu'une journée au plus. Il s'utilise vite sur un ordinateur prêté et ne demande rien à installer d'un côté comme de l'autre. Sa FAQ détaille le schéma et publie la bibliothèque de chiffrement en flux, mais pas le service complet.
À savoir : Le code complet du client et du serveur n'est pas publié, le plafond est de 10 Go, et les envois de plus de 5 Go exigent votre onglet ouvert.
Proton Drive
Idéal pour des fichiers qui doivent rester téléchargeables des semaines
Web, Windows, macOS, Android, iOS · stockage chiffré de bout en bout · offre gratuite de 5 Go · liens avec mot de passe et expiration facultatifs · aucun compte pour le destinataire · applications open source et auditées
Proton Drive est un stockage en ligne fondé sur le chiffrement de bout en bout, par l'entreprise derrière Proton Mail. Envoyez une fois, créez un lien, ajoutez un mot de passe ou une date d'expiration ; le destinataire l'ouvre dans un navigateur sans inscription. Comme les fichiers vivent dans votre compte, ils restent disponibles aussi longtemps que vous le souhaitez, au lieu d'une course contre 24 heures.
À savoir : Il faut un compte Proton, les 5 Go gratuits sont partagés avec tout ce que vous stockez, et le service est pensé pour le stockage plutôt que pour des envois ponctuels rapides.
OnionShare
Idéal quand vous avez aussi besoin d'anonymat
Windows, macOS, Linux · open source · lance un serveur web sur votre ordinateur en service onion Tor · adresse plus clé privée · aucun serveur tiers ne détient le fichier
OnionShare transforme votre propre ordinateur en site privé et temporaire accessible uniquement via Tor. Vous transmettez l'adresse onion et sa clé privée ; le destinataire les colle dans Tor Browser et récupère le fichier directement sur votre machine. Aucune entreprise ne stocke le fichier, et Tor masque d'où se connecte chaque partie.
À savoir : Votre ordinateur doit rester allumé et connecté jusqu'à la fin du téléchargement, le destinataire a besoin de Tor Browser, et Tor est plus lent qu'une connexion directe.
magic-wormhole
Idéal pour les utilisateurs techniques qui déplacent des fichiers entre ordinateurs
Ligne de commande sous macOS, Linux, Windows · MIT · codes courts à usage unique · chiffré de bout en bout par échange de clés authentifié par mot de passe · serveur mailbox et relais de transit · toute taille, fichiers et dossiers
Tapez wormhole send et un nom de fichier, lisez le code court affiché, et l'autre personne tape wormhole receive et le code. Les deux machines utilisent ce code pour s'accorder sur une clé, le relais au milieu ne transporte donc que des données chiffrées. Il gère fichiers et répertoires de toute taille et sert souvent à déplacer des données entre serveurs.
À savoir : Les deux côtés doivent avoir l'outil installé et un terminal, et il n'est pas conçu pour envoyer à des personnes non techniques.
LocalSend
Idéal pour des appareils sur le même réseau, sans internet
Android, iOS, Windows, macOS, Linux · Apache 2.0 · HTTPS entre appareils avec un certificat par appareil · réseau local uniquement · aucun serveur
Quand l'expéditeur et le destinataire partagent un Wi-Fi, LocalSend fait passer les fichiers directement entre les appareils en HTTPS chiffré, sans serveur au milieu. Rien n'est envoyé nulle part, la question de ce qu'un fournisseur peut lire ne se pose donc pas.
À savoir : Il ne joint que les appareils du même réseau local, et chaque appareil doit avoir l'application.
Archive 7-Zip en AES-256
Idéal quand vous devez passer par l'e-mail ou un canal peu sûr
7-Zip gratuit pour Windows, outils compatibles sous macOS et Linux · format 7z avec AES-256 et mot de passe · fonctionne avec n'importe quel transport, de l'e-mail à la clé USB
Chiffrer le fichier lui-même rend le transport indifférent. Créez une archive 7z dans 7-Zip, choisissez AES-256 et une longue phrase secrète, puis envoyez l'archive par e-mail, cloud ou autre. Transmettez la phrase secrète séparément, par téléphone ou messagerie chiffrée. C'est la méthode la plus ancienne de la liste et l'une des plus fiables.
À savoir : Toute la sécurité repose sur la phrase secrète, le destinataire doit avoir un logiciel qui ouvre le 7z, et c'est à vous de transmettre cette phrase en toute sécurité.
En un coup d'œil
| Critère | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | Archive 7-Zip |
|---|---|---|---|---|---|---|
| Le service ne peut pas lire le fichier | ||||||
| Le destinataire n'installe rien | ||||||
| L'expéditeur peut se déconnecter après l'envoi | ||||||
| Gère des fichiers de plus de 10 Go | ||||||
| Cache qui envoie | ||||||
| Client open source |
En septembre 2026. Les destinataires d'un lien BIShare n'ont besoin que d'un navigateur ; l'envoi d'appareil à appareil exige l'application aux deux bouts. Wormhole stocke les fichiers jusqu'à 5 Go pendant 24 heures et fait passer les plus gros de navigateur à navigateur jusqu'à 10 Go, et publie sa bibliothèque de chiffrement plutôt que le client complet. L'offre gratuite de Proton Drive propose 5 Go de stockage. Les destinataires OnionShare ont besoin de Tor Browser. magic-wormhole exige son outil en ligne de commande sur les deux machines. Une archive 7-Zip ne vaut que sa phrase secrète, et le destinataire doit avoir un outil qui ouvre les fichiers 7z.
Ce que le chiffrement ne cache pas
Le chiffrement de bout en bout protège le contenu d'un fichier. D'autres éléments restent souvent visibles, et mieux vaut savoir lesquels.
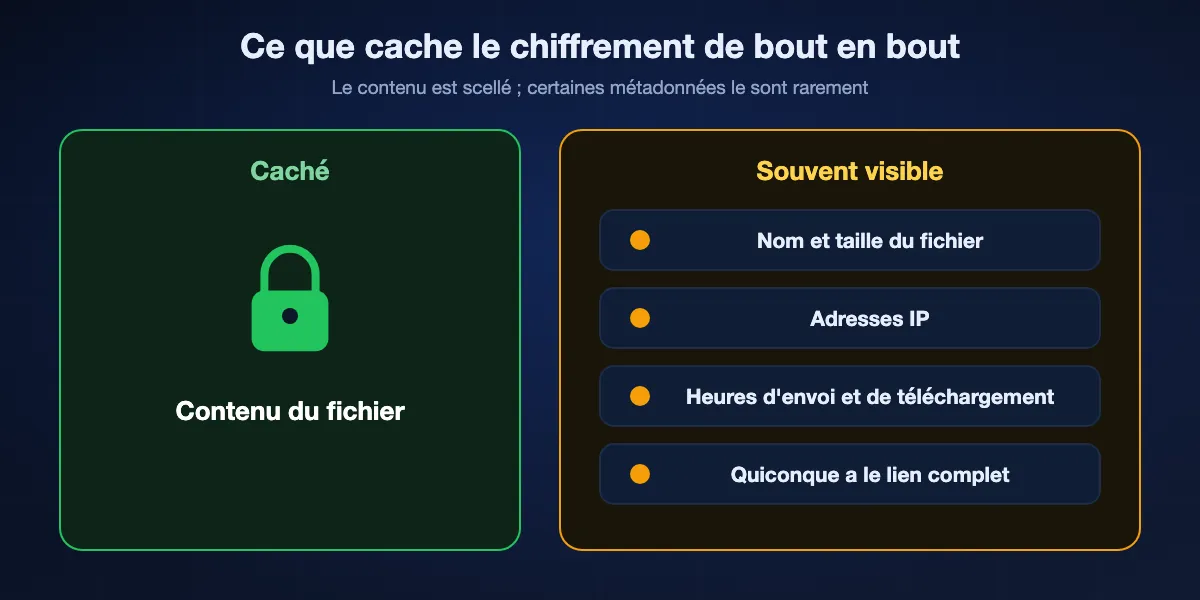
Noms et tailles de fichiers
Beaucoup de services ont besoin d'un nom et d'une taille pour afficher une page de téléchargement. Les envois par lien de BIShare, par exemple, transmettent au serveur le nom, la taille et le type en clair, tandis que le contenu reste chiffré. Si le nom lui-même est sensible, renommez le fichier ou placez-le d'abord dans une archive chiffrée.
Qui s'est connecté, et quand
Le serveur voit les adresses IP de l'expéditeur et des destinataires, et les heures d'envoi et de téléchargement. Seul un réseau comme Tor, utilisé par OnionShare, masque cela au service.
Le lien est la clé
Quand la clé voyage dans le lien, quiconque obtient le lien complet peut ouvrir le fichier. Un e-mail transféré, une sauvegarde de discussion ou un écran partagé suffisent. Les dates d'expiration, le téléchargement unique et un mot de passe séparé réduisent cette fenêtre.
Ce qui se passe après le téléchargement
Une fois déchiffré, le fichier redevient une donnée ordinaire sur l'appareil du destinataire. Si ses photos se synchronisent dans un cloud ou si son portable n'est pas chiffré, la protection choisie s'arrête là.
Comment BIShare chiffre, en détail
Puisque nous vous demandons de faire confiance à notre code, voici exactement ce qu'il fait, limites comprises. La cryptographie se trouve dans les dépôts publics bishare-protocol et bishare-web.
Liens depuis le navigateur ou l'application
Une nouvelle clé aléatoire de 256 bits est générée sur votre appareil pour chaque fichier. Le fichier est découpé en blocs de 1 Mio, chacun scellé en AES-GCM avec un nonce formé d'un sel propre au fichier et du numéro de bloc, ce numéro étant aussi lié comme donnée authentifiée. Les blocs réordonnés, supprimés ou tronqués ne se déchiffrent pas. La clé est encodée après #k= dans le lien, une partie de l'URL que les navigateurs gardent pour eux.
Transferts directs entre appareils
Les deux applications effectuent un accord de clés X25519, font passer le secret partagé par HKDF-SHA256 pour obtenir une clé de 32 octets, puis chiffrent le fichier par blocs en AES-256-GCM, chaque bloc avec son propre nonce dérivé. Chaque appareil possède une empreinte, les huit premiers octets du SHA-256 de sa clé publique, affichée en hexadécimal pour vérifier que vous parlez au bon appareil.
Ce que le serveur stocke et voit
Pour les liens, le serveur stocke le texte chiffré ainsi que le nom, la taille et le type du fichier envoyé, et le supprime au bout d'une journée ou, en téléchargement unique, dès qu'il a été récupéré. Pour les transferts directs sur le même réseau, rien ne passe par nos serveurs.
Ce qui n'a pas encore été fait
Le protocole est couvert par des tests unitaires, dont des vecteurs de test multiplateformes, mais n'a pas encore fait l'objet d'un audit de sécurité externe formel. Les signalements de vulnérabilités sont à envoyer à security@billiongroup.net.
Transmettre la clé, le lien ou le mot de passe en sécurité
Un chiffrement solide échoue si le secret voyage à côté du fichier. Quelques habitudes comblent cette faille.
Utiliser un second canal
Envoyez le fichier par e-mail et le mot de passe par SMS, ou partagez le lien dans une messagerie et lisez le code au téléphone. Quiconque compromet un canal n'a toujours pas l'autre moitié.
Réduire la fenêtre
Choisissez l'expiration la plus courte possible, et le téléchargement unique quand une seule personne a besoin du fichier. Un lien mort hier ne peut pas fuiter demain.
Éviter les groupes et les tickets
Les liens avec clé collés dans des discussions de groupe, des tickets d'assistance ou des documents partagés sont copiés dans des endroits que vous ne maîtrisez pas, souvent sans limite de durée. Envoyez-les en tête-à-tête.
En personne, utiliser un QR code
Quand le destinataire est dans la pièce, scanner un QR code transmet le lien sans qu'il soit tapé, collé ou enregistré dans une messagerie.
Quelle méthode pour quelle situation
Choisissez selon la nature du fichier, qui le reçoit et combien de temps il doit rester disponible.
Un contrat, une pièce d'identité ou un courrier médical pour une personne
Un lien BIShare ou Wormhole en téléchargement unique ou à courte expiration, envoyé par une messagerie privée.
Des documents dont un client aura besoin pendant des semaines
Proton Drive, avec un mot de passe sur le lien et une expiration que vous pouvez prolonger.
Des éléments d'une source qui doit rester anonyme
OnionShare, l'adresse et la clé privée échangées via une messagerie chiffrée.
De gros dossiers entre vos propres appareils
Un transfert direct BIShare ou LocalSend sur le même réseau, pour que rien ne soit envoyé ailleurs.
Des données entre serveurs ou terminaux
magic-wormhole, qui gère des répertoires de toute taille avec un code court.
Seul l'e-mail est autorisé
Une archive 7-Zip en AES-256 en pièce jointe, la phrase secrète envoyée par un autre moyen.
Erreurs courantes qui annulent le chiffrement
La plupart des fuites de fichiers chiffrés ne cassent pas l'algorithme. Elles le contournent.
Le mot de passe dans le même message
Une archive et sa phrase secrète dans le même e-mail sont aussi lisibles que le fichier seul. Séparez-les toujours.
Phrases secrètes faibles ou réutilisées
Un chiffrement par mot de passe ne vaut que ce mot de passe. Utilisez une phrase longue et aléatoire issue d'un gestionnaire de mots de passe, jamais une que vous utilisez ailleurs.
Se fier au chiffrement au repos pour des fichiers sensibles
Un service qui chiffre seulement sur ses propres disques peut toujours lire, analyser et livrer votre fichier. Pour tout ce qui est sensible, exigez le bout en bout.
Oublier les copies
Téléchargements déchiffrés, brouillons d'e-mail, captures d'écran et sauvegardes automatiques de photos créent des copies lisibles. Supprimez des deux côtés ce dont vous n'avez plus besoin.
Transfert de fichiers chiffré : FAQ
Qu'est-ce qu'un transfert de fichiers chiffré ?
Faire passer un fichier de sorte que personne qui l'intercepte ne puisse le lire. La forme la plus forte est le bout en bout : le fichier est verrouillé avant de quitter l'expéditeur, et seul le destinataire peut l'ouvrir.
Quelle différence entre chiffrement en transit et de bout en bout ?
Le chiffrement en transit protège la connexion vers le serveur, mais le serveur déchiffre et peut lire le fichier. Le chiffrement de bout en bout garde le fichier chiffré jusqu'au destinataire, le serveur ne peut donc jamais le lire.
WeTransfer est-il chiffré de bout en bout ?
WeTransfer décrit un chiffrement en transit et au repos, ce qui signifie que ses systèmes peuvent déchiffrer les fichiers stockés. Pour du bout en bout depuis un navigateur, utilisez un service comme BIShare, Wormhole ou Proton Drive.
Comment envoyer un fichier chiffré par e-mail ?
Placez le fichier dans une archive 7-Zip en AES-256 avec une phrase secrète solide, joignez l'archive et transmettez la phrase par un autre canal, comme un appel ou une messagerie chiffrée.
Quel est le moyen le plus sûr d'envoyer un gros fichier ?
Un transfert direct chiffré de bout en bout entre les deux appareils, comme BIShare sur le même réseau, ne stocke le fichier nulle part. Pour quelqu'un d'éloigné, un lien de bout en bout qui expire après un téléchargement est la meilleure alternative.
Le chiffrement de bout en bout cache-t-il le nom du fichier ?
Pas toujours. Beaucoup de services, dont les liens BIShare, voient les noms et tailles de fichiers même si le contenu est chiffré. Renommez le fichier ou placez-le dans une archive chiffrée si le nom est sensible.
AES-128 est-il plus faible qu'AES-256 pour un transfert de fichiers ?
Les deux sont aujourd'hui considérés comme sûrs face aux attaques pratiques. L'essentiel est que la clé soit créée et conservée sur les appareils de l'expéditeur et du destinataire plutôt que par le service.
Le fournisseur peut-il lire mes fichiers s'ils sont chiffrés ?
Avec un chiffrement en transit ou au repos, oui, car il détient les clés. Avec un chiffrement de bout en bout, non, car la clé ne quitte jamais les appareils de l'expéditeur et du destinataire.
BIShare est-il chiffré de bout en bout ?
Oui. Les liens sont chiffrés dans le navigateur ou l'application en AES-256-GCM et la clé reste dans le fragment du lien, et les transferts directs utilisent des clés négociées entre les deux appareils. Le serveur voit les noms et tailles des envois par lien, et le protocole n'a pas encore été audité en externe.
BIShare est-il gratuit ?
Oui. Il ne coûte rien, son code est publié sous MIT, et il fonctionne sans inscription ni publicité.
Envoyez des fichiers que seul le destinataire peut ouvrir
Gratuit et open source. Chiffrez un lien dans votre navigateur, ou envoyez directement entre vos appareils avec des clés qui ne les quittent jamais.