
Verschlüsselte Dateiübertragung
Verschlüsselte Dateiübertragung, richtig erklärt
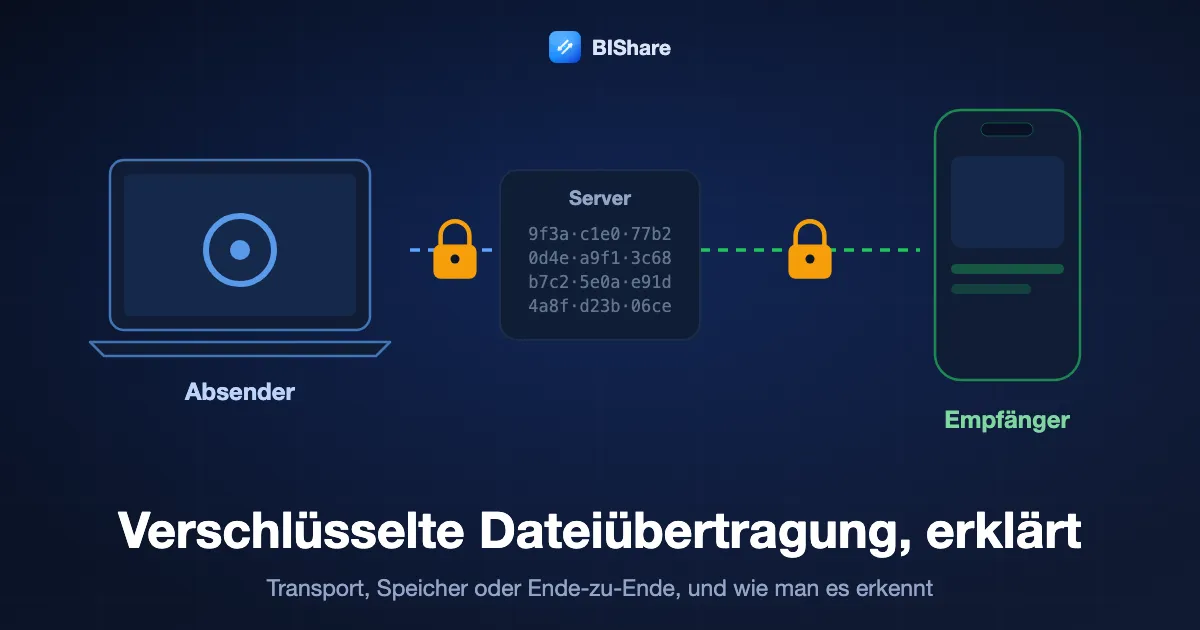
Fast jeder Dateiübertragungsdienst nennt sich inzwischen verschlüsselt, und fast alle sagen damit über irgendetwas die Wahrheit. Die Frage ist, worüber. Ein Link kann auf dem Weg zum Server per HTTPS geschützt sein, verschlüsselt auf einer Festplatte liegen, die der Anbieter öffnen kann, oder auf Ihrem Gerät mit einem Schlüssel verschlossen werden, den der Anbieter nie sieht. Nur die letzte Variante hält das Unternehmen selbst, jeden, der es hackt, und jeden, der es zur Herausgabe zwingen kann, von Ihrer Datei fern. Dieser Ratgeber trennt die drei Arten der Verschlüsselung, gibt Ihnen einen Test, mit dem Sie sie bei jedem Dienst in einer Minute unterscheiden, bewertet sieben Wege, eine Datei zu senden, die der Transporteur nicht lesen kann, und sagt ehrlich, was Verschlüsselung nicht verbirgt, auch bei unserem eigenen Produkt. Unser eigenes BIShare ist unter den sieben: kostenlos und MIT-lizenziert, verschlüsselt es Links im Browser mit AES-256-GCM und sendet von Gerät zu Gerät mit Schlüsseln, die die beiden Geräte untereinander aushandeln. Kein Konto nötig.
BIShare ist unser Produkt, beziehen Sie das ins Ranking ein. Sein Verschlüsselungscode ist öffentlich, und diese Seite nennt, was er nicht schützt, genauso deutlich wie bei den anderen.
Kurze Antwort
- Achten Sie auf Ende-zu-Ende, nicht nur auf „verschlüsselt“: HTTPS und Verschlüsselung im Speicher lassen den Anbieter Ihre Datei trotzdem öffnen. Ende-zu-Ende heißt, nur Absender und Empfänger halten den Schlüssel.
- Ein Test in einer Minute: Kann der Dienst in seiner Web-App eine Vorschau Ihrer Datei zeigen oder den Zugriff wiederherstellen, wenn Sie den Link verlieren, ist er nicht Ende-zu-Ende.
- Am einfachsten aus dem Browser: BIShare oder Wormhole verschlüsseln vor dem Hochladen und legen den Schlüssel in den Link, der Empfänger muss nur klicken.
- Dateien, die wochenlang online bleiben müssen: Proton Drive hält Ende-zu-Ende-verschlüsselte Dateien in Ihrem Konto und teilt sie per Link mit optionalem Passwort.
- Sie müssen auch verbergen, wer sendet: OnionShare stellt die Datei von Ihrem eigenen Computer über Tor bereit.
- Jeder beliebige Kanal, sogar normale E-Mail: Packen Sie die Datei in ein 7-Zip-Archiv mit AES-256 und starkem Passwort, und schicken Sie das Passwort auf anderem Weg.
Drei Arten der Verschlüsselung hinter einem Wort
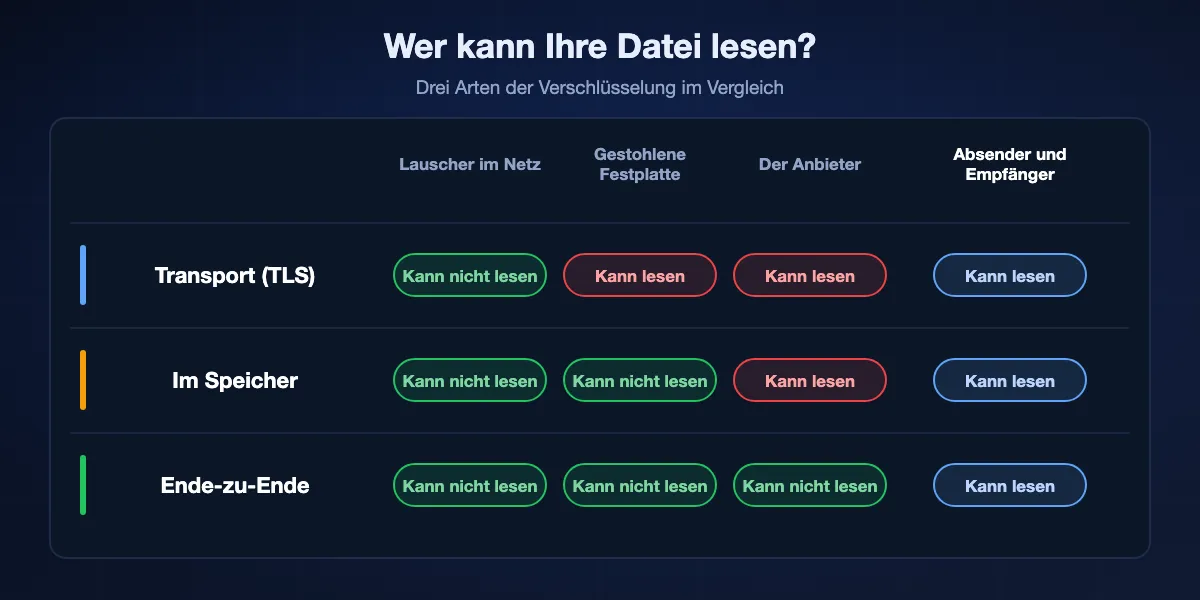
Wenn ein Dienst sagt, Ihre Dateien seien verschlüsselt, meint er meist eines von drei verschiedenen Dingen. Sie schützen vor unterschiedlichen Leuten.
Verschlüsselung beim Transport
Die Verbindung zwischen Ihrem Browser oder Ihrer App und dem Server ist per TLS geschützt, das Schloss in der Adressleiste. So kann niemand im Café-WLAN oder bei Ihrem Internetanbieter den Upload mitlesen. Sobald die Datei ankommt, hilft das nicht mehr, denn der Server entschlüsselt die Verbindung, um sie zu empfangen. Jeder seriöse Dienst macht das, es ist also Grundausstattung, kein Merkmal.
Verschlüsselung im Speicher
Der Anbieter verschlüsselt die Datei auf seinen Festplatten, damit eine gestohlene Platte oder ein nachlässiges Backup sie nicht preisgibt. Die Schlüssel hält aber der Anbieter, und er entschlüsselt die Datei, wann immer seine Systeme es brauchen, für Vorschauen, Virenscans, Suche oder eine behördliche Anfrage. Mitarbeitende mit genügend Rechten, ein Angreifer im Netzwerk oder ein Gerichtsbeschluss erreichen die lesbare Datei.
Ende-zu-Ende-Verschlüsselung
Die Datei wird auf dem Gerät des Absenders verschlüsselt, bevor sie es verlässt, und nur das Gerät des Empfängers kann sie entschlüsseln. Der Dienst speichert oder leitet unlesbare Bytes weiter und hat den Schlüssel nie. Wird das Unternehmen gehackt oder zur Herausgabe verpflichtet, hat es nichts Lesbares. Nur diese Art schützt Sie vor dem Transporteur selbst.
Warum Werbung sie verwischt
Begriffe wie Bank-Standard, militärische Verschlüsselung oder 256 Bit beschreiben die Stärke eines Verfahrens, nicht, wer den Schlüssel hat. Ein Dienst kann im Speicher AES-256 verwenden und trotzdem jede Datei lesen. Die ehrliche Frage lautet immer: Wo liegt der Schlüssel?
So erkennen Sie, ob ein Dienst wirklich Ende-zu-Ende verschlüsselt
Sie müssen keinen Quellcode lesen, um eine gute Antwort zu bekommen. Diese Prüfungen dauern bei jeder Übertragungsseite eine Minute.
Kann er eine Vorschau zeigen?
Zeigt die Web-App des Anbieters ein Vorschaubild Ihres Fotos oder die erste Seite Ihres PDFs, können seine Server die Datei lesen. Ende-zu-Ende-Dienste entschlüsseln Vorschauen im Browser oder zeigen gar keine.
Kann er den Zugriff für Sie wiederherstellen?
Wenn Sie Link oder Passwort verlieren und der Support die Datei zurückholen kann, hat der Anbieter einen Schlüssel. Bei echter Ende-zu-Ende-Verschlüsselung bedeutet ein verlorener Schlüssel eine verlorene Datei, und gute Dienste sagen das klar.
Wo steckt der Schlüssel im Link?
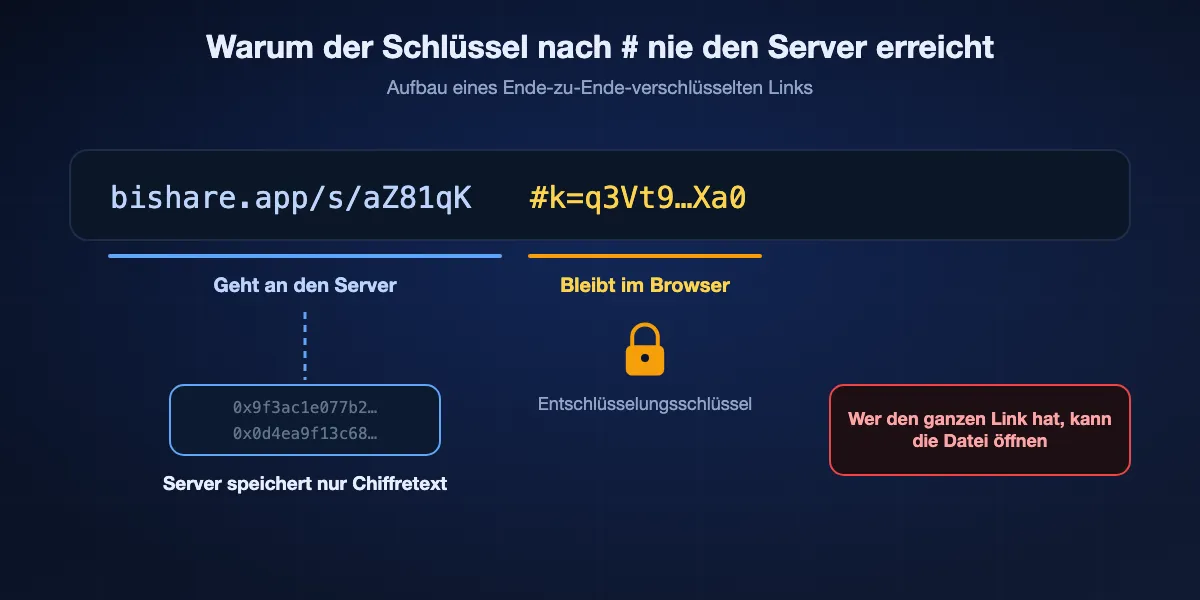
Viele Ende-zu-Ende-Linkdienste setzen den Schlüssel hinter ein # in der URL. Browser senden diesen Teil nie an den Server, der Dienst speichert die Datei also ohne die Mittel, sie zu öffnen. Ein Link ohne Fragment und ohne separates Passwort bedeutet meist, dass der Server entschlüsseln kann.
Nennt die Sicherheitsseite das Verfahren?
Ein glaubwürdiger Dienst nennt seine Algorithmen, erklärt, wo Schlüssel entstehen, und veröffentlicht Code oder ein Audit. Vage Aussagen ohne ein Wort über Schlüssel sind ein Warnsignal.
Was sagt er über Metadaten?
Selbst starke Ende-zu-Ende-Dienste sehen meist Dateinamen, Größen, IP-Adressen und Zeitpunkte. Ein Anbieter, der das offen sagt, verdient mehr Vertrauen als einer, der verspricht, gar nichts zu sehen.
Sieben Wege, eine Datei Ende-zu-Ende-verschlüsselt zu senden, im Ranking
Jede Option unten hält die Datei für den Dienst in der Mitte unlesbar. Sie unterscheiden sich darin, wer was installieren muss, wie lange die Datei verfügbar bleibt und was sie sonst noch schützen.
BIShare
Bester Allrounder: verschlüsselte Links im Browser und direkte Übertragung zwischen Geräten
Browser unter bishare.app, Apps für Android, iPhone, Windows, macOS, Linux · MIT · Links: AES-256-GCM im Browser, Schlüssel nach #k= in der URL, bis 100 GB für 24 Stunden · direkt: X25519-Schlüsseleinigung, HKDF-SHA256, AES-256-GCM · kein Konto
BIShare deckt beide Arten ab, wie Menschen Dateien senden. Für einen Link erzeugt Browser oder App einen zufälligen 256-Bit-Schlüssel, verschlüsselt die Datei in 1-MiB-Blöcken mit AES-GCM, lädt nur Chiffretext hoch und legt den Schlüssel ins Link-Fragment, das den Server nie erreicht. Für Geräte in der Nähe einigen sich die Apps per X25519 auf einen Schlüssel, leiten ihn mit HKDF-SHA256 ab und verschlüsseln jeden Block mit AES-256-GCM, und jedes Gerät zeigt einen kurzen Fingerabdruck zum Vergleichen. Die Kryptografie steckt in einer öffentlichen Rust-Bibliothek.
Zu beachten: Dateinamen und Größen von Link-Uploads sieht der Server, der Protokollcode hatte noch kein formelles externes Audit, und Links laufen nach 24 Stunden ab.
Wormhole
Bester schneller verschlüsselter Link aus jedem Browser
Browser · kostenlos · bis 10 GB · AES-GCM mit 128-Bit-Schlüsseln nach RFC 8188, vor dem Hochladen verschlüsselt · Dateien bis 5 GB 24 Stunden gespeichert, größere Peer-to-Peer · Verschlüsselungsbibliothek quelloffen
Wormhole verschlüsselt im Browser, bevor etwas das Gerät verlässt, seine Server halten also höchstens einen Tag lang Chiffretext. Auf einem geliehenen Computer ist es schnell benutzt, auf keiner Seite muss etwas installiert werden. Die FAQ nennt das Verfahren konkret und veröffentlicht die Streaming-Verschlüsselungsbibliothek, wenn auch nicht den ganzen Dienst.
Zu beachten: Der vollständige Client- und Servercode ist nicht veröffentlicht, die Obergrenze liegt bei 10 GB, und Übertragungen über 5 GB brauchen Ihren offenen Tab.
Proton Drive
Am besten für Dateien, die wochenlang abrufbar bleiben sollen
Web, Windows, macOS, Android, iOS · Ende-zu-Ende-verschlüsselter Speicher · Gratistarif mit 5 GB · Freigabelinks mit optionalem Passwort und Ablauf · Empfänger brauchen kein Konto · Apps quelloffen und geprüft
Proton Drive ist Cloud-Speicher auf Basis von Ende-zu-Ende-Verschlüsselung, vom Unternehmen hinter Proton Mail. Einmal hochladen, Link erstellen, Passwort oder Ablaufdatum hinzufügen; der Empfänger öffnet ihn im Browser ohne Anmeldung. Weil die Dateien in Ihrem Konto liegen, bleiben sie so lange verfügbar, wie Sie wollen, statt gegen eine 24-Stunden-Uhr anzulaufen.
Zu beachten: Sie brauchen ein Proton-Konto, die 5 GB im Gratistarif teilen sich mit allem anderen, was Sie speichern, und der Dienst ist für Speicherung gebaut, nicht für schnelle Einmalsendungen.
OnionShare
Am besten, wenn Sie auch Anonymität brauchen
Windows, macOS, Linux · Open Source · betreibt einen Webserver auf Ihrem Computer als Tor-Onion-Dienst · Adresse plus privater Schlüssel · kein Drittserver hält die Datei
OnionShare macht Ihren Computer zu einer vorübergehenden, privaten Website, die nur über Tor erreichbar ist. Sie schicken die Onion-Adresse und ihren privaten Schlüssel; der Empfänger fügt beides in den Tor Browser ein und lädt die Datei direkt von Ihrem Rechner. Kein Unternehmen speichert die Datei, und Tor verbirgt, von wo aus sich beide Seiten verbinden.
Zu beachten: Ihr Computer muss eingeschaltet und online bleiben, bis der Download fertig ist, der Empfänger braucht den Tor Browser, und Tor ist langsamer als eine direkte Verbindung.
magic-wormhole
Am besten für Technikaffine, die Dateien zwischen Computern bewegen
Kommandozeile unter macOS, Linux, Windows · MIT · kurze Einmalcodes · Ende-zu-Ende-verschlüsselt mit passwortgestütztem Schlüsselaustausch · Mailbox-Server plus Transit-Relay · beliebige Größe, Dateien und Ordner
Tippen Sie wormhole send und einen Dateinamen, lesen Sie den ausgegebenen kurzen Code vor, und die andere Person tippt wormhole receive und den Code. Die beiden Rechner einigen sich über diesen Code auf einen Schlüssel, das Relay in der Mitte transportiert also nur verschlüsselte Daten. Es verarbeitet Dateien und Verzeichnisse jeder Größe und ist beliebt, um Daten zwischen Servern zu verschieben.
Zu beachten: Beide Seiten brauchen das installierte Werkzeug und ein Terminal, und für das Senden an Nicht-Techniker ist es nicht gedacht.
LocalSend
Am besten für Geräte im selben Netz, ganz ohne Internet
Android, iOS, Windows, macOS, Linux · Apache 2.0 · HTTPS zwischen Geräten mit Zertifikat pro Gerät · nur lokales Netz · kein Server
Wenn Absender und Empfänger ein WLAN teilen, überträgt LocalSend Dateien über verschlüsseltes HTTPS direkt zwischen den Geräten, ohne Server dazwischen. Nichts wird irgendwohin hochgeladen, die Frage, was ein Anbieter lesen kann, stellt sich also gar nicht.
Zu beachten: Es erreicht nur Geräte im selben lokalen Netz, und jedes Gerät braucht die App.
7-Zip-Archiv mit AES-256
Am besten, wenn Sie E-Mail oder einen unsicheren Kanal nutzen müssen
Kostenloses 7-Zip für Windows, kompatible Programme für macOS und Linux · 7z-Format mit AES-256 und Passwort · funktioniert mit jedem Transportweg, von E-Mail bis USB-Stick
Wer die Datei selbst verschlüsselt, macht den Transportweg unwichtig. Erstellen Sie in 7-Zip ein 7z-Archiv, wählen Sie AES-256 und eine lange Passphrase, und verschicken Sie das Archiv per E-Mail, Cloud-Laufwerk oder auf anderem Weg. Die Passphrase schicken Sie getrennt, per Telefon oder verschlüsseltem Messenger. Es ist die älteste Methode der Liste und immer noch eine der zuverlässigsten.
Zu beachten: Die Sicherheit hängt ganz an der Passphrase, der Empfänger braucht Software, die 7z-Archive öffnet, und die Passphrase müssen Sie selbst sicher übermitteln.
Auf einen Blick
| Merkmal | BIShare | Wormhole | Proton Drive | OnionShare | magic-wormhole | 7-Zip-Archiv |
|---|---|---|---|---|---|---|
| Der Dienst kann die Datei nicht lesen | ||||||
| Empfänger installiert nichts | ||||||
| Absender kann nach dem Senden offline gehen | ||||||
| Schafft Dateien über 10 GB | ||||||
| Verbirgt, wer sendet | ||||||
| Quelloffener Client |
Stand September 2026. Link-Empfänger von BIShare brauchen nur einen Browser; Senden von Gerät zu Gerät braucht die App an beiden Enden. Wormhole speichert Dateien bis 5 GB für 24 Stunden und streamt größere bis 10 GB von Browser zu Browser, und veröffentlicht seine Verschlüsselungsbibliothek statt des ganzen Clients. Der Gratistarif von Proton Drive bietet 5 GB Speicher. OnionShare-Empfänger brauchen den Tor Browser. magic-wormhole braucht sein Kommandozeilenwerkzeug auf beiden Rechnern. Ein 7-Zip-Archiv ist nur so stark wie seine Passphrase, und der Empfänger braucht ein Programm, das 7z-Dateien öffnet.
Was Verschlüsselung nicht verbirgt
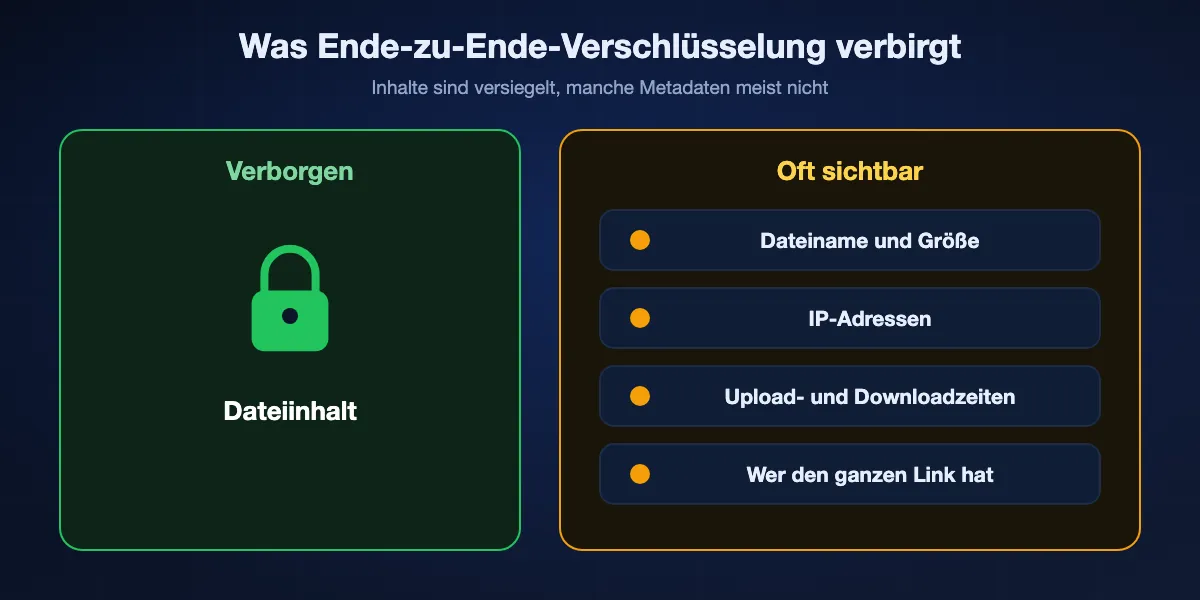
Ende-zu-Ende-Verschlüsselung schützt den Inhalt einer Datei. Mehreres andere bleibt meist sichtbar, und es hilft zu wissen, was.
Dateinamen und Größen
Viele Dienste brauchen Name und Größe, um eine Downloadseite anzuzeigen. Link-Uploads von BIShare zum Beispiel senden Dateiname, Größe und Typ unverschlüsselt an den Server, während der Inhalt verschlüsselt bleibt. Ist schon der Name heikel, benennen Sie die Datei um oder packen Sie sie zuerst in ein verschlüsseltes Archiv.
Wer sich wann verbunden hat
Der Server sieht die IP-Adressen von Absender und Empfängern und wann sie hoch- und heruntergeladen haben. Nur ein Netzwerk wie Tor, wie es OnionShare nutzt, verbirgt das vor dem Dienst.
Der Link ist der Schlüssel
Steckt der Schlüssel im Link, kann jeder, der den vollständigen Link bekommt, die Datei öffnen. Eine weitergeleitete E-Mail, ein Chat-Backup oder ein geteilter Bildschirm reichen. Ablaufdaten, Einmal-Downloads und ein separates Passwort verkleinern dieses Fenster.
Was nach dem Download passiert
Einmal entschlüsselt, ist die Datei gewöhnliche Daten auf dem Gerät des Empfängers. Synchronisiert es Fotos in eine Cloud oder ist der Laptop unverschlüsselt, endet der gewählte Schutz dort.
Wie BIShare verschlüsselt, im Detail
Weil wir Sie bitten, unserem Code zu vertrauen, steht hier genau, was er tut, samt Grenzen. Die Kryptografie liegt in den öffentlichen Repositorys bishare-protocol und bishare-web.
Links aus dem Browser oder der App
Für jede Datei entsteht auf Ihrem Gerät ein neuer zufälliger 256-Bit-Schlüssel. Die Datei wird in 1-MiB-Blöcke geteilt, und jeder wird mit AES-GCM versiegelt, mit einer Nonce aus einem Salt pro Datei und der Blocknummer, wobei die Blocknummer zusätzlich als authentifizierte Daten eingebunden ist. Vertauschte, entfernte oder abgeschnittene Blöcke lassen sich nicht entschlüsseln. Der Schlüssel steht nach #k= im Link, in einem Teil der URL, den Browser für sich behalten.
Direkte Übertragungen zwischen Geräten
Die beiden Apps führen eine X25519-Schlüsseleinigung durch, leiten aus dem gemeinsamen Geheimnis per HKDF-SHA256 einen 32-Byte-Schlüssel ab und verschlüsseln die Datei blockweise mit AES-256-GCM, jeder Block mit eigener abgeleiteter Nonce. Jedes Gerät hat einen Fingerabdruck, die ersten acht Bytes des SHA-256 seines öffentlichen Schlüssels, als Hex angezeigt, damit Sie prüfen können, mit dem richtigen Gerät zu sprechen.
Was der Server speichert und sieht
Bei Links speichert der Server Chiffretext plus Name, Größe und Typ der hochgeladenen Datei und entfernt sie nach einem Tag oder, bei Einmal-Download, sobald sie abgerufen wurde. Bei direkten Übertragungen im selben Netz läuft gar nichts über unsere Server.
Was noch nicht getan ist
Das Protokoll ist durch Unit-Tests abgedeckt, einschließlich plattformübergreifender Testvektoren, hatte aber noch kein formelles externes Sicherheitsaudit. Meldungen zu Schwachstellen gehen an security@billiongroup.net.
Schlüssel, Link oder Passwort sicher weitergeben
Starke Verschlüsselung scheitert, wenn das Geheimnis neben der Datei reist. Ein paar Gewohnheiten schließen diese Lücke.
Einen zweiten Kanal nutzen
Schicken Sie die Datei per E-Mail und das Passwort per SMS, oder teilen Sie den Link im Chat und lesen Sie den Code am Telefon vor. Wer einen Kanal knackt, hat dann immer noch nicht die andere Hälfte.
Das Zeitfenster verkürzen
Wählen Sie das kürzeste Ablaufdatum, das passt, und Einmal-Download, wenn nur eine Person die Datei braucht. Ein Link, der gestern aufgehört hat zu funktionieren, kann morgen nicht mehr durchsickern.
Keine Gruppenchats und Tickets
Links mit Schlüssel, die in Gruppenchats, Support-Tickets oder geteilte Dokumente kopiert werden, landen an Orten, die Sie nicht kontrollieren, oft auf unbestimmte Zeit. Schicken Sie sie eins zu eins.
Vor Ort einen QR-Code nutzen
Ist der Empfänger im Raum, überträgt ein gescannter QR-Code den Link, ohne dass er je getippt, eingefügt oder in einem Messenger gespeichert wird.
Welche Methode für welche Situation
Wählen Sie danach, was die Datei ist, wer sie bekommt und wie lange sie verfügbar sein muss.
Vertrag, Ausweisscan oder Arztbrief für eine Person
Ein BIShare- oder Wormhole-Link mit Einmal-Download oder kurzem Ablauf, und den Link über einen privaten Chat verschickt.
Unterlagen, die ein Kunde wochenlang braucht
Proton Drive, mit Passwort auf dem Link und einem Ablaufdatum, das Sie verlängern können.
Material von einer Quelle, die anonym bleiben muss
OnionShare, Adresse und privater Schlüssel über einen verschlüsselten Messenger ausgetauscht.
Große Ordner zwischen eigenen Geräten
Eine direkte BIShare-Übertragung oder LocalSend im selben Netz, damit nichts irgendwo hochgeladen wird.
Daten zwischen Servern oder Terminals
magic-wormhole, das Verzeichnisse jeder Größe mit einem kurzen Code bewegt.
Nur E-Mail ist erlaubt
Ein 7-Zip-Archiv mit AES-256 als Anhang, die Passphrase auf anderem Weg.
Häufige Fehler, die Verschlüsselung aushebeln
Die meisten Lecks verschlüsselter Dateien knacken nicht das Verfahren. Sie gehen darum herum.
Passwort in derselben Nachricht
Ein Archiv und seine Passphrase in einer E-Mail sind so lesbar wie die Datei allein. Trennen Sie beides immer.
Schwache oder wiederverwendete Passphrasen
Passwortbasierte Verschlüsselung ist nur so stark wie das Passwort. Nutzen Sie eine lange, zufällige Passphrase aus einem Passwortmanager und nie eine, die Sie anderswo verwenden.
Bei heiklen Dateien auf Speicherverschlüsselung vertrauen
Ein Dienst, der nur auf seinen eigenen Festplatten verschlüsselt, kann Ihre Datei trotzdem lesen, scannen und herausgeben. Bestehen Sie bei allem Heiklen auf Ende-zu-Ende.
Die Kopien vergessen
Entschlüsselte Downloads, E-Mail-Entwürfe, Screenshots und automatische Foto-Backups erzeugen lesbare Kopien. Löschen Sie auf beiden Seiten, was Sie nicht mehr brauchen.
Verschlüsselte Dateiübertragung: FAQ
Was ist eine verschlüsselte Dateiübertragung?
Eine Datei so zu übertragen, dass niemand, der sie abfängt, sie lesen kann. Die stärkste Form ist Ende-zu-Ende: Die Datei wird verschlossen, bevor sie den Absender verlässt, und nur der Empfänger kann sie öffnen.
Was ist der Unterschied zwischen Transportverschlüsselung und Ende-zu-Ende?
Transportverschlüsselung schützt die Verbindung zum Server, doch der Server entschlüsselt und kann die Datei lesen. Ende-zu-Ende-Verschlüsselung hält die Datei verschlüsselt, bis sie beim Empfänger ankommt, der Server kann sie also nie lesen.
Ist WeTransfer Ende-zu-Ende-verschlüsselt?
WeTransfer beschreibt Verschlüsselung beim Transport und im Speicher, seine Systeme können gespeicherte Dateien also entschlüsseln. Für Ende-zu-Ende-Verschlüsselung aus dem Browser nutzen Sie einen Dienst wie BIShare, Wormhole oder Proton Drive.
Wie verschicke ich eine verschlüsselte Datei per E-Mail?
Packen Sie die Datei in ein 7-Zip-Archiv mit AES-256 und starker Passphrase, hängen Sie das Archiv an, und schicken Sie die Passphrase über einen anderen Kanal, etwa telefonisch oder per verschlüsseltem Messenger.
Was ist der sicherste Weg, eine große Datei zu senden?
Eine direkte Ende-zu-Ende-verschlüsselte Übertragung zwischen den beiden Geräten, etwa BIShare im selben Netz, speichert die Datei nirgends. Für jemanden in der Ferne ist ein Ende-zu-Ende-verschlüsselter Link, der nach einem Download abläuft, die zweitbeste Wahl.
Verbirgt Ende-zu-Ende-Verschlüsselung den Dateinamen?
Nicht immer. Viele Dienste, auch BIShare-Links, sehen Dateinamen und Größen, obwohl der Inhalt verschlüsselt ist. Benennen Sie die Datei um oder packen Sie sie in ein verschlüsseltes Archiv, wenn der Name heikel ist.
Ist AES-128 bei Dateiübertragungen schwächer als AES-256?
Beide gelten heute als sicher gegen praktische Angriffe. Wichtiger ist, dass der Schlüssel auf den Geräten von Absender und Empfänger entsteht und bleibt, statt beim Dienst.
Kann der Anbieter meine Dateien lesen, wenn sie verschlüsselt sind?
Bei Transport- oder Speicherverschlüsselung ja, denn der Anbieter hält die Schlüssel. Bei Ende-zu-Ende-Verschlüsselung nein, denn der Schlüssel verlässt die Geräte von Absender und Empfänger nie.
Ist BIShare Ende-zu-Ende-verschlüsselt?
Ja. Links werden im Browser oder in der App mit AES-256-GCM verschlüsselt, und der Schlüssel bleibt im Link-Fragment; direkte Übertragungen nutzen Schlüssel, die die beiden Geräte aushandeln. Der Server sieht Dateinamen und Größen von Link-Uploads, und das Protokoll hatte noch kein externes Audit.
Ist BIShare kostenlos?
Ja. Es kostet nichts, der Quellcode steht unter MIT, und es läuft ohne Anmeldung und ohne Werbung.
Dateien senden, die nur der Empfänger öffnen kann
Kostenlos und Open Source. Verschlüsseln Sie einen Link im Browser, oder senden Sie direkt zwischen Ihren Geräten mit Schlüsseln, die sie nie verlassen.